
身份认证与应用安全 / 系统课时
设计用户表和账号状态
设计用户表和账号状态
登录认证并不是只查到一行用户记录就结束。本节从最小可用的用户表出发,确定用户名、密码摘要与账号状态字段,并把“存状态”和“判状态”分开,避免把认证规则散落在 SQL、Controller 或前端里。
学习目标
- 设计满足登录认证所需的用户表核心字段。
- 区分启用、锁定和密码校验各自承担的职责。
- 确定 Repository、认证服务与数据库之间的状态判断边界。
认证字段如何落表
认证表不需要一开始就承载完整的用户资料。对于用户名密码登录,最小模型应能回答三个问题:用户是谁、密码摘要是什么、账号当前是否允许认证。
下面以 MySQL 8.0 为例创建认证用户表。password_hash 预留 255 个字符,而不是只按当前 BCrypt 摘要长度设计,便于以后切换编码格式或增加算法标识。
CREATE TABLE auth_user (
    id BIGINT PRIMARY KEY AUTO_INCREMENT,
    username VARCHAR(64) NOT NULL,
    password_hash VARCHAR(255) NOT NULL,
    enabled BOOLEAN NOT NULL DEFAULT TRUE,
    failed_login_count INT NOT NULL DEFAULT 0,
    locked_until DATETIME NULL,
    created_at DATETIME NOT NULL DEFAULT CURRENT_TIMESTAMP,
    CONSTRAINT uk_auth_user_username UNIQUE (username)
);
预期结果
Query OK, 0 rows affected (<TIME> sec)<TIME> 是数据库执行耗时,实际值会随环境变化。用户名必须有唯一约束,否则并发注册或脏数据可能让一次登录查询得到多个候选账号。
| 字段 | 保存的事实 | 认证时的处理 |
|---|---|---|
username |
登录标识 | Repository 按唯一值查询 |
password_hash |
不可逆密码摘要 | 交给 PasswordEncoder 校验 |
enabled |
管理员是否允许账号使用 | 认证服务拒绝已禁用账号 |
failed_login_count |
连续失败次数 | 认证服务按策略递增或重置 |
locked_until |
临时锁定截止时间 | 认证服务结合当前时间判断是否锁定 |
这里没有同时保存 account_non_locked 和 locked_until,是为了避免两个字段表达同一状态后发生不一致。临时锁定可以直接由 locked_until 推导;如果业务还存在永久封禁,再增加含义明确的独立字段。
状态判断应该放在哪里
数据库负责保存事实和执行约束,Repository 负责读取记录,但“失败多少次需要锁定”“锁定多久”“禁用账号能否登录”属于认证策略,应放在认证服务或 Spring Security 的用户状态映射层,而不是写进 Controller 或前端。
典型职责可以这样划分:Controller 只接收登录请求;Repository 根据用户名查询用户;认证服务判断 enabled、锁定时间并校验密码;数据库保存状态变化。使用 Spring Security 时,也可以把这些状态映射到 UserDetails 的账号状态方法,由认证提供者统一执行检查。
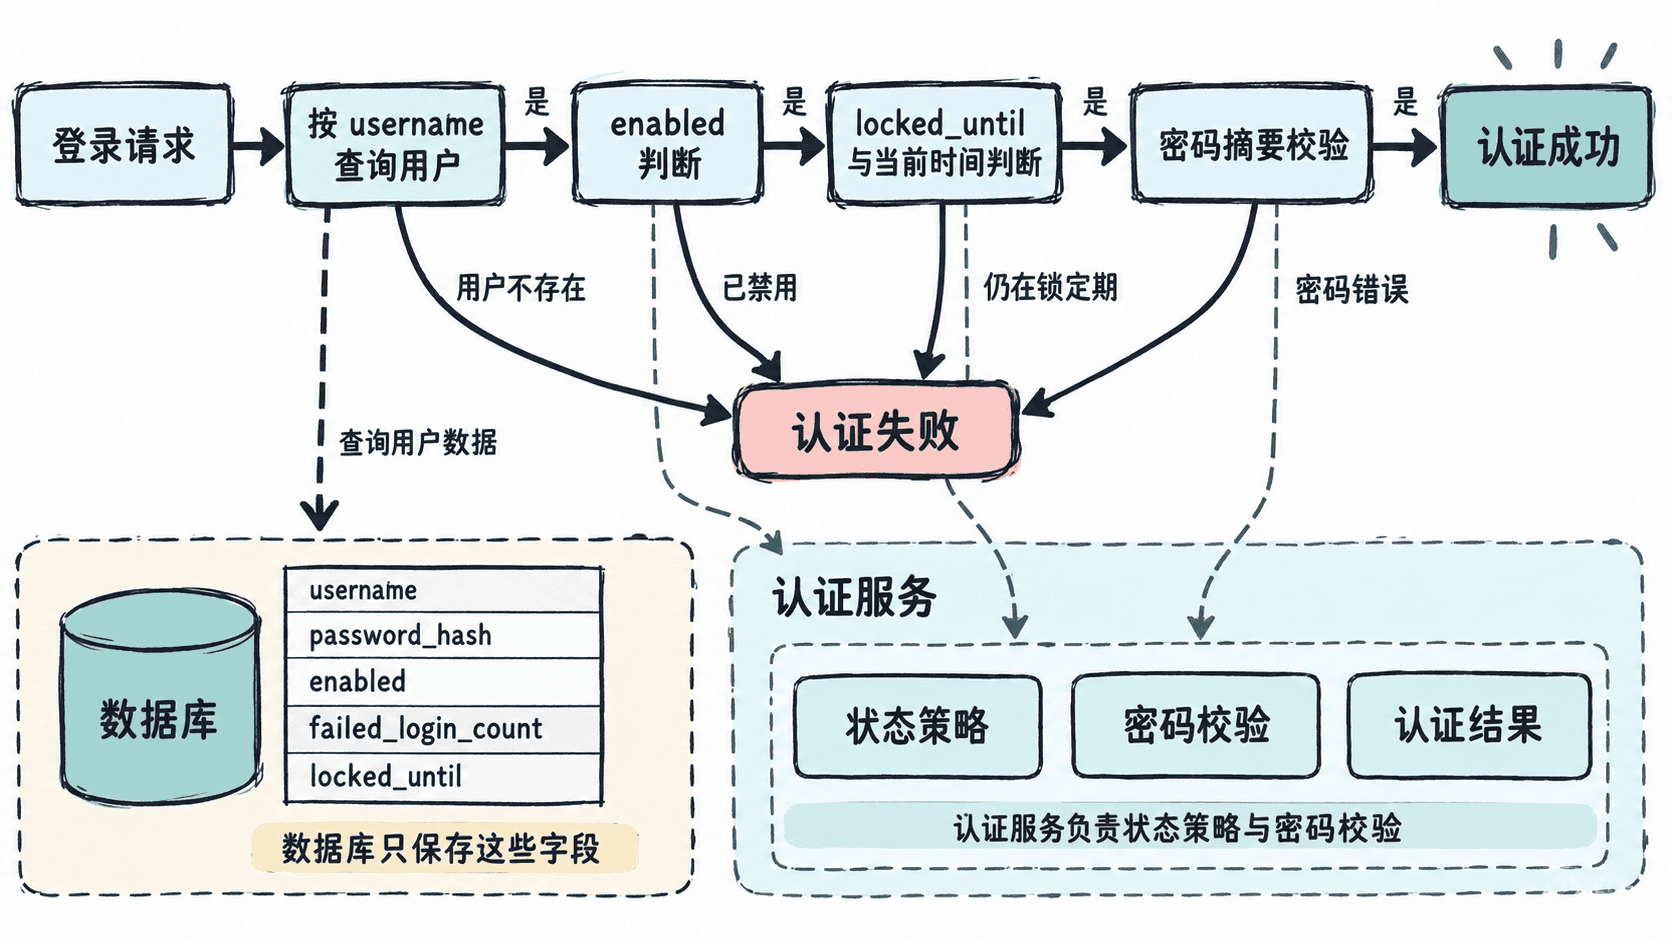
一次登录应该按什么顺序判断
认证流程可以保持为稳定的顺序:
- 根据用户名查询账号;没有记录时结束认证,但对外不必暴露“用户名不存在”的细节。
- 检查
enabled;被管理员禁用的账号直接拒绝认证。 - 检查
locked_until;如果截止时间仍晚于当前时间,账号仍处于锁定期。 - 使用密码编码器校验提交的明文密码与
password_hash;失败时递增失败次数,并按策略决定是否设置新的锁定截止时间。 - 密码正确后清零连续失败次数,再进入后续认证成功处理,例如签发 JWT。
这种顺序让账号状态策略集中在一个位置。前端可以显示通用失败提示,但不能成为真正的安全判断点,因为客户端传入的数据和界面逻辑都可以被绕过。
状态更新还要考虑并发
如果系统会根据失败次数自动锁定账号,简单执行“先读次数,再加一,再写回”在并发登录下可能丢失更新。生产实现应使用事务、带条件的原子更新或其他并发控制方式维护失败计数。
账号状态的核心原则是:表中保存可持久化事实,认证层解释这些事实并执行策略,密码摘要只作为不透明数据交给密码编码器处理。这样后续接入 JWT 时,令牌签发只发生在账号状态和凭证都验证通过之后。