
身份认证与应用安全 / 系统课时
页面刷新后恢复登录状态
页面刷新后恢复登录状态
页面刷新会清空前端运行时内存,但浏览器里持久化保存的 JWT 可能仍然存在。恢复登录状态的关键不是“看到 Token 就当作已登录”,而是用它重新向服务端证明身份,再据此重建前端用户状态。
学习目标
- 区分前端内存状态、浏览器持久化 Token 与服务端认证结果。
- 设计页面刷新后的登录状态恢复流程,避免把“有 Token”误判成“已登录”。
- 正确处理有效 Token、401、网络失败等不同结果。
刷新后真正丢失的是前端运行时状态
刷新页面后,Vue、React 或原生 JavaScript 中保存在内存里的用户对象都会消失;但 localStorage 中的 Token 不会因为刷新自动删除。此时浏览器只知道“以前存过一个字符串”,并不知道它是否已经过期、被服务端拒绝,或者属于哪个用户。
因此,页面初始化时应该先进入 checking 状态,读取 Token 后调用一个受保护的身份接口,例如项目自己的 GET /api/auth/me。只有服务端验证成功并返回当前用户信息,前端才能进入 authenticated 状态。
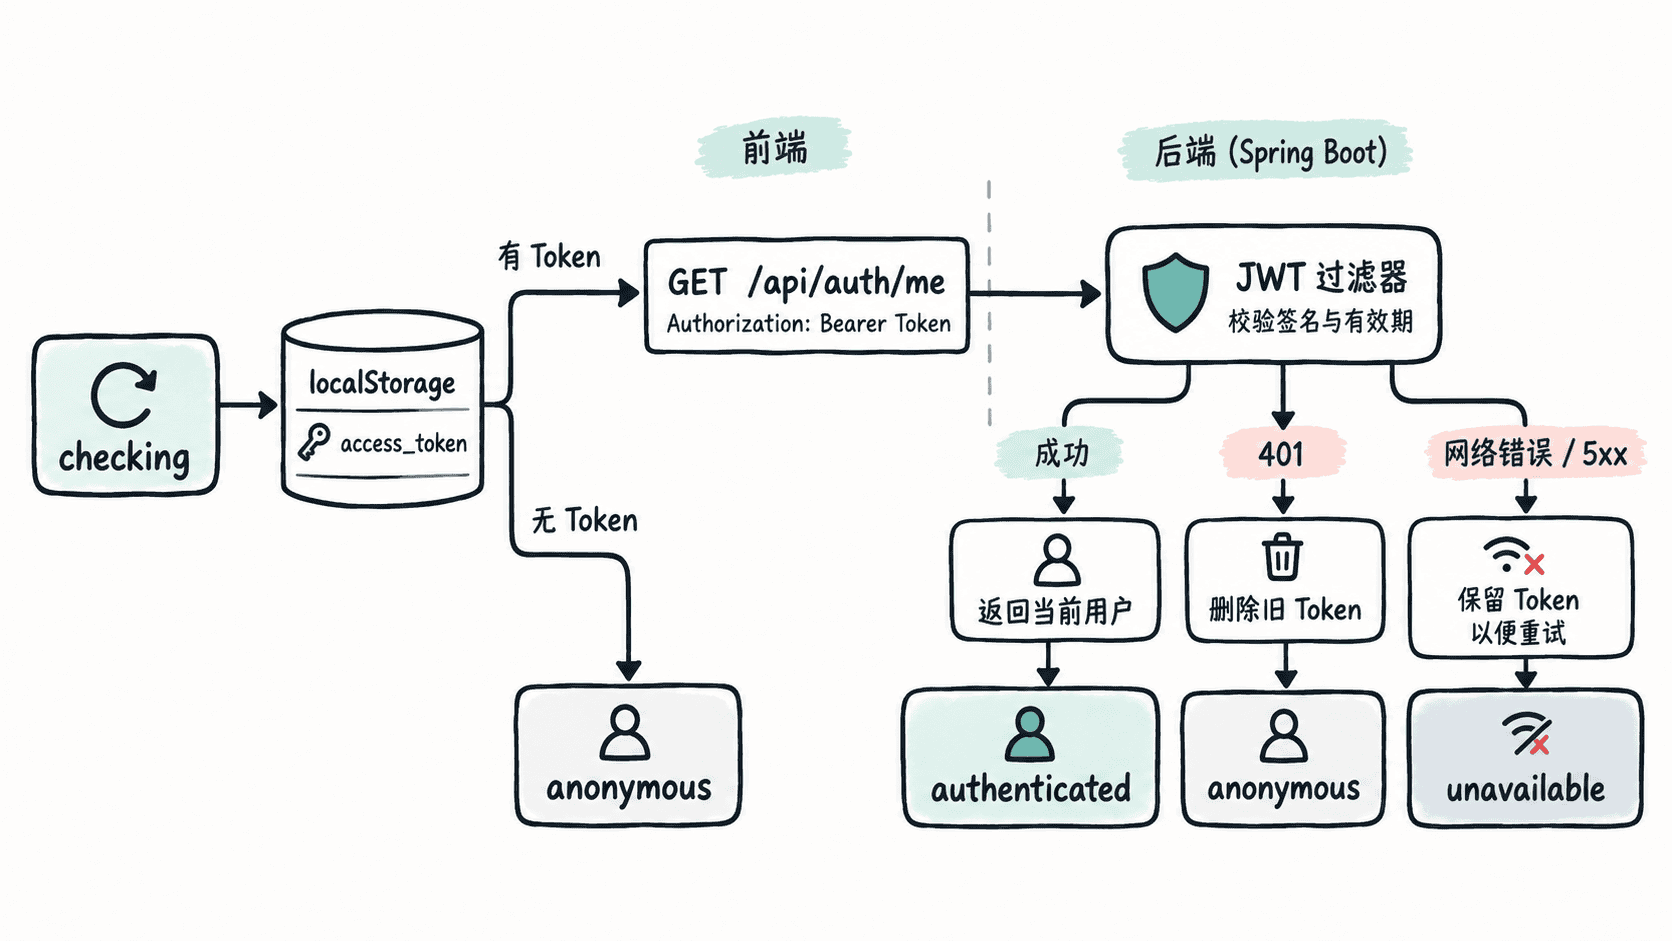
用身份接口重建用户状态
下面是片段示例。它假设后端已经提供 GET /api/auth/me,该接口要求 Bearer Token,并在认证成功后返回当前用户的最小身份信息。不要用本地缓存的用户名代替这一步,因为本地数据不能证明当前 Token 仍被服务端接受。
const session = {
  status: "checking",
  user: null,
};

async function restoreSession() {
  const token = localStorage.getItem("access_token");

  if (!token) {
    session.status = "anonymous";
    return;
  }

  try {
    const response = await fetch("/api/auth/me", {
      headers: {
        Authorization: `Bearer ${token}`,
      },
    });

    if (response.status === 401) {
      localStorage.removeItem("access_token");
      session.status = "anonymous";
      session.user = null;
      return;
    }

    if (!response.ok) {
      throw new Error(`HTTP ${response.status}`);
    }

    session.user = await response.json();
    session.status = "authenticated";
  } catch (error) {
    session.status = "unavailable";
    session.user = null;
    console.error("恢复登录状态失败", error);
  }
}

restoreSession().then(() => {
  console.log(session.status);
});
预期结果
不同场景应得到不同状态,而不是统一跳回登录页:
本地无 Token -> anonymous
Token 有效且 /api/auth/me 成功 -> authenticated
Token 失效且服务端返回 401 -> anonymous
网络错误或服务端暂时不可用 -> unavailable
其中用户信息的字段和值取决于你的 /api/auth/me 返回结构;网络错误或 5xx 不应直接删除 Token,因为这类失败不能证明登录凭证已经失效。
页面渲染要等待恢复流程完成
如果应用一启动就按“内存里没有用户对象”渲染登录页,会出现短暂闪屏:页面先显示未登录,随后 /api/auth/me 成功又切回已登录。使用独立的 checking 状态,可以在认证恢复完成前展示加载骨架或空白壳层,避免错误跳转。
路由守卫也应遵循同样顺序:先等待恢复流程结束,再根据 authenticated 或 anonymous 决定是否放行。unavailable 更适合展示“暂时无法验证登录状态,可重试”的界面,而不是立即清除凭证。
服务端结果才是登录状态的最终依据
浏览器里存在 Token 只能说明客户端保存过凭证,不能证明凭证现在仍然有效。页面刷新后的可靠恢复链路应该是:读取 Token → 请求受保护身份接口 → 服务端校验 → 重建用户状态。这样即使 Token 已过期、被撤销或后端策略发生变化,前端也能以服务端的真实认证结果为准。