
身份认证与应用安全 / 系统课时
支持单设备和全部设备退出
支持单设备和全部设备退出
同一账号可能同时登录手机、电脑和多个浏览器。如果服务端只按用户记录一个“是否退出”标记,就无法区分当前设备和其他设备。本节用独立会话 ID 绑定 JWT 与服务端会话,让“退出当前设备”和“退出全部设备”对应不同的撤销范围。
学习目标
- 为同一用户建立多条可独立撤销的登录会话
- 区分当前会话撤销与用户全部会话撤销
- 在 JWT 校验链路中正确检查服务端会话状态
把 JWT 和登录会话绑定
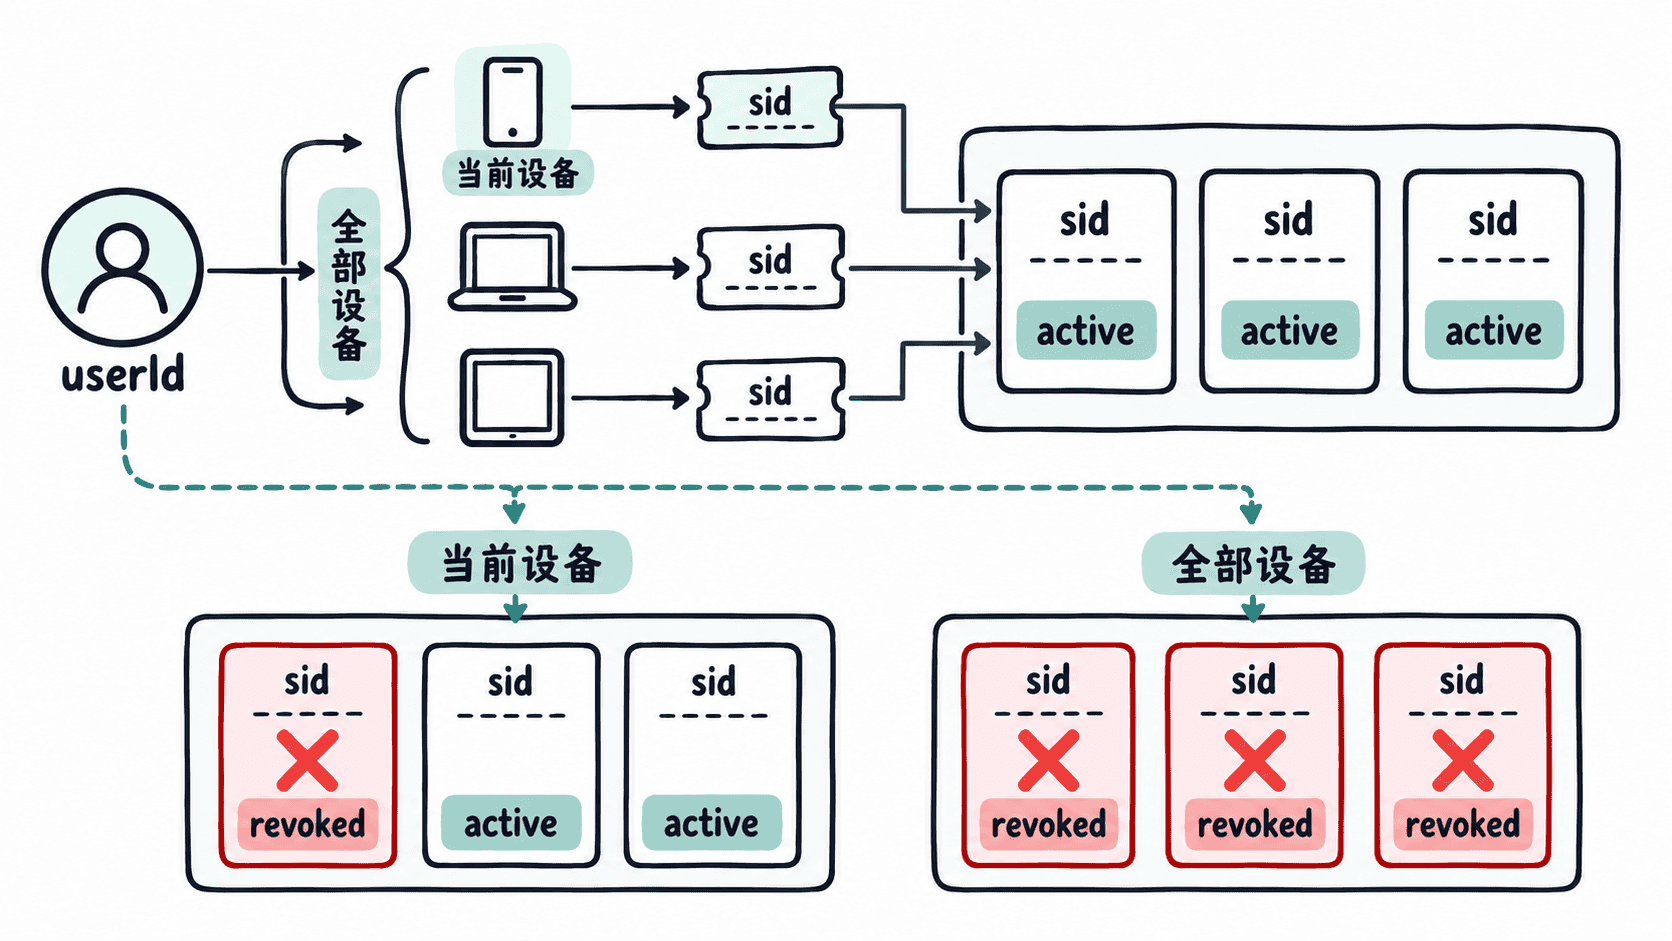
登录成功时,不只签发 JWT,还要创建一条服务端会话。每次登录生成唯一 sid,JWT 将它作为声明携带;服务端会话至少保存 userId、sid、过期时间和撤销状态。这样,同一用户可以同时拥有 sid-phone、sid-laptop 等多条会话。
请求进入认证链路后,先校验 JWT 的签名与 exp,再读取 sid 查询对应会话。只有令牌本身有效且该会话仍处于 active 状态,请求才继续执行。单纯删除浏览器里的令牌不会改变服务端会话状态,因此不能替代撤销操作。
定义两种撤销范围
可以把接口语义设计得非常明确:POST /auth/logout 只撤销当前令牌携带的 sid;POST /auth/logout-all 则按当前认证用户的 userId 撤销该用户全部 active 会话。两个接口都不需要客户端提交任意用户 ID,避免用户伪造参数去操作他人的会话。
当前设备退出的关键条件是“只命中一个 sid”。全部设备退出的关键条件是“按 userId 批量命中所有仍有效会话”。如果还要保留当前设备,可以额外实现“撤销其他设备”,条件就是同一 userId 且 sid != 当前 sid,但不要把三种语义混在一个含糊的布尔参数里。
用服务端会话实现撤销
下面用一个可直接运行的 Java 示例演示核心状态逻辑。真实 Spring Boot 项目中,JWT 解析器负责从已验证的令牌取出 sid 和 sub,再调用同样的会话服务。
import java.util.Map;
import java.util.concurrent.ConcurrentHashMap;

public class SessionRevocationDemo {

    record LoginSession(String userId, String sid, boolean revoked) {
        LoginSession revoke() {
            return new LoginSession(userId, sid, true);
        }
    }

    static class LoginSessionService {
        private final Map<String, LoginSession> sessions = new ConcurrentHashMap<>();

        void create(String userId, String sid) {
            sessions.put(sid, new LoginSession(userId, sid, false));
        }

        void revokeCurrent(String sid) {
            sessions.computeIfPresent(sid, (key, session) -> session.revoke());
        }

        void revokeAll(String userId) {
            sessions.replaceAll((sid, session) ->
                    session.userId().equals(userId) ? session.revoke() : session);
        }

        boolean isActive(String sid) {
            LoginSession session = sessions.get(sid);
            return session != null && !session.revoked();
        }
    }

    public static void main(String[] args) {
        LoginSessionService service = new LoginSessionService();
        service.create("u-42", "sid-phone");
        service.create("u-42", "sid-laptop");

        service.revokeCurrent("sid-phone");
        System.out.println("phone active = " + service.isActive("sid-phone"));
        System.out.println("laptop active = " + service.isActive("sid-laptop"));

        service.revokeAll("u-42");
        System.out.println("laptop active after logout-all = "
                + service.isActive("sid-laptop"));
    }
}
预期输出
phone active = false
laptop active = true
laptop active after logout-all = false
示例使用固定 sid 只是为了让输出可验证;生产环境应在每次登录时生成不可预测的会话 ID,并让会话过期时间不晚于对应令牌的可用期。
接入 JWT 认证链路
认证过滤器不能只验证 JWT 密码学有效性。推荐的判断顺序是:验证签名与标准时间声明,读取 sub 和 sid,查询服务端会话,然后确认会话属于该用户且未撤销。只要服务端会话已被撤销,即使 JWT 的 exp 尚未到期,也应拒绝访问。
多实例部署时不要把会话状态只放在单机内存。可以使用 Redis 或数据库作为共享会话存储,并为会话设置过期时间,让自然过期的数据自动或定期清理。退出全部设备最好采用可原子执行的批量更新或用户级版本号方案,避免并发登录与批量撤销互相覆盖。
完成这套设计后,JWT 仍负责无状态地携带身份信息,而服务端会话只承担“这次登录是否仍被允许”的最小状态。这样既保留多设备登录能力,也让不同退出范围真正可控。