
身份认证与应用安全 / 系统课时
退出时撤销刷新令牌
退出时撤销刷新令牌
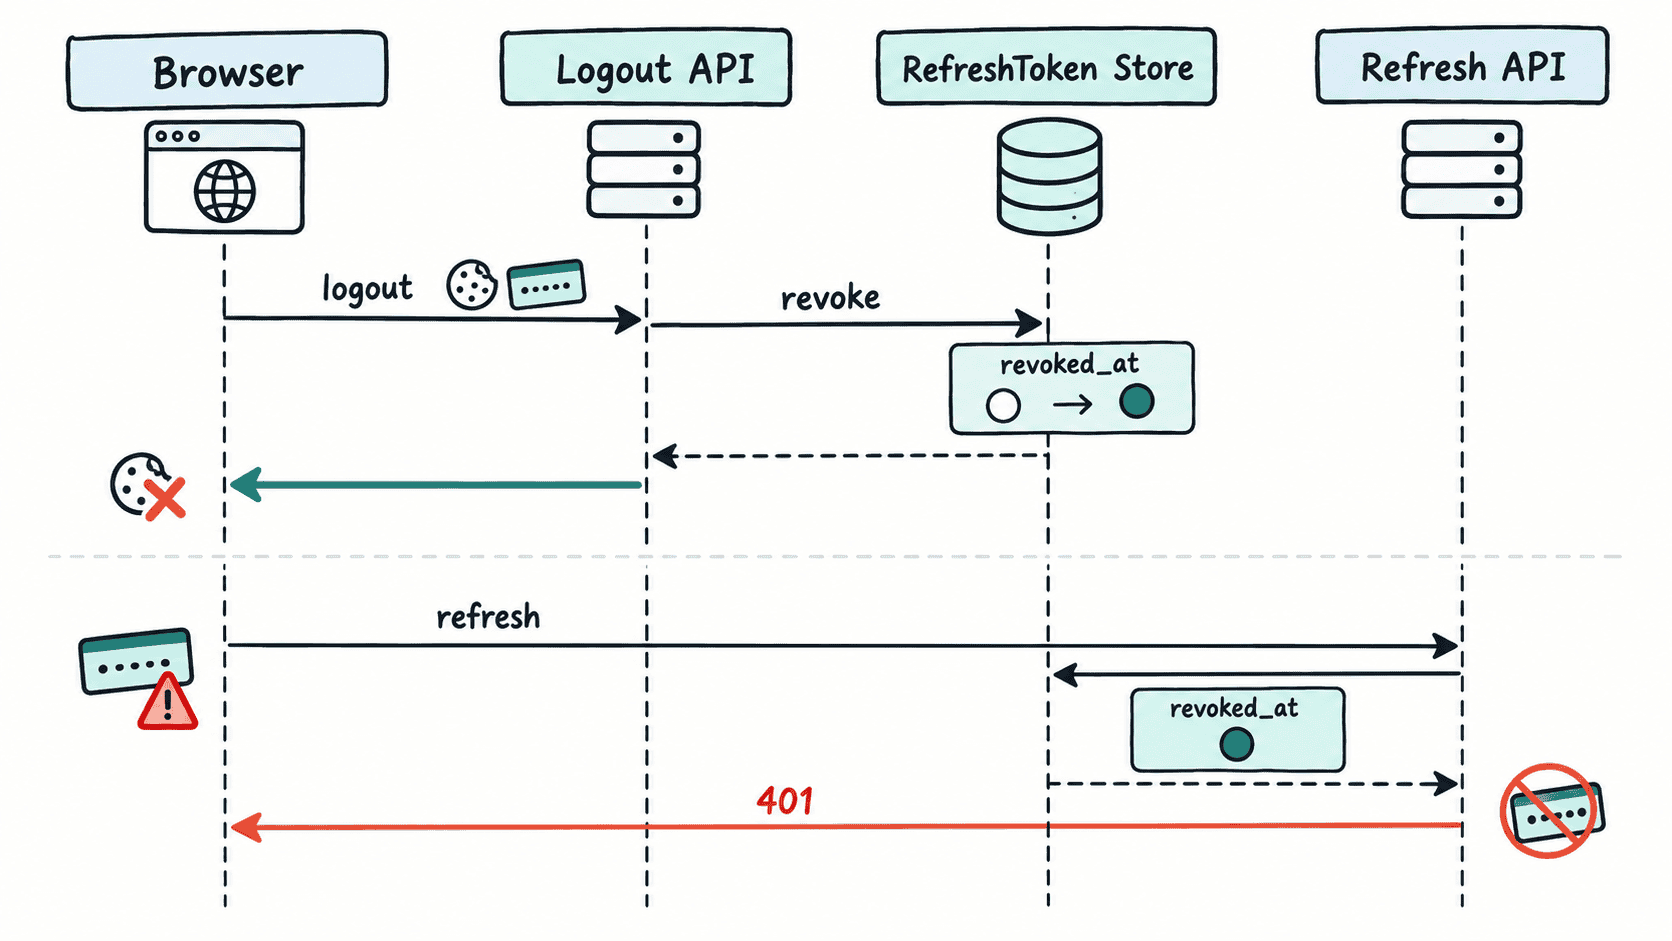
前端点了“退出”并不等于 JWT 自动失效。本节把退出做成服务端可验证的撤销操作:删除客户端 Refresh Token 的同时,标记服务器端记录已撤销,使旧令牌即使被复制,也不能再换取新的 Access Token。
学习目标
- 理解为什么退出接口必须同时处理客户端凭据与服务器端刷新令牌状态。
- 实现 Refresh Token 撤销,并让刷新接口拒绝已撤销或已过期的令牌。
- 验证旧 Refresh Token 在退出后无法再次换取 Access Token。
退出真正要阻断什么
JWT Access Token 通常在签发后自行携带有效期,服务端不会因为用户点击退出就自动“收回”它。如果系统使用短生命周期 Access Token 加长生命周期 Refresh Token,退出时最关键的动作是阻断后续刷新:旧 Access Token 最多继续活到自身 exp,但客户端不能再延长会话。
只删除浏览器 Cookie 还不够。攻击者如果此前复制了 Refresh Token,仍可绕过浏览器继续调用刷新接口。因此服务端应保存 Refresh Token 的可撤销状态,推荐只保存令牌摘要,并至少记录 token_hash、expires_at、revoked_at。退出时写入 revoked_at,刷新时同时检查“存在、未撤销、未过期”。
在退出接口中写入撤销状态
下面是片段示例,依赖已有的 RefreshToken 实体和 RefreshTokenRepository;实体需提供 tokenHash、expiresAt、revokedAt 字段,Repository 需支持按 tokenHash 查询。示例使用 JDK 17 的 SHA-256 与十六进制编码,避免把原始 Refresh Token 直接落库。
@Service
public class RefreshTokenService {
    private final RefreshTokenRepository repository;

    public RefreshTokenService(RefreshTokenRepository repository) {
        this.repository = repository;
    }

    @Transactional
    public void revoke(String rawToken) {
        String tokenHash = sha256(rawToken);
        repository.findByTokenHash(tokenHash)
                .filter(token -> token.getRevokedAt() == null)
                .ifPresent(token -> token.setRevokedAt(Instant.now()));
    }

    @Transactional(readOnly = true)
    public RefreshToken requireActive(String rawToken) {
        Instant now = Instant.now();

        return repository.findByTokenHash(sha256(rawToken))
                .filter(token -> token.getRevokedAt() == null)
                .filter(token -> token.getExpiresAt().isAfter(now))
                .orElseThrow(() ->
                        new BadCredentialsException("refresh token is invalid"));
    }

    private String sha256(String rawToken) {
        try {
            byte[] digest = MessageDigest.getInstance("SHA-256")
                    .digest(rawToken.getBytes(StandardCharsets.UTF_8));
            return HexFormat.of().formatHex(digest);
        } catch (NoSuchAlgorithmException e) {
            throw new IllegalStateException("SHA-256 is unavailable", e);
        }
    }
}
退出 Controller 需要先调用 revoke,再清除客户端 Cookie;刷新 Controller 则必须在签发新 Access Token 之前调用 requireActive。如果原 Cookie 的 Path 是 /api/auth,删除时也必须使用相同路径,否则浏览器可能保留旧 Cookie。
@PostMapping("/logout")
@ResponseStatus(HttpStatus.NO_CONTENT)
public void logout(
        @CookieValue(name = "refresh_token", required = false) String rawToken,
        HttpServletResponse response) {

    if (rawToken != null && !rawToken.isBlank()) {
        refreshTokenService.revoke(rawToken);
    }

    ResponseCookie expiredCookie = ResponseCookie.from("refresh_token", "")
            .httpOnly(true)
            .secure(true)
            .sameSite("Strict")
            .path("/api/auth")
            .maxAge(Duration.ZERO)
            .build();

    response.addHeader(HttpHeaders.SET_COOKIE, expiredCookie.toString());
}
这是片段示例,依赖已有的 refreshTokenService Bean 与 Spring MVC Controller 上下文。接口本身应使用 POST,因为它会修改服务端状态;若 Refresh Token 放在 Cookie 中,还应结合站点部署方式正确配置 SameSite 与 CSRF 防护。
验证旧令牌不能再次刷新
假设你已经拿到一个有效 Refresh Token,可直接验证“退出后重放”是否被阻断。以下命令中的 <HOST> 与 <TOKEN> 替换为实际值。
curl -i -X POST "https://<HOST>/api/auth/logout" \
  -H "Cookie: refresh_token=<TOKEN>"

curl -i -X POST "https://<HOST>/api/auth/refresh" \
  -H "Cookie: refresh_token=<TOKEN>"
预期结果
第一次请求:HTTP 204,并返回用于清除 refresh_token 的 Set-Cookie。
第二次请求:HTTP 401,不返回新的 Access Token。
如果第二次请求仍成功,优先检查刷新接口是否真的查询了撤销状态,而不是只验证 Refresh Token 的 JWT 签名和 exp。如果系统采用 Refresh Token Rotation,还要把同一令牌家族的重放检测纳入策略,避免退出与并发刷新发生竞争时产生新的可用令牌。
退出后的边界
撤销 Refresh Token 解决的是“不能继续续期”,不是“当前 Access Token 立即失效”。若 Access Token 剩余有效期很短,这通常已经足够;若业务要求账号冻结、敏感操作退出后立即阻断,则需要额外的 Access Token 即时撤销机制,例如黑名单或服务端会话版本号。