
身份认证与应用安全 / 系统课时
Token 过期时统一处理 401
Token 过期时统一处理 401
登录成功并不代表会话一直有效。访问令牌过期后,如果每个页面各自判断 401,清理 Token、跳转登录页和提示用户的逻辑会迅速重复。本节把 401 收口到统一请求层,让业务代码只处理正常结果和真正的业务错误。
学习目标
- 能在统一请求函数中识别 HTTP 401,并清理本地认证状态。
- 能区分“认证失效”和普通 4xx、5xx,避免所有错误都跳回登录页。
- 能用受保护接口验证 Token 失效后的浏览器行为。
为什么要在请求层统一处理
JWT 常见做法是把访问令牌放进 Authorization: Bearer <token>。当令牌过期、签名无效或服务端判定当前身份不可用时,受保护接口应返回 401。真正麻烦的不是识别这个状态码,而是所有调用点都可能遇到它。
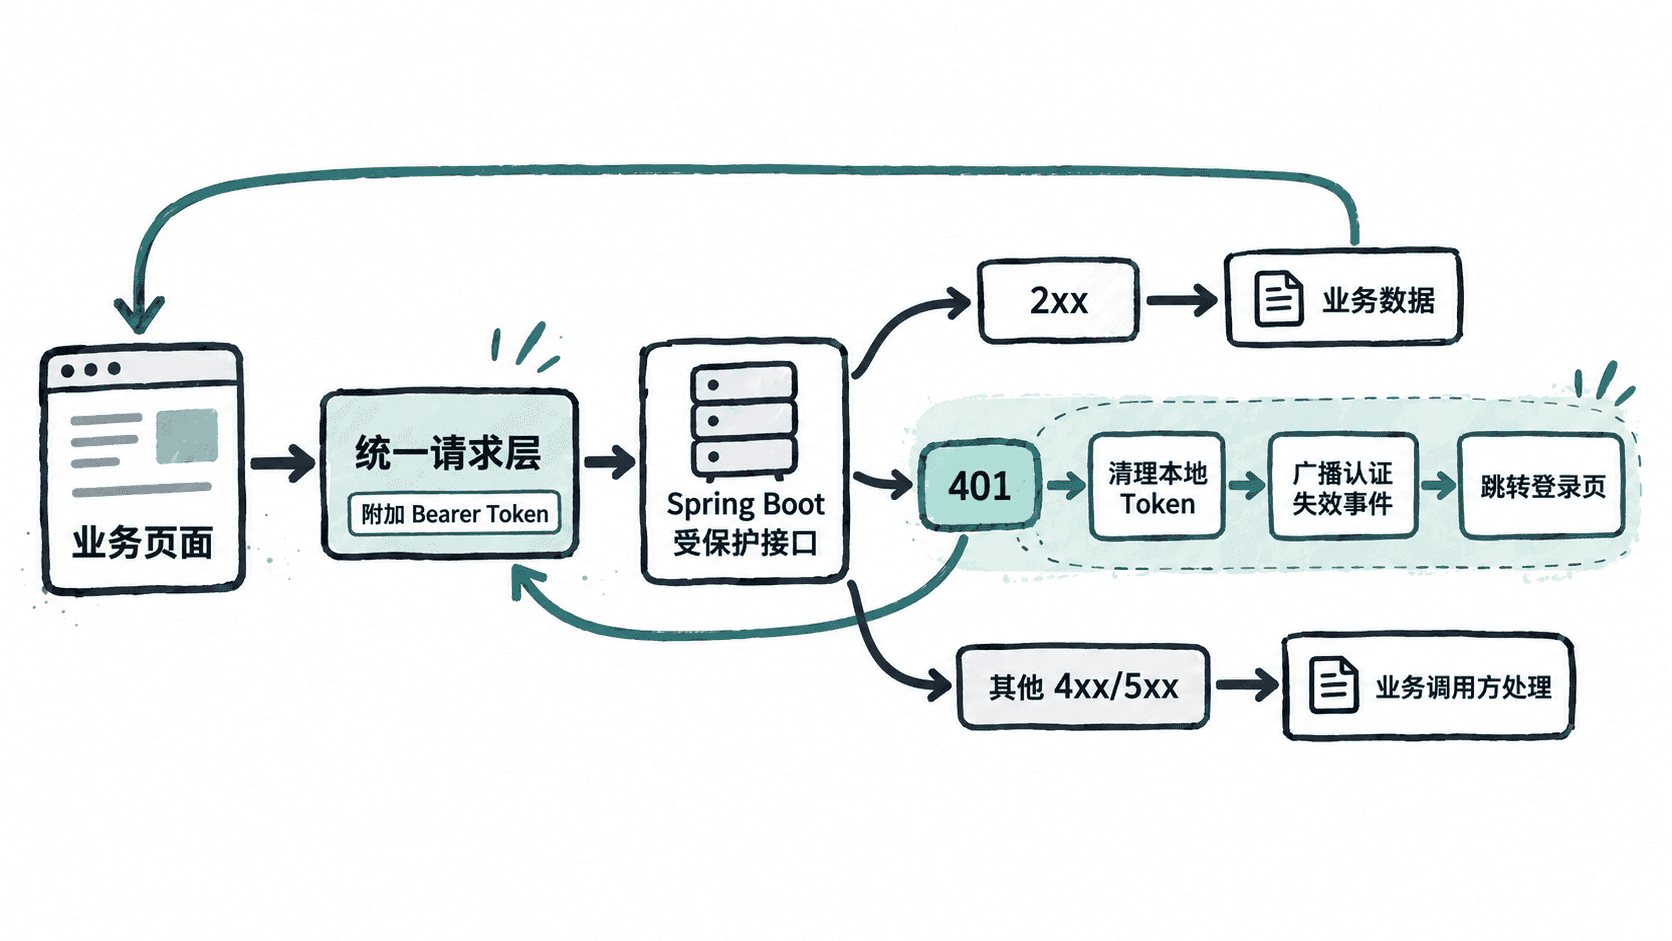
如果页面 A、B、C 都分别写“遇到 401 就删除 Token 并跳转”,很容易出现重复弹窗、连续跳转,甚至一个请求正在重定向时另一个请求又覆盖页面状态。统一请求层只做一次认证失效处理,业务函数不再关心 Token 生命周期。
用 fetch 封装统一的 401 入口
下面是片段示例,适合放在前端的 API 模块中;它依赖浏览器环境、现有 /login 页面以及后端受保护接口 /api/profile。关键点是:401 在统一层消费并转成明确的 AUTH_EXPIRED,业务代码不会再次执行通用错误处理。
const AUTH_STORAGE_KEY = "access_token";

async function apiFetch(input, init = {}) {
  const token = localStorage.getItem(AUTH_STORAGE_KEY);
  const headers = new Headers(init.headers || {});

  if (token) {
    headers.set("Authorization", `Bearer ${token}`);
  }

  const response = await fetch(input, { ...init, headers });

  if (response.status === 401) {
    localStorage.removeItem(AUTH_STORAGE_KEY);
    window.dispatchEvent(new CustomEvent("auth:expired"));
    throw new Error("AUTH_EXPIRED");
  }

  return response;
}

window.addEventListener("auth:expired", () => {
  if (window.location.pathname === "/login") {
    return;
  }

  const next = encodeURIComponent(
    window.location.pathname + window.location.search
  );
  window.location.assign(`/login?reason=expired&next=${next}`);
});

async function loadProfile() {
  try {
    const response = await apiFetch("/api/profile");

    if (!response.ok) {
      throw new Error(`HTTP_${response.status}`);
    }

    const profile = await response.json();
    console.log(profile);
  } catch (error) {
    if (error instanceof Error && error.message === "AUTH_EXPIRED") {
      return;
    }

    console.error(error);
  }
}

loadProfile();
这段代码把“认证已经失效”和“接口自身失败”分开处理。403 不应当复用这条分支:401 表示当前请求没有有效认证身份,而 403 通常表示身份已经确认,但没有访问该资源的权限。
先确认后端确实返回 401
统一处理能否工作,前提是后端认证失败时使用正确的 HTTP 状态码。可以用一个明显无效的 Token 请求受保护接口,先排除“后端返回 200 再在响应体里写未登录”这类协议问题。
curl -i \
  -H "Authorization: Bearer invalid-token" \
  "http://localhost:<PORT>/api/profile"
<PORT> 替换为当前 Spring Boot 服务实际端口,不同环境的实际值可能不同。
预期输出的关键部分是状态行为;响应头和响应体会随项目配置变化:
HTTP/1.1 401如果这里得到 401,而浏览器端仍没有清理 Token,应把排查重点放到请求是否经过 apiFetch、401 是否被其他封装提前吞掉,以及重定向逻辑是否被重复触发。
不要把自动刷新和 401 清理混在一起
后续如果加入 Refresh Token,401 统一入口仍然有价值,但流程会变成“首次 401 先尝试刷新,刷新成功后重放原请求;刷新也失败时才清理状态并重新登录”。这意味着当前封装最好把 401 识别集中在一处,而不是把跳转语句散落到每个页面。
当前阶段只做“清理并重新登录”最容易验证:令牌失效后,受保护请求返回 401,本地访问令牌被删除,页面统一进入登录流程;其他错误继续交给原业务调用方处理。