
身份认证与应用安全 / 系统课时
管理签名密钥与轮换策略
管理签名密钥与轮换策略
JWT 一旦进入生产环境,签名密钥就不能再当作普通配置字符串处理。真正需要设计的是密钥放在哪里、谁能使用、如何切换,以及旧 Token 在轮换窗口内由谁验证。本节用 key ID 和验证密钥环组织一套可平滑切换的轮换流程。
学习目标
- 规划生产环境签名密钥的存储、访问权限与审计边界
- 使用
kid区分密钥版本,并在轮换期同时验证新旧 Token - 设计“先发布验证能力、再切换签名、最后退役旧密钥”的安全流程
先把密钥从应用配置里拿出去
签名私钥或 HMAC 密钥不应提交到 Git、打进 JAR 或镜像,也不应出现在普通 application.yml 中。生产环境优先使用 KMS、HSM、Vault 或云 Secret Manager;应用只通过工作负载身份获得最小权限。若采用 RSA/ECDSA,签名服务需要访问私钥,而多数验证节点只需要公钥,权限可以进一步拆分。
权限设计至少区分“创建或轮换密钥”“使用当前密钥签名”“读取验证公钥”“查看审计日志”四类能力。不要给所有应用实例同一组管理权限,否则一个业务实例被攻破就可能直接创建、导出或删除密钥。
下面的 Linux 命令只适合本地实验,用于生成一组 RSA 候选密钥并验证私钥文件权限;生产环境更适合让受管密钥系统直接生成不可导出的私钥。
umask 077
openssl genpkey -algorithm RSA -pkeyopt rsa_keygen_bits:3072 -out jwt-k2-private.pem 2>/dev/null
openssl pkey -in jwt-k2-private.pem -pubout -out jwt-k2-public.pem
chmod 600 jwt-k2-private.pem
stat -c '%a %n' jwt-k2-private.pem
预期输出:
600 jwt-k2-private.pem私钥内容不得打印到日志、终端历史或 CI 构建输出。本地生成的文件也只能作为实验材料,不能因为权限是 600 就替代生产密钥托管、访问审计和备份恢复策略。
用 kid 把 Token 与密钥版本对应起来
JWT Header 中的 kid 适合标识“这枚 Token 当时由哪把密钥签名”。签发端只用一个当前活动密钥,验证端则维护一个短期密钥环,至少包含当前密钥和仍处于兼容窗口的上一把密钥。
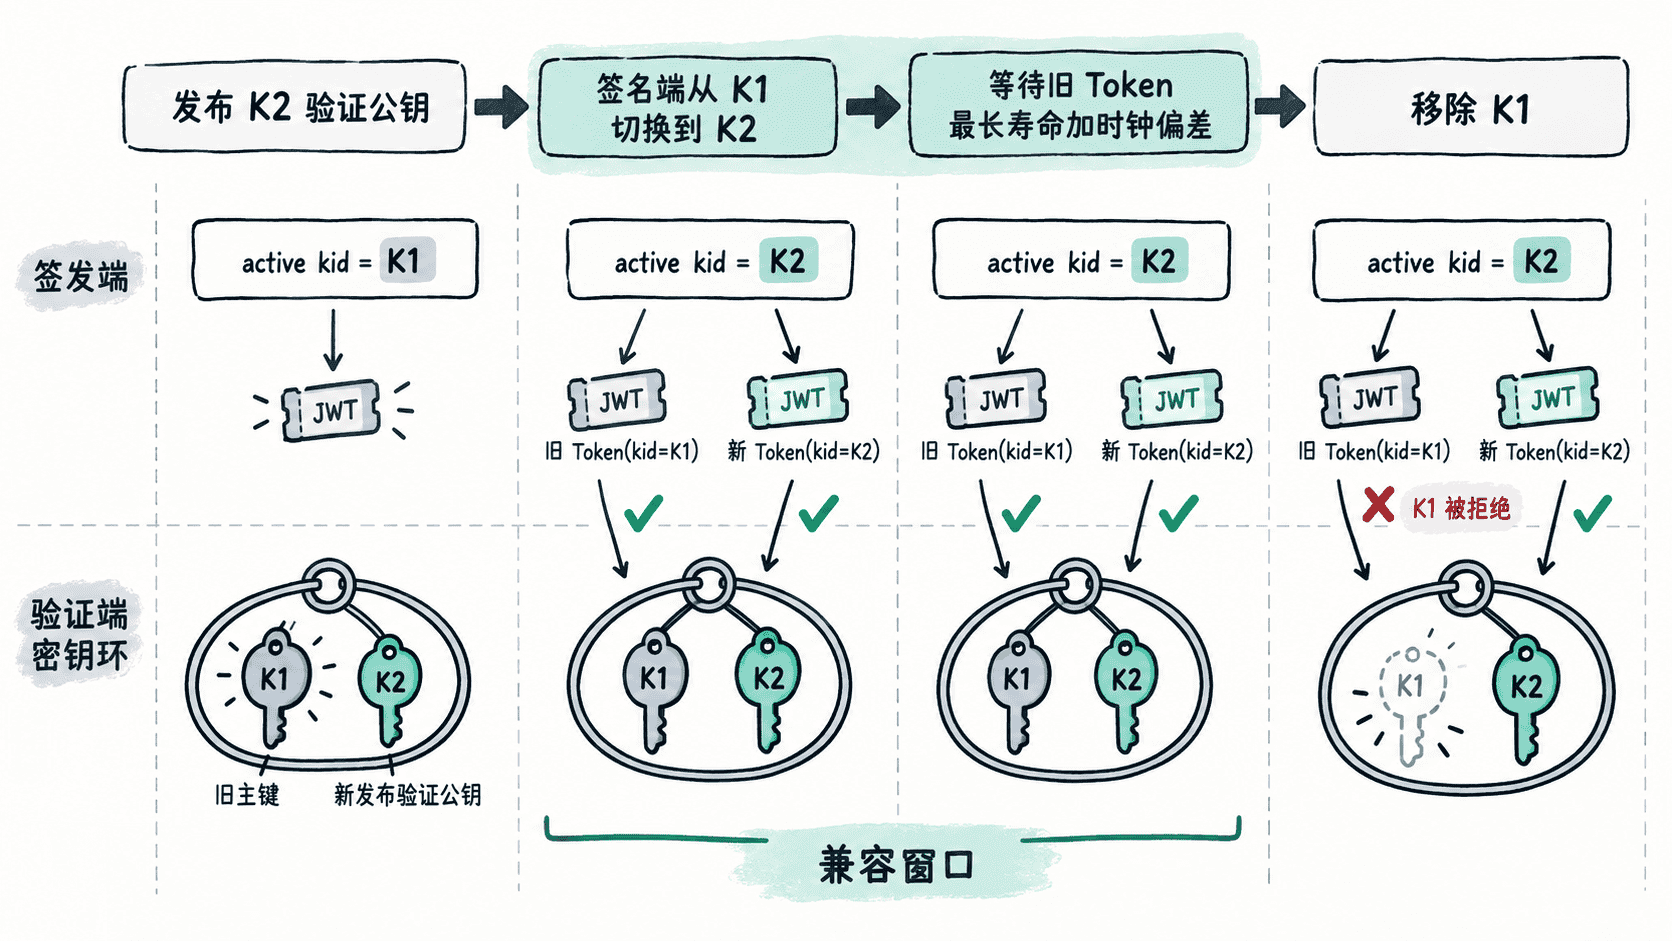
应用配置中只保存密钥标识,不保存密钥材料。例如可以把“当前签名 key”与“允许验证的 key”分开表达:
security:
  jwt:
    algorithm: RS256
    active-kid: jwt-rs256-2026-09
    verification-kids:
      - jwt-rs256-2026-09
      - jwt-rs256-2026-06
这段配置的生效行为是:新 Token 统一写入 kid=jwt-rs256-2026-09;验证时允许按白名单查找两把公钥。验证方法是分别准备一枚由旧 key 和新 key 签发、且都未过期的测试 Token,确认二者都能通过;对未知 kid 必须直接拒绝。
轮换顺序决定是否会出现大面积 401
安全轮换不是“直接替换密钥”,而是一次有重叠窗口的发布流程:
- 先把 K2 的验证材料发布到所有验证节点,此时仍由 K1 签名。
- 确认所有节点都能识别
kid=K2后,把签发端的活动密钥切换为 K2。 - 在兼容窗口内继续保留 K1 的验证能力,让已签发的旧 Token 自然过期。
- 超过旧 Token 的最长有效期、允许的时钟偏差和部署传播缓冲后,再从验证密钥环移除 K1。
- 最后在密钥系统中禁用或归档 K1,并保留轮换与访问审计记录。
兼容窗口不能只看访问令牌。如果刷新令牌也使用同一把签名密钥,而且有效期更长,那么 K1 必须保留更久;更清晰的设计是让访问令牌和刷新令牌采用独立的 key policy,这样短期访问令牌轮换不会被长期刷新令牌拖住。
把轮换变成可验证的发布动作
每次轮换都应有明确的健康检查:签发端能用新 key 生成 Token;验证端能验证新旧两种 kid;未知 kid、错误算法和篡改签名都被拒绝;旧 key 到期后对应 Token 才开始失败。监控中重点观察 unknown_kid、signature_invalid 和认证 401 的突增,但日志不要记录完整 JWT。
发生紧急泄露时,流程与计划轮换不同:应立即停止使用泄露 key 签名,并根据风险决定是否马上撤销其验证能力。撤销越快,旧 Token 失效越快;兼容性与止损之间需要按事件等级取舍。无论计划轮换还是紧急轮换,核心原则都是把“签名用哪把 key”和“验证接受哪些 key”拆开管理,这样才能在不中断正常请求的前提下完成切换。