
身份认证与应用安全 / 系统课时
写入 SecurityContext 身份
写入 SecurityContext 身份
JWT 过滤器完成签名与有效期校验后,还要把“这个请求是谁”交给 Spring Security。核心动作是构造已认证的 Authentication,写入当前请求的 SecurityContext,这样后续授权规则、控制器和方法安全才能读取同一份身份。
学习目标
- 理解
Authentication、SecurityContext与SecurityContextHolder的职责关系 - 在 JWT 校验成功后安全地写入当前请求身份
- 验证控制器能够读取已写入的认证用户
SecurityContext 在请求链中的位置
JWT 本身只是凭证载体。Spring Security 的授权逻辑不会因为请求头里“有一个 JWT”就自动知道当前用户是谁;自定义过滤器必须先验证令牌,再把可信的主体和权限转换成 Authentication。后续过滤器和控制器读取的是 SecurityContext,而不是重新解析 JWT。
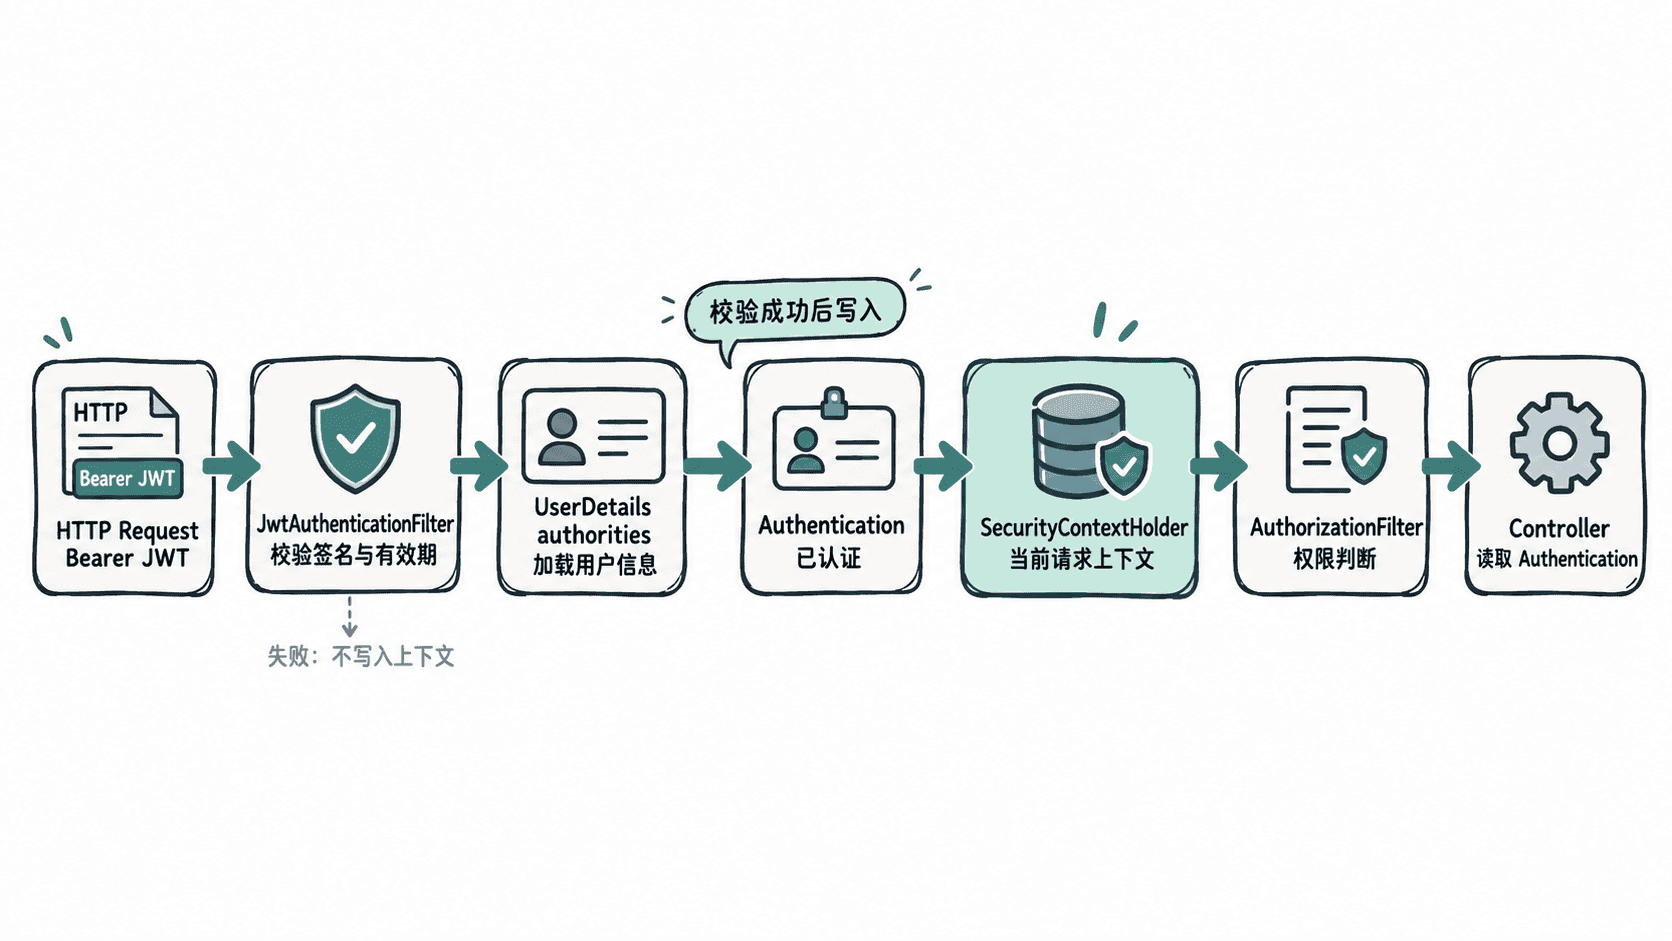
SecurityContextHolder 在常规 Servlet 请求中让当前执行线程取得 SecurityContext。对于无状态 JWT 接口,这里的重点是“让当前请求后续链路可见”,而不是把登录状态保存进 HttpSession。
构造并写入 Authentication
下面是过滤器中的片段示例,依赖项目已有的 JwtTokenService 与 UserDetailsService。约定 validateAndExtractUsername 只有在令牌签名、有效期等检查全部通过后才返回用户名,否则抛出认证异常。
package com.example.security;

import jakarta.servlet.FilterChain;
import jakarta.servlet.ServletException;
import jakarta.servlet.http.HttpServletRequest;
import jakarta.servlet.http.HttpServletResponse;
import java.io.IOException;
import org.springframework.security.authentication.UsernamePasswordAuthenticationToken;
import org.springframework.security.core.context.SecurityContext;
import org.springframework.security.core.context.SecurityContextHolder;
import org.springframework.security.core.userdetails.UserDetails;
import org.springframework.security.core.userdetails.UserDetailsService;
import org.springframework.security.web.authentication.WebAuthenticationDetailsSource;
import org.springframework.web.filter.OncePerRequestFilter;

public final class JwtAuthenticationFilter extends OncePerRequestFilter {
    private final JwtTokenService jwtTokenService;
    private final UserDetailsService userDetailsService;

    public JwtAuthenticationFilter(
            JwtTokenService jwtTokenService,
            UserDetailsService userDetailsService) {
        this.jwtTokenService = jwtTokenService;
        this.userDetailsService = userDetailsService;
    }

    @Override
    protected void doFilterInternal(
            HttpServletRequest request,
            HttpServletResponse response,
            FilterChain filterChain) throws ServletException, IOException {

        String token = resolveBearerToken(request);

        if (token != null
                && SecurityContextHolder.getContext().getAuthentication() == null) {
            // 只有令牌已经完成真实性与有效性校验,才允许建立认证身份。
            String username = jwtTokenService.validateAndExtractUsername(token);
            UserDetails user = userDetailsService.loadUserByUsername(username);

            var authentication = new UsernamePasswordAuthenticationToken(
                    user, null, user.getAuthorities());
            authentication.setDetails(
                    new WebAuthenticationDetailsSource().buildDetails(request));

            // 使用新的上下文写入身份,避免直接修改一个来源不明的旧上下文。
            SecurityContext context = SecurityContextHolder.createEmptyContext();
            context.setAuthentication(authentication);
            SecurityContextHolder.setContext(context);
        }

        filterChain.doFilter(request, response);
    }

    private static String resolveBearerToken(HttpServletRequest request) {
        String header = request.getHeader("Authorization");
        if (header == null || !header.startsWith("Bearer ")) {
            return null;
        }
        return header.substring(7);
    }
}这是片段示例:JwtTokenService 的实现取决于项目选用的 JWT 库。关键边界是不能仅解码 payload 后就写入身份;必须先验证签名、有效期以及项目要求的 issuer、audience 等约束。
三参数 UsernamePasswordAuthenticationToken 使用已经加载出的 UserDetails 和权限集合建立已认证对象,凭证位置传 null,避免把 JWT 或密码继续留在认证对象中。若上下文已经存在认证对象,也不要无条件覆盖,否则可能破坏前面认证机制已经建立的身份。
把过滤器接入请求链
过滤器只有进入 SecurityFilterChain 才会参与请求。下面同样是片段示例,假设项目已经声明 JwtAuthenticationFilter Bean。
@Bean
SecurityFilterChain securityFilterChain(
        HttpSecurity http,
        JwtAuthenticationFilter jwtAuthenticationFilter) throws Exception {

    http
        .sessionManagement(session ->
            session.sessionCreationPolicy(SessionCreationPolicy.STATELESS))
        .authorizeHttpRequests(auth -> auth
            .requestMatchers("/api/auth/**").permitAll()
            .anyRequest().authenticated())
        .addFilterBefore(
            jwtAuthenticationFilter,
            UsernamePasswordAuthenticationFilter.class);

    return http.build();
}
该配置生效后,受保护请求会先经过 JWT 过滤器建立身份,再进入后续授权判断。项目需要相应导入 SecurityFilterChain、HttpSecurity、SessionCreationPolicy 与 UsernamePasswordAuthenticationFilter。
验证控制器能读取身份
可以临时增加一个只返回当前认证状态的端点,用于验证上下文是否已经写入。这个控制器本身不解析 JWT。
package com.example.web;

import java.util.Map;
import org.springframework.security.core.Authentication;
import org.springframework.web.bind.annotation.GetMapping;
import org.springframework.web.bind.annotation.RestController;

@RestController
public class MeController {
    @GetMapping("/api/me")
    public Map<String, Object> me(Authentication authentication) {
        return Map.of(
                "name", authentication.getName(),
                "authenticated", authentication.isAuthenticated());
    }
}
使用属于某个已存在用户的有效 JWT 发起请求:
curl -s \
  -H "Authorization: Bearer <VALID_TOKEN>" \
  http://localhost:<PORT>/api/me
预期输出
{"name":"<USERNAME>","authenticated":true}<PORT>、<VALID_TOKEN> 和 <USERNAME> 需要替换为实际值。如果 JWT 校验成功但控制器仍拿不到 Authentication,优先检查过滤器是否真的进入当前 SecurityFilterChain、是否在授权判断之前执行,以及是否在 filterChain.doFilter 之前完成 SecurityContextHolder.setContext。