
身份认证与应用安全 / 系统课时
清理浏览器端认证状态
清理浏览器端认证状态
服务端把令牌撤销后,浏览器如果仍保留访问令牌、用户资料或请求缓存,页面可能继续显示头像、权限菜单,甚至把旧凭证带到后续请求。本节建立一套退出后的前端清理顺序,让界面状态与服务端认证状态同步回到“未登录”。
学习目标
- 识别退出时需要清理的浏览器端认证数据
- 按正确顺序重置持久化状态、内存状态与请求缓存
- 避免因残留请求或旧页面历史造成“看起来还登录着”的问题
先区分哪些状态属于认证
常见需要清理的内容包括访问令牌、当前用户资料、权限集合、登录后跳转地址,以及以用户身份为键的查询缓存。不要把 localStorage 或 sessionStorage 整体清空,因为同一站点还可能保存主题、语言和未登录也需要的业务偏好。
如果访问令牌保存在 HttpOnly Cookie,前端 JavaScript 无法直接删除它,服务端退出接口必须通过 Set-Cookie 让 Cookie 过期。前端仍然要清理用户资料、权限、查询缓存和页面状态,二者职责不能互相替代。
在退出成功后按顺序清理
推荐顺序是:先请求服务端撤销当前会话;收到成功响应后,移除持久化认证数据;随后重置内存中的用户与权限状态;清理用户级请求缓存并终止仍在进行的受保护请求;最后使用替换式导航进入登录页,避免浏览器“后退”回到旧的受保护页面。
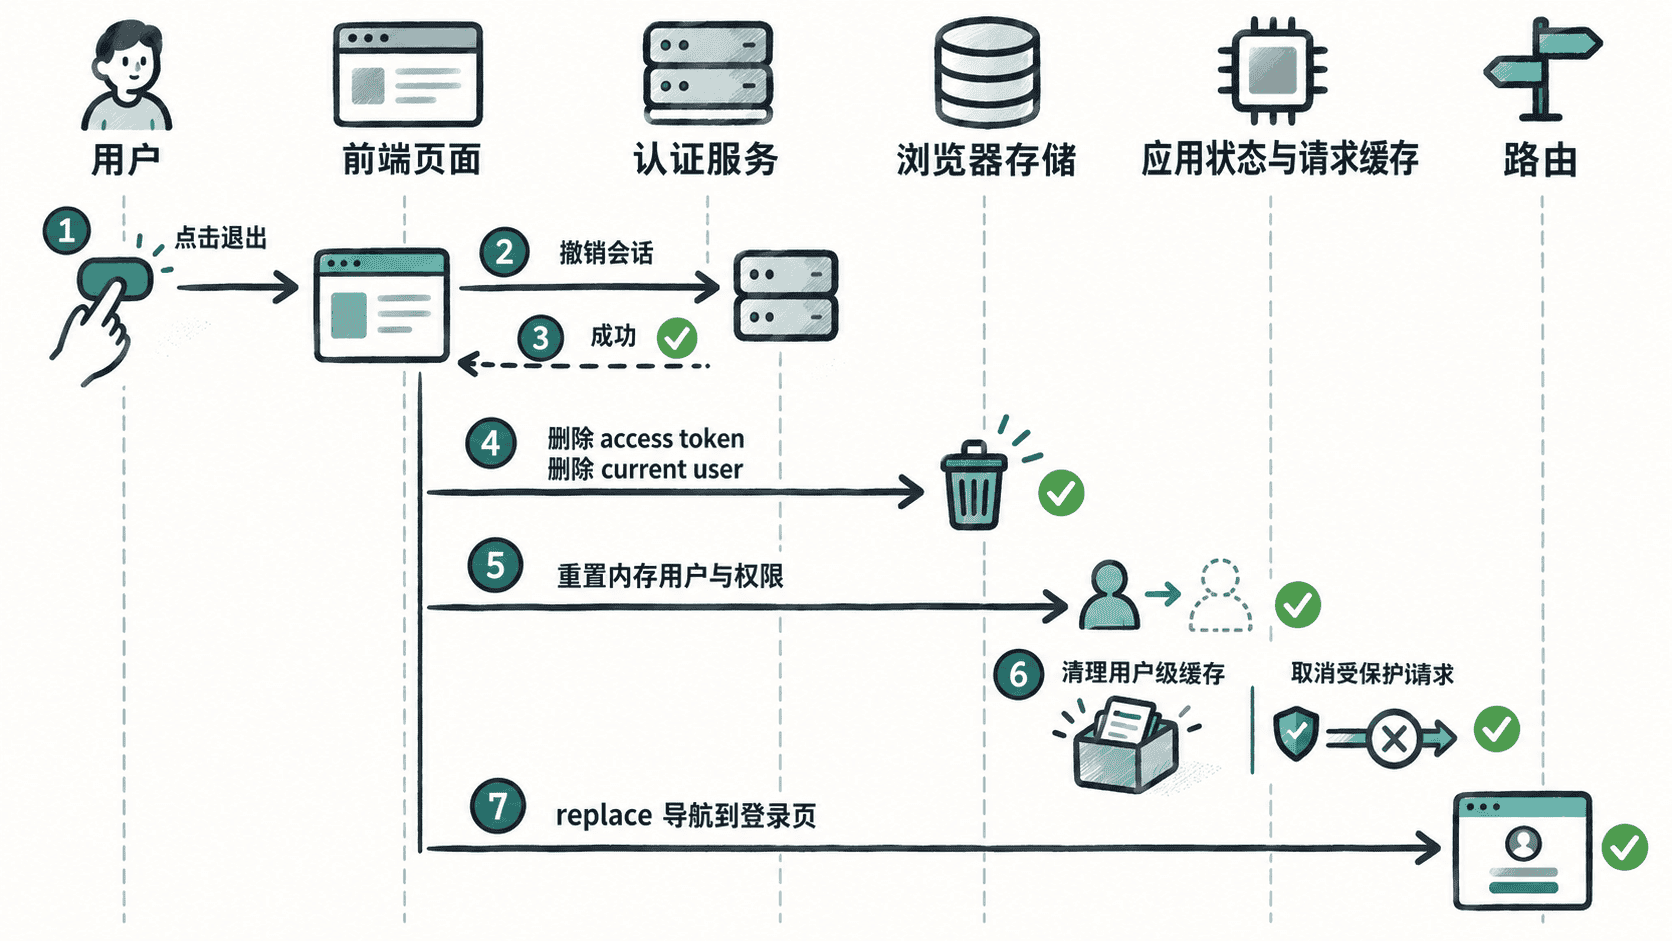
如果撤销请求失败,不应向用户宣称“全部设备已退出”。对于仅退出当前浏览器的场景,可以根据产品策略仍然清理本地凭证,但界面要明确服务端撤销是否成功;对于“退出全部设备”,更要区分本地已退出和远端会话是否真正被撤销。
用一个集中函数清理状态
下面的示例可以直接粘贴到浏览器开发者工具控制台运行。它先构造一组登录状态,再通过一个集中函数只删除认证相关数据,避免把清理逻辑散落在多个组件中。
localStorage.setItem("access_token", "demo-token");
localStorage.setItem(
  "current_user",
  JSON.stringify({ id: "u-42", name: "Ada" })
);
sessionStorage.setItem("post_login_redirect", "/orders");

const appState = {
  currentUser: { id: "u-42", name: "Ada" },
  permissions: ["order:read"],
  pendingRequests: new Set(["profile"])
};

function clearBrowserAuthState() {
  // 只删除认证相关键,保留主题、语言等非认证设置。
  localStorage.removeItem("access_token");
  localStorage.removeItem("current_user");
  sessionStorage.removeItem("post_login_redirect");

  // 同步清空内存状态,防止页面继续按旧用户渲染。
  appState.currentUser = null;
  appState.permissions = [];
  appState.pendingRequests.clear();
}

console.log(
  "before",
  Boolean(localStorage.getItem("access_token")),
  appState.currentUser.id
);

clearBrowserAuthState();

console.log(
  "after",
  localStorage.getItem("access_token"),
  appState.currentUser,
  appState.permissions.length,
  appState.pendingRequests.size
);
预期输出
before true u-42
after null null 0 0
实际项目可以把这个函数放在统一的认证模块中,并在退出接口成功后调用。若使用 Pinia、Redux、Zustand 或其他状态容器,应调用其明确的 reset 动作;若使用查询缓存库,应只移除当前用户相关查询,而不是无差别删除所有缓存。
防止旧请求把状态写回来
退出时如果仍有“获取当前用户”“刷新权限”等请求在飞行,清理完成后这些请求可能晚一步返回,又把旧用户写回状态容器。应在认证模块中统一持有 AbortController、请求取消句柄或等价机制,在退出时先阻止后续受保护请求,再清理对应缓存。
API 客户端也不要永久缓存旧的 Authorization 值。更稳妥的方式是在每次发请求时从当前认证状态读取令牌,或者在退出时显式移除默认请求头。这样本地令牌一旦被删除,后续请求就不会继续携带旧凭证。
让页面真正回到未登录状态
完成数据清理后,路由应使用“替换当前历史记录”的方式进入登录页或公共首页,并让受保护路由再次经过认证守卫。仅仅隐藏头像或菜单不够,因为旧页面组件可能仍保留用户数据。
验收时至少检查三件事:刷新页面后仍保持未登录;浏览器后退不会重新进入受保护页面;开发者工具中后续请求不再携带旧访问令牌。做到这三点,浏览器端的退出状态才算与服务端撤销结果一致。