
身份认证与应用安全 / 系统课时
避免只靠前端隐藏按钮
避免只靠前端隐藏按钮
前端根据角色隐藏“删除订单”“修改价格”等按钮,只能减少误操作,不能形成安全边界。本节要把权限判断放回服务端,并验证攻击者即使绕过页面直接请求接口,也无法执行未授权操作。
学习目标
- 解释为什么隐藏按钮不能替代服务端鉴权与授权
- 使用服务端权限规则保护敏感业务接口
- 通过直接请求接口验证无权限用户会被拒绝
前端隐藏按钮挡不住直接请求
前后端分离应用通常会把当前用户的角色或权限返回给前端,再由 Vue、React 等框架决定是否显示某个操作按钮。这种做法有价值,但价值属于界面体验:没有权限的人看不到无意义的入口,页面也更简洁。
问题在于,浏览器界面不是可信执行环境。用户可以打开开发者工具、修改前端 JavaScript、手工构造 HTTP 请求,甚至完全不用你的网页,直接调用已经知道地址的 API。因此,“按钮不可见”与“接口不可调用”是两件不同的事。
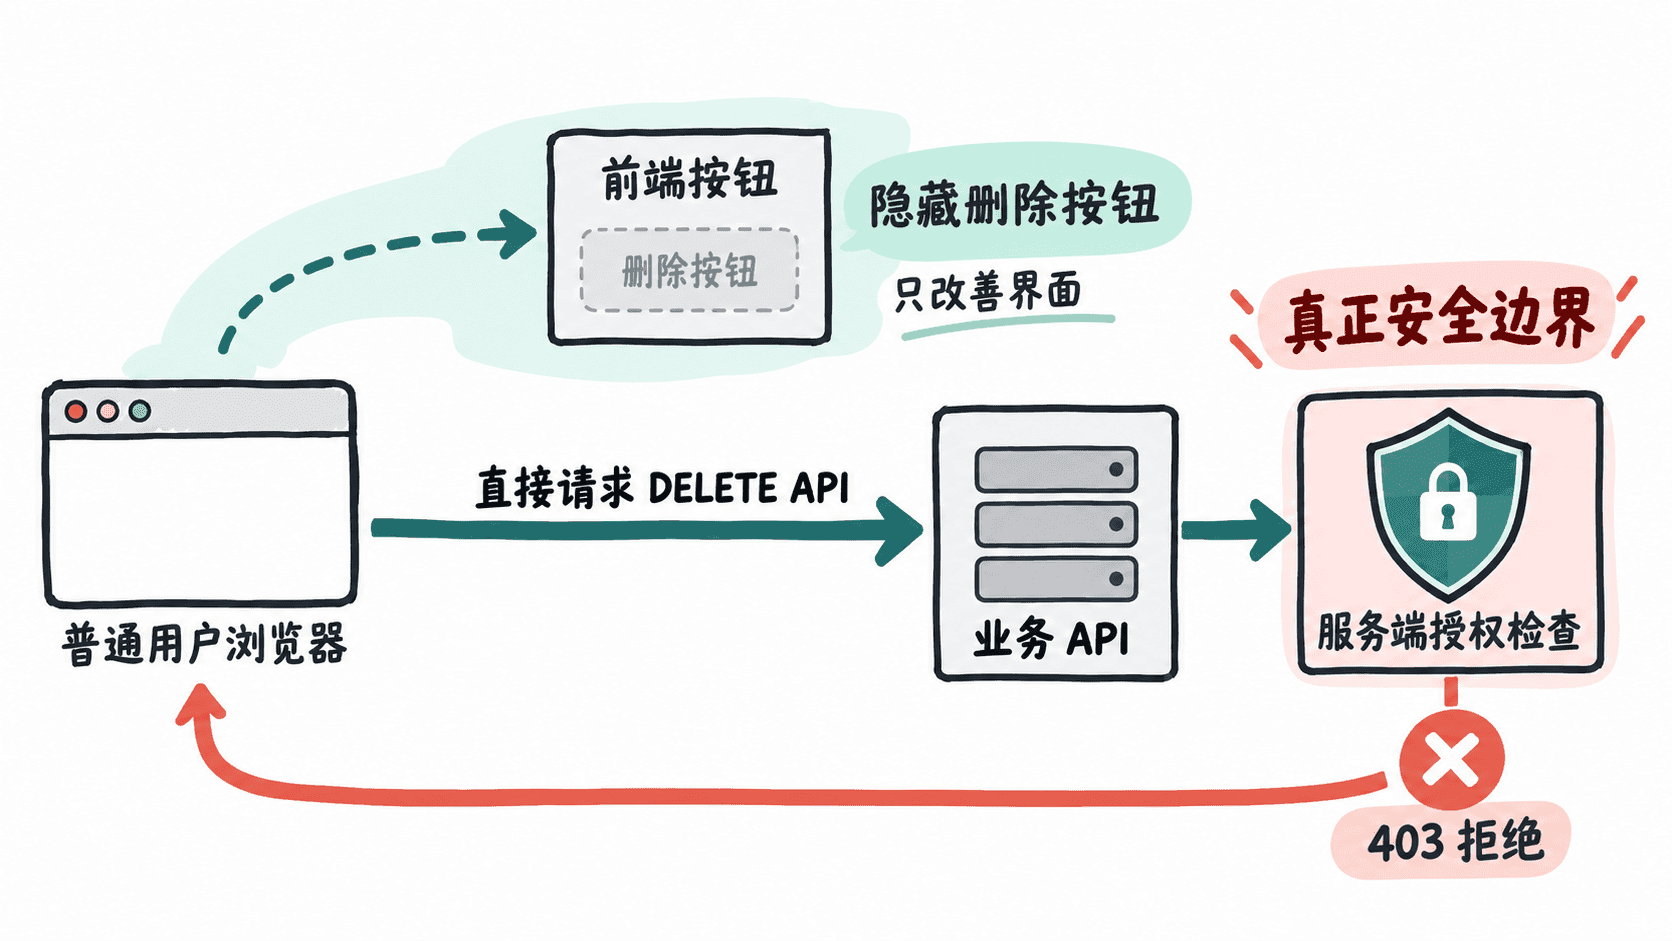
只要某个操作会读取敏感数据、修改业务状态、调用管理能力或影响其他用户,就必须假定客户端提交的请求可以被任意构造,并由服务端独立判断“当前身份是否有权执行当前动作”。
把权限检查放到业务接口
在 Spring Security 中,可以在请求规则或方法级别实施授权。对于与业务动作紧密相关的权限,方法级授权通常更容易读懂,也能避免只保护 URL、却在其他入口复用同一业务方法时遗漏检查。
下面是片段示例,依赖项目已经启用 Spring Security 方法安全,并且 JWT 认证过滤器会把当前用户及其权限写入 SecurityContext。ORDER_DELETE 必须来自服务端可信的用户权限数据,而不是直接相信前端提交的角色字段。
import org.springframework.security.access.prepost.PreAuthorize;
import org.springframework.web.bind.annotation.DeleteMapping;
import org.springframework.web.bind.annotation.PathVariable;
import org.springframework.web.bind.annotation.RequestMapping;
import org.springframework.web.bind.annotation.RestController;

@RestController
@RequestMapping("/api/orders")
public class OrderController {

    private final OrderService orderService;

    public OrderController(OrderService orderService) {
        this.orderService = orderService;
    }

    @DeleteMapping("/{id}")
    @PreAuthorize("hasAuthority('ORDER_DELETE')")
    public void delete(@PathVariable Long id) {
        // 真正执行删除前,由 Spring Security 根据当前认证用户检查权限。
        orderService.delete(id);
    }
}
这段代码的生效行为是:只有当前认证信息中包含 ORDER_DELETE 权限的用户才能进入 delete 方法;已登录但缺少该权限的用户应得到 HTTP 403。若项目使用 @PreAuthorize,还需确保配置中启用了方法安全,例如使用 @EnableMethodSecurity。
用绕过前端的方式验证保护是否有效
验证权限控制时,不要只观察按钮是否隐藏。最直接的测试方式是拿一个已登录但没有删除权限的 JWT,绕开页面直接请求删除接口。
curl -o /dev/null -s -w "%{http_code}\n" \
  -X DELETE "http://localhost:<PORT>/api/orders/<ID>" \
  -H "Authorization: Bearer <TOKEN>"
预期输出:
403其中 <PORT>、<ID> 和 <TOKEN> 应替换为实际值。若同一个无权限 Token 得到 200 或 204,即使前端按钮已经隐藏,也说明服务端授权仍存在缺口。
还应使用拥有 ORDER_DELETE 权限的账号重复测试,确认合法操作没有被误拦截。允许请求的具体成功状态码取决于接口约定,因此重点不是固定某个成功码,而是确认有权限与无权限用户得到不同且符合设计的授权结果。
不要相信客户端提交的权限信息
另一个常见错误是让前端在请求中提交 role=ADMIN、canDelete=true 或权限数组,再由后端据此决定是否放行。客户端数据可以被随意修改,这相当于把授权决定交给请求者本人。
服务端应该从已经验证过的 JWT 声明、数据库账户信息或其他可信身份源中取得权限,并在需要时结合资源归属关系继续判断。例如“用户可以删除自己的草稿”不仅要检查 ORDER_DELETE,还可能需要验证订单是否属于当前用户。
因此,前端权限控制可以负责“该不该显示”,服务端权限控制必须负责“到底能不能做”。只要敏感接口在脱离前端页面后仍能独立拒绝未授权请求,权限保护才真正建立在可信边界上。