
身份认证与应用安全 / 系统课时
把权限写入认证身份
把权限写入认证身份
角色和 permission 只有进入当前请求的认证身份后,Spring Security 才能用于接口鉴权。本篇演示如何把加载到的权限转换成 GrantedAuthority,再写入 Authentication,并说明为什么 JWT 已经验证成功却仍可能得到 403。
学习目标
- 理解
GrantedAuthority在 Spring Security 授权链路中的位置 - 把角色和业务权限转换为统一的 authority 集合
- 确保 JWT 认证完成后生成的
Authentication携带完整权限
鉴权读取的是 Authentication 中的权限
Spring Security 进行 URL 或方法鉴权时,不会直接查询业务表中的角色字段,而是读取当前 Authentication 的 authorities。GrantedAuthority 是这个集合中每一项权限的统一抽象,最常用实现是 SimpleGrantedAuthority。
因此,无论权限最初来自数据库、缓存还是 JWT claims,都必须在认证阶段完成转换。若 JWT 只证明了用户名合法,但创建 Authentication 时传入空 authorities,用户虽然已经登录,访问受保护接口仍会因为缺少权限而返回 403。
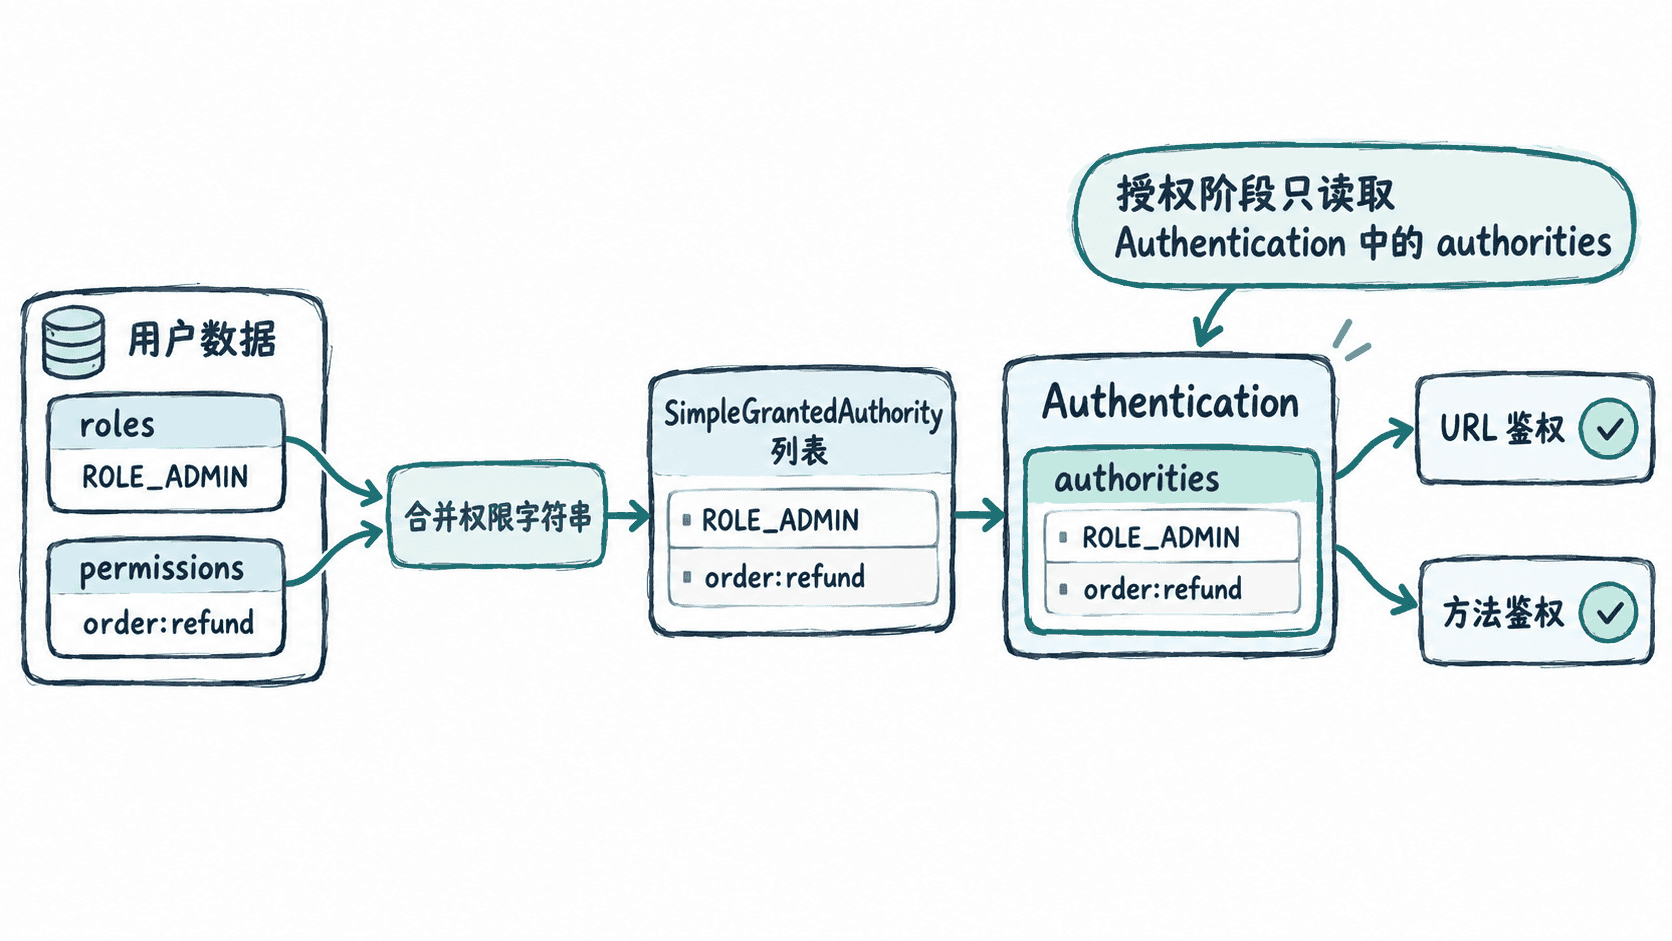
把角色和 permission 转成 GrantedAuthority
下面示例模拟从用户数据中得到角色和权限,再统一转换成 GrantedAuthority。它使用 Spring Security 自带类型,在已经引入 Spring Boot Security 依赖的项目中可以直接运行。
import java.util.List;
import java.util.stream.Stream;

import org.springframework.security.core.Authentication;
import org.springframework.security.core.GrantedAuthority;
import org.springframework.security.core.authority.SimpleGrantedAuthority;
import org.springframework.security.core.userdetails.User;
import org.springframework.security.core.userdetails.UserDetails;
import org.springframework.security.authentication.UsernamePasswordAuthenticationToken;

public class AuthorityIdentityDemo {
    static UserDetails loadUser(String username) {
        List<String> roles = List.of("ROLE_ADMIN");
        List<String> permissions = List.of("order:read", "order:refund");

        // 角色和细粒度权限最终进入同一个 GrantedAuthority 集合。
        List<GrantedAuthority> authorities = Stream
                .concat(roles.stream(), permissions.stream())
                .map(SimpleGrantedAuthority::new)
                .toList();

        return User.withUsername(username)
                .password("{noop}demo")
                .authorities(authorities)
                .build();
    }

    public static void main(String[] args) {
        UserDetails user = loadUser("alice");

        // 三参数构造器表示认证已经完成,并把权限写入认证身份。
        Authentication authentication = new UsernamePasswordAuthenticationToken(
                user,
                null,
                user.getAuthorities()
        );

        System.out.println(authentication.getAuthorities()
                .contains(new SimpleGrantedAuthority("ROLE_ADMIN")));
        System.out.println(authentication.getAuthorities()
                .contains(new SimpleGrantedAuthority("order:refund")));
    }
}
预期输出:
true
true
真实项目中的角色和 permission 通常由 UserDetailsService、自定义认证服务或 JWT 解析逻辑加载,但转换原则相同:先得到稳定字符串,再为每一个字符串创建对应的 GrantedAuthority。
在 JWT 请求链路中保留权限
前后端分离系统通常在登录后签发 JWT,并在后续请求中由过滤器恢复认证身份。此时需要特别检查创建 UsernamePasswordAuthenticationToken 的位置,因为 authorities 是否传入,直接决定后面的授权结果。
如果 JWT 本身保存了角色和 permission,可以在验证签名和有效期后读取 claims,并转换为 authorities。如果 JWT 只保存用户标识,则可以根据用户标识重新加载权限。两种方案都应保证权限来源可信,不能直接接受客户端额外提交的角色或 permission 字符串。
把认证对象放入 SecurityContext 前,还应确认其中已经包含本次请求需要的权限。这样后续使用 hasRole("ADMIN")、hasAuthority("order:refund") 或方法级授权时,读取的是同一份认证身份,不需要每个业务接口再次解析 JWT。
区分 401 与 403 的排查方向
认证失败通常意味着当前请求没有建立有效身份,例如 JWT 缺失、签名错误或已经过期;授权失败则常见于身份已经存在,但 authorities 中没有目标角色或 permission。
排查“登录成功但接口返回 403”时,优先查看当前 Authentication 是否存在,再检查 getAuthorities() 中的实际字符串是否与鉴权表达式完全一致。尤其不要把 hasRole("ADMIN") 误写成匹配 ADMIN authority:默认情况下它检查的是 ROLE_ADMIN,而业务 permission 更适合使用 hasAuthority 精确匹配。