
身份认证与应用安全 / 系统课时
用方法注解控制业务权限
用方法注解控制业务权限
URL 鉴权适合守住 HTTP 入口,但同一个业务操作可能被多个 Controller、任务或内部服务复用。本课把授权条件放到业务方法上,使“谁可以执行退款”这类规则跟随业务能力本身,而不是只跟随某条路径。
学习目标
- 使用
@EnableMethodSecurity开启方法级授权 - 使用
@PreAuthorize在业务方法执行前检查角色或权限 - 判断 URL 鉴权与方法鉴权各自适合保护的边界
方法鉴权保护的是业务调用
Spring Security 支持在请求级之外对方法调用做授权。启用 @EnableMethodSecurity 后,可以直接使用 @PreAuthorize 等注解;Spring Boot 的 Security Starter 本身不会自动开启方法级授权。方法安全基于 Spring AOP,在方法真正执行前由授权拦截器读取当前 Authentication 并计算表达式。([Home][3])
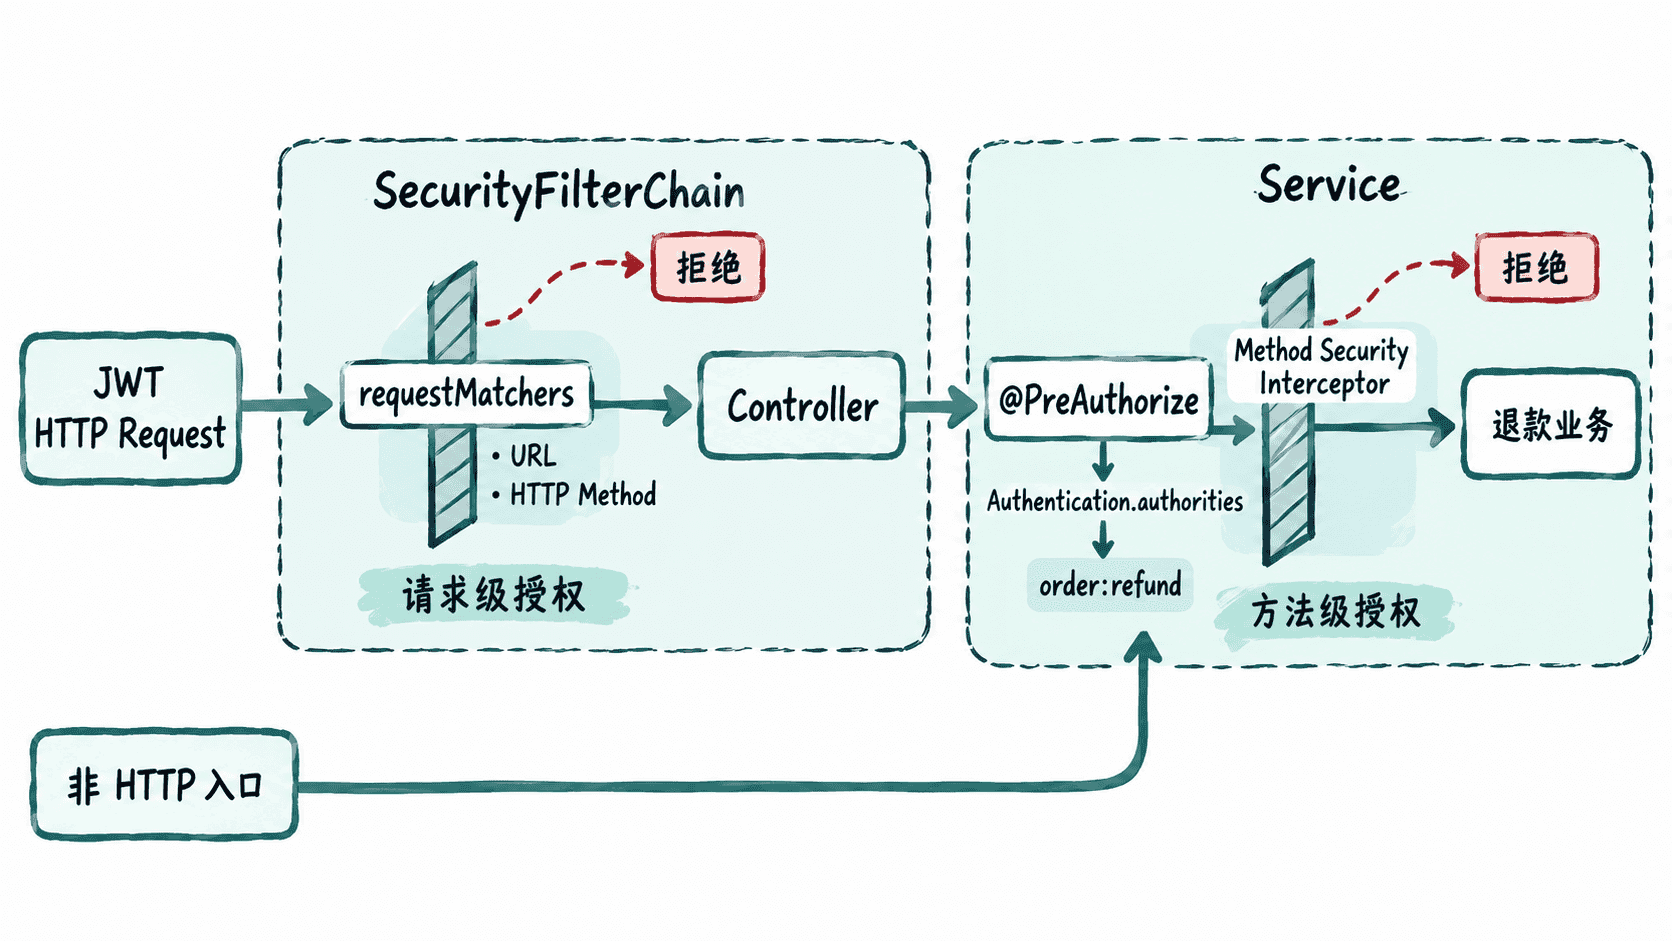
请求规则更容易表达“哪个 URL 需要登录、哪个路径属于管理员区”;方法注解更容易表达“执行退款、审批、导出等业务动作需要什么权限”。两者可以同时存在:入口先做路径级约束,业务方法再做领域权限约束。Spring Security 官方也把请求授权和方法授权作为两种可组合的授权能力。([Home][4])
启用方法安全并保护业务操作
下面是片段示例,假设 JWT 认证已经建立当前用户的 Authentication,其中可能包含 order:refund 权限。配置类负责开启方法安全,服务方法负责声明业务权限。
package com.example.auth.security;

import org.springframework.context.annotation.Configuration;
import org.springframework.security.access.prepost.PreAuthorize;
import org.springframework.security.config.annotation.method.configuration.EnableMethodSecurity;
import org.springframework.stereotype.Service;

@Configuration
@EnableMethodSecurity
class MethodSecurityConfig {
}

@Service
class RefundService {

    @PreAuthorize("hasAuthority('order:refund')")
    public RefundResult refund(long orderId) {
        // 实际项目在这里调用订单仓储和支付退款逻辑。
        return new RefundResult(orderId, "ACCEPTED");
    }
}

record RefundResult(long orderId, String status) {
}
@PreAuthorize 在目标方法执行前判断表达式。当前用户没有 order:refund 时,方法不会进入业务体,并抛出访问拒绝异常;在 HTTP 请求链路中,这类拒绝通常会被安全过滤器转换为 403。([Home][3])
让方法权限真正作用到调用链
受保护对象应是 Spring 管理的 Bean,因为方法安全依赖 Spring AOP 拦截。把权限注解放在 Service 层通常比只放 Controller 更贴近业务能力:即使未来新增另一个 HTTP 入口,只要仍通过这个受保护的 Service 方法执行退款,授权条件就不会因为 URL 改动而丢失。([Home][3])
如果请求级规则已经把 /api/orders/** 限制为某个更窄的角色,而方法注解又要求另一个权限,那么调用者需要同时通过两层检查。排查 403 时,应先判断请求是否进入 Controller,再判断是否在调用 Service 时被方法授权拒绝。
什么时候用 URL 规则,什么时候用方法注解
| 需求 | 更合适的保护位置 | 典型表达 |
|---|---|---|
| 登录、注册、静态资源等入口是否公开 | 请求级 | permitAll() |
| 某组管理接口只允许管理员访问 | 请求级 | requestMatchers("/api/admin/**").hasRole("ADMIN") |
| 退款、审批、导出等业务动作需要专门权限 | 方法级 | @PreAuthorize("hasAuthority('order:refund')") |
| 同一业务能力可能从多个入口被调用 | 方法级 | 在 Service 方法上统一声明权限 |
实际项目中不必把两种方式二选一。请求级规则适合集中管理 HTTP 边界,方法级注解适合把关键业务权限固定在业务操作上;两层规则使用同一套角色与权限命名,才能避免 JWT 中的权限、URL 规则和方法表达式彼此不一致。