
身份认证与应用安全 / 系统课时
梳理登录与鉴权请求链路
梳理登录与鉴权请求链路
前后端分离认证最容易混乱的地方,不是 JWT 格式本身,而是每一次 HTTP 请求究竟携带什么、服务端在何处校验、失败时返回什么。本节先把完整链路走通,建立后续实现登录接口和安全过滤器时可直接对照的请求模型。
学习目标
- 说清登录、签发令牌、携带令牌访问业务接口的先后关系
- 正确使用
Authorization: Bearer <TOKEN>传递访问令牌 - 区分未认证的
401 Unauthorized与权限不足的403 Forbidden
登录请求只负责换取访问凭证
以前后端约定 POST /api/auth/login 为例,前端把用户名和密码放在 HTTPS 请求体中提交。服务端验证凭据成功后生成访问令牌,再把令牌返回给前端;后续业务请求不应反复发送密码。
下面的命令表示这一份接口契约。服务启动在本机 8080 端口后可直接执行:
curl -i -X POST http://localhost:8080/api/auth/login \
  -H "Content-Type: application/json" \
  -d '{"username":"alice","password":"demo-pass"}'
预期结果
HTTP/1.1 200 OK
Content-Type: application/json

{"accessToken":"<TOKEN>"}
<TOKEN> 代表服务端实际签发的 JWT,每次生成的内容可能不同。登录失败时不返回令牌,而应结束在认证接口,例如返回 401 Unauthorized。
令牌在后续请求中进入认证链
拿到访问令牌后,前端访问受保护资源时把它放进 Authorization 请求头。服务端安全层先提取 Bearer Token,再完成签名、有效期等校验;校验通过后才把请求交给业务控制器。
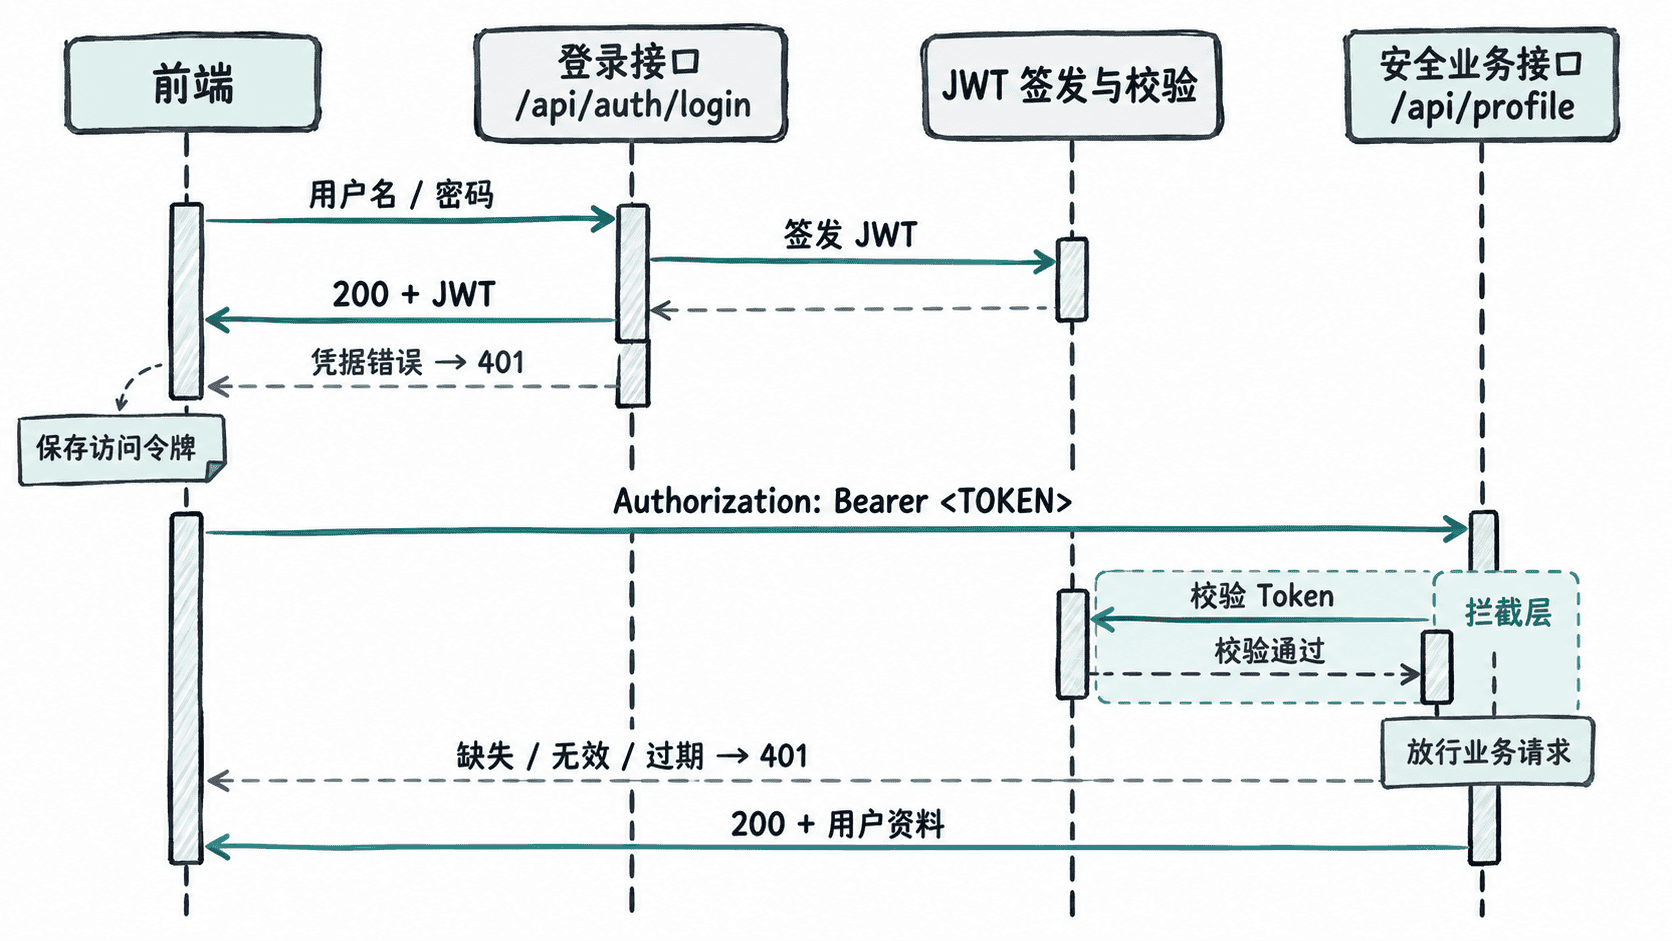
受保护请求可以这样验证,先把 <TOKEN> 替换成登录响应中的真实值:
curl -i http://localhost:8080/api/profile \
  -H "Authorization: Bearer <TOKEN>"
预期结果
HTTP/1.1 200 OK
Content-Type: application/json

{"username":"alice"}关键点是先认证,再进入业务逻辑。控制器不应自己解析每个请求头并重复验证 JWT;统一认证层应在请求到达控制器前完成这项工作。
认证失败要在正确的位置结束
同一个业务接口可以出现不同失败原因。没有令牌、令牌格式错误、签名不可信或已过期,说明请求尚未形成可信身份,通常返回 401。已经形成身份,但该身份没有访问目标资源所需的权限,才属于 403。
不携带令牌访问受保护接口时,可用下面的命令检查认证入口是否生效:
curl -i http://localhost:8080/api/profile预期结果
HTTP/1.1 401 Unauthorized如果服务端此时仍返回业务数据,说明该路径没有被安全规则覆盖;如果登录接口本身也要求 Bearer Token,则会形成“必须先登录才能登录”的配置错误。
前端保存的是令牌,不是认证状态真相
前端可以把“已登录”用于界面展示,但最终是否允许请求必须由服务端判断。即使页面上仍显示用户已登录,只要 JWT 过期、被撤销,或服务端权限规则改变,后续请求仍可能失败。
实际项目还需要决定令牌放在内存、受控 Cookie 或其他存储中的策略,并处理刷新与退出。本节先固定最小链路:密码只用于登录请求,JWT 用于后续请求,认证失败在进入业务控制器前被拒绝。