
身份认证与应用安全 / 系统课时
评估 XSS 与 Token 泄露风险
评估 XSS 与 Token 泄露风险
JWT 一旦被攻击脚本读取,攻击者就可能在令牌失效前冒充用户调用接口。本节从 XSS 的实际攻击路径出发,比较常见 Token 存放方式,并建立生命周期、存储和前端防护必须共同设计的风险模型。
学习目标
- 说明 XSS 为什么会威胁浏览器中的访问令牌
- 比较内存、Web Storage 与 HttpOnly Cookie 的主要安全边界
- 从令牌生命周期和前端防护两端降低泄露后的影响
XSS 为什么会威胁 Token
XSS 的关键不是“页面弹出了一个脚本”,而是攻击者的 JavaScript 获得了当前站点页面中的执行能力。只要令牌处于页面脚本能够访问的位置,例如 localStorage、sessionStorage 或普通 JavaScript 变量,恶意脚本就可能读取它,或者直接借助当前页面身份发起敏感操作。
下面可以在浏览器开发者工具中观察 Web Storage 的基本边界。示例只演示“同源脚本能够读取令牌”,不向外部发送任何数据。
localStorage.setItem("access_token", "token-demo-123");

const token = localStorage.getItem("access_token");
console.log(token);
预期输出:
token-demo-123这说明只要攻击脚本在同一页面上下文执行,就能使用与正常前端代码相同的 Web API。JWT 是否经过签名并不能阻止这种读取:签名用于防止令牌内容被伪造,并不负责把令牌对浏览器脚本隐藏起来。
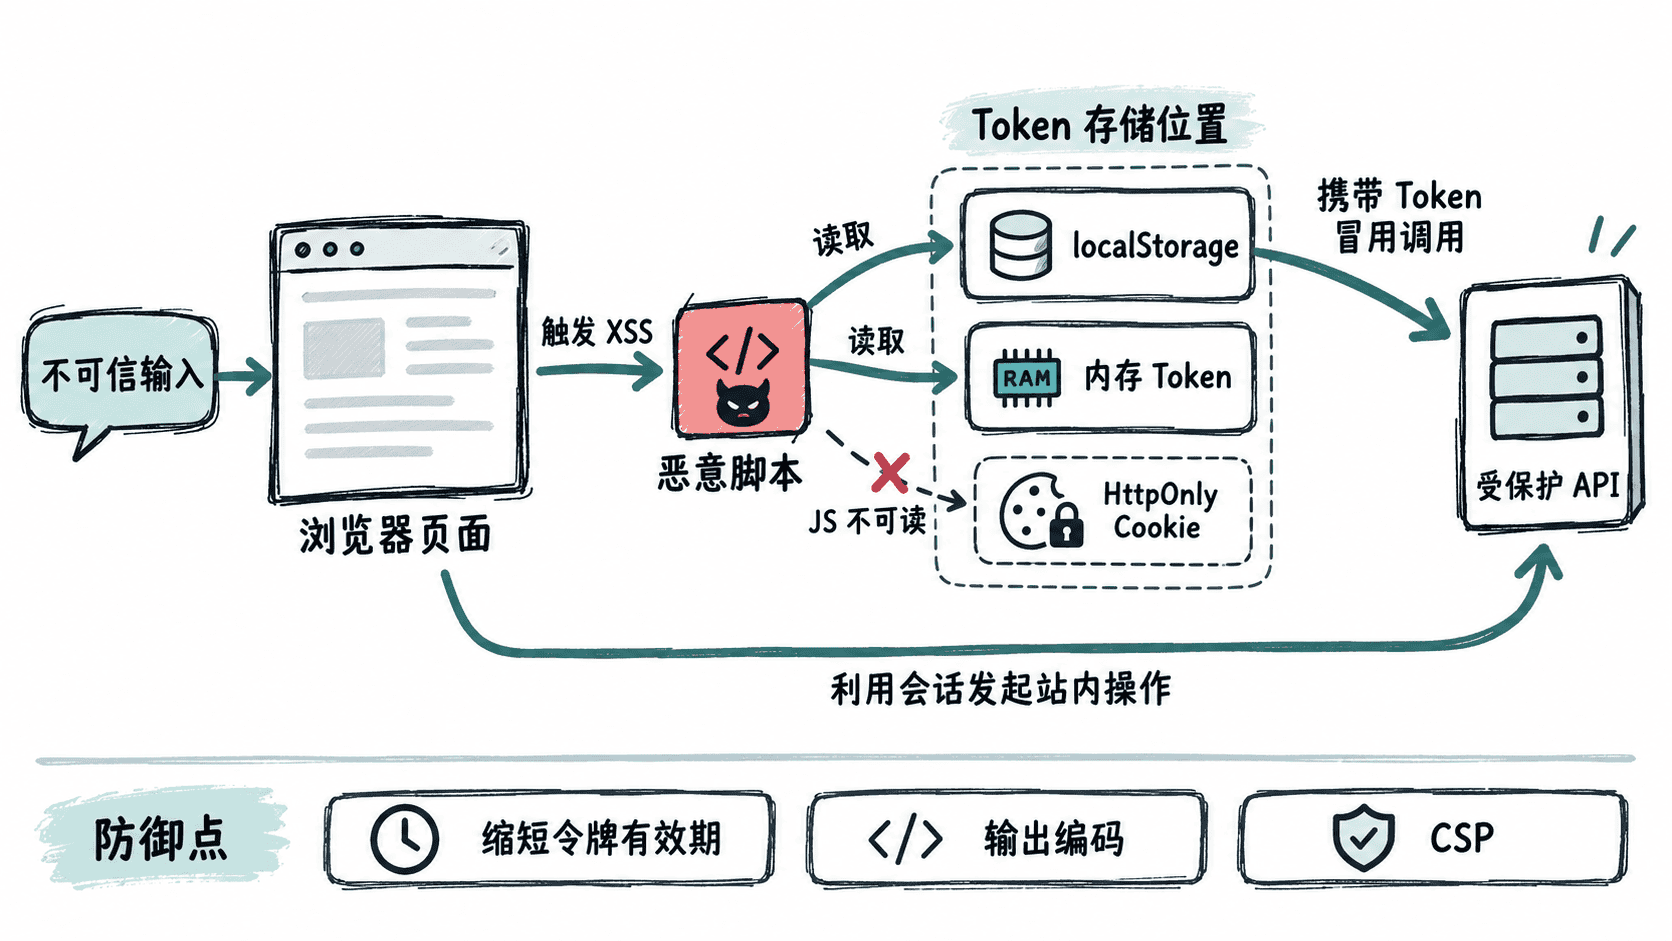
存放位置改变的是风险形态
不同存储方式没有脱离上下文的“绝对安全”答案。选择时要区分两个问题:JavaScript 能否直接读取凭证,以及浏览器是否会自动携带凭证发送请求。
| 存放方式 | JavaScript 可直接读取 | 页面刷新后保留 | 主要注意点 |
|---|---|---|---|
| 内存变量 | 是 | 否 | 减少持久化暴露,但活动中的 XSS 仍可访问或直接发请求 |
sessionStorage |
是 | 当前标签页内保留 | 同源脚本可读取,关闭标签页后通常清除 |
localStorage |
是 | 是 | 使用方便,但长期保留扩大令牌暴露窗口 |
| HttpOnly Cookie | 否 | 取决于 Cookie 生命周期 | 可降低脚本直接读取令牌的风险,但需正确处理 CSRF、SameSite、Secure 等问题 |
HttpOnly Cookie 的重要优势是浏览器不会把该 Cookie 暴露给 document.cookie。但这不意味着 XSS 被“解决”了:恶意脚本仍然在受信页面中运行,可能调用站内接口、读取页面数据或诱导业务操作。因此,凭证存储方式只能减少某一类攻击能力,不能替代 XSS 防护本身。
缩短令牌被盗后的可利用时间
如果 Access Token 有效期非常长,一次泄露就可能带来持续风险。更稳妥的设计通常使用较短生命周期的 Access Token,并通过受控的刷新机制延长正常会话。
刷新令牌也不能简单地当作“更长的 Access Token”存放。如果攻击者能够同时取得 Access Token 和长期有效的 Refresh Token,就可能不断换取新令牌。因此刷新凭证通常需要更严格的保存方式、撤销能力以及轮换策略,并在异常刷新时终止令牌链。
登出同样不应只删除页面变量。系统需要根据自身威胁模型决定是否维护 Refresh Token 会话、撤销记录或服务端会话状态,使长期凭证真正失效。对于已经签发且完全无状态的短期 Access Token,服务端通常只能等待其过期,或者额外引入黑名单等撤销机制。
从源头减少脚本注入
令牌保护的另一半工作是尽量不让恶意脚本获得执行机会。前端渲染用户输入时应优先使用框架默认的文本转义能力,谨慎使用 innerHTML、Vue 的 v-html、React 的 dangerouslySetInnerHTML 等能够插入 HTML 的能力;确实需要富文本时,应使用经过验证的 HTML 清理方案。
Content Security Policy 可以进一步限制允许执行的脚本来源,并降低部分注入成功后的利用能力,但它属于纵深防御,不应成为允许危险 HTML 注入的理由。第三方脚本、前端依赖和构建产物同样属于攻击面,需要限制来源并及时修复已知漏洞。
评估 JWT 前端安全时,不要只问“Token 放在哪里”。更完整的问题应是:脚本能否被注入、凭证是否能被脚本读取、浏览器是否自动携带凭证、令牌能使用多久,以及泄露后能否撤销。只有把这些因素一起考虑,才能把一次前端漏洞限制在尽可能小的影响范围内。