
身份认证与应用安全 / 系统课时
解析 Token 并校验签名
解析 Token 并校验签名
本节解决服务端收到 Bearer Token 后如何安全恢复用户身份的问题。你将使用同一签名密钥解析 JWT,让库完成签名和过期时间校验,再根据 sub 查询业务用户状态,避免把“JWT 合法”错误地等同于“账号仍可访问系统”。
学习目标
- 使用服务端密钥验证 JWT 签名并读取
sub用户标识 - 正确处理过期、签名错误和格式非法的 Token
- 区分令牌密码学有效性与业务用户可用状态
先验证再信任 Claims
JWT 的 Header 和 Payload 都只是 Base64URL 编码,并没有加密。任何人都可以读取甚至重新拼装这些内容,因此不能只解码 Payload 后就相信其中的 sub 或角色信息。
正确顺序是把完整 Token 交给 JWT 解析器,并配置服务端掌握的验证密钥。只有签名匹配、结构有效且时间约束通过之后,解析出的 Claims 才能作为认证依据。
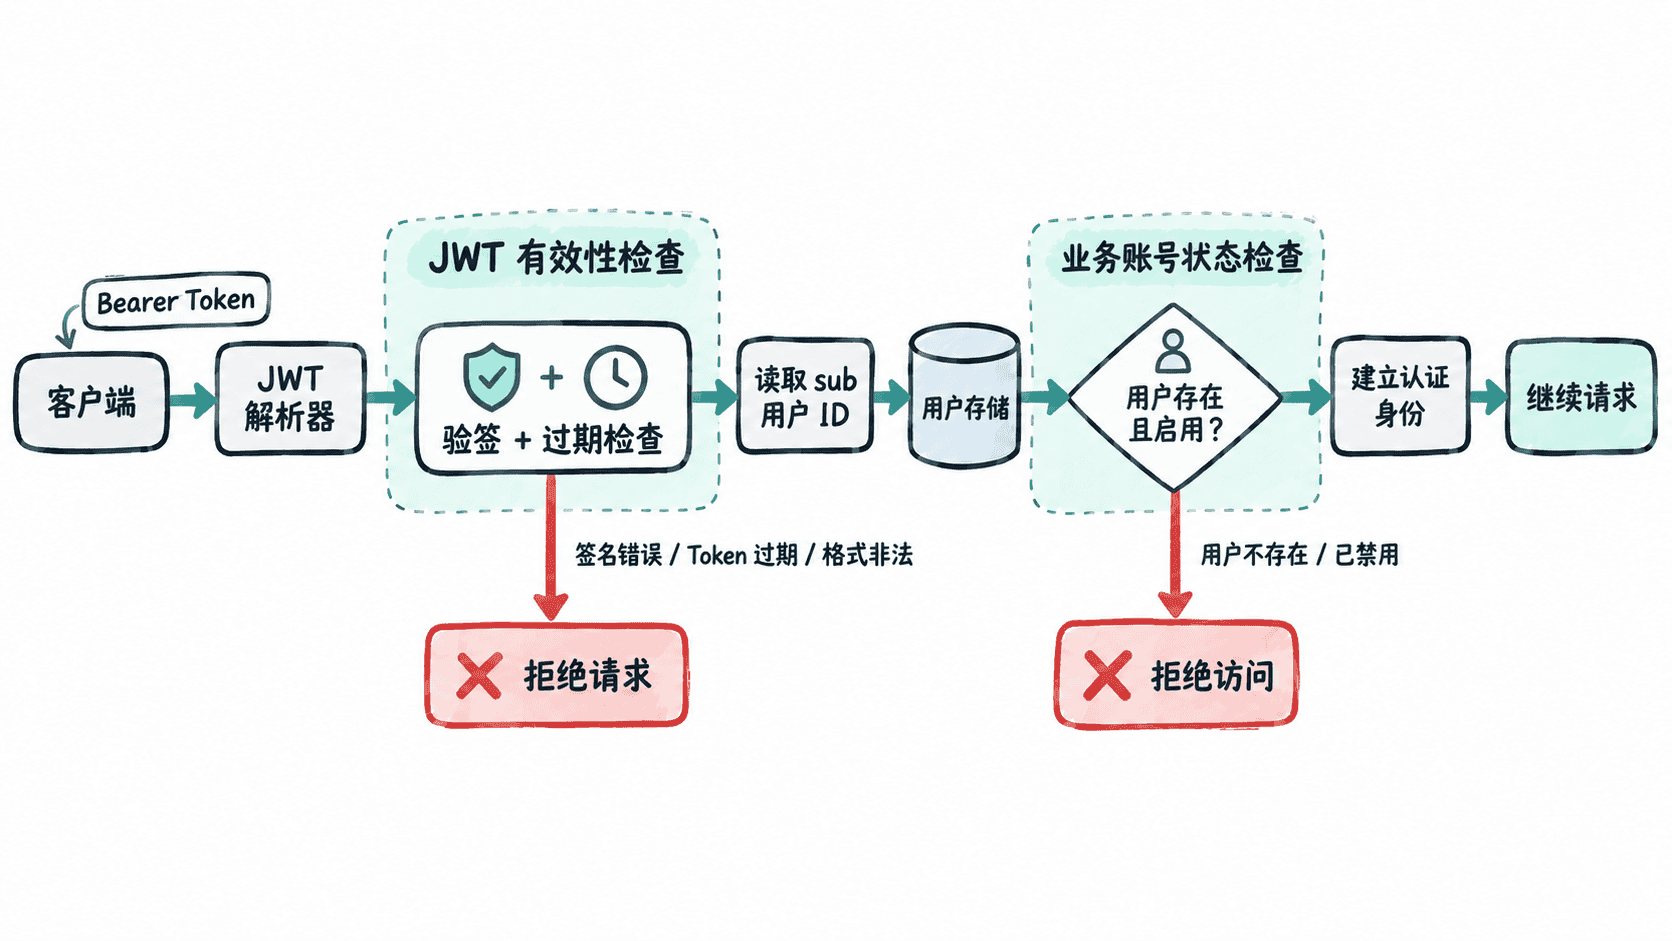
完成签名校验和用户状态检查
下面示例使用 JJWT 0.12.x API。为了让代码能够独立演示,程序先签发一个短期 Token,再用同一密钥解析。业务用户表用 Map 模拟,并故意把用户 1001 设置为禁用状态,以观察“签名合法但业务认证失败”的情况。
import io.jsonwebtoken.Claims;
import io.jsonwebtoken.ExpiredJwtException;
import io.jsonwebtoken.JwtException;
import io.jsonwebtoken.Jwts;
import io.jsonwebtoken.security.Keys;

import javax.crypto.SecretKey;
import java.nio.charset.StandardCharsets;
import java.time.Instant;
import java.util.Date;
import java.util.Map;

public class JwtVerifyDemo {
    private static final SecretKey KEY = Keys.hmacShaKeyFor(
            "0123456789abcdef0123456789abcdef"
                    .getBytes(StandardCharsets.UTF_8));

    public static String parseUserId(String token) {
        try {
            Claims claims = Jwts.parser()
                    .verifyWith(KEY)
                    .build()
                    .parseSignedClaims(token)
                    .getPayload();

            return claims.getSubject();
        } catch (ExpiredJwtException e) {
            throw new IllegalArgumentException("token expired", e);
        } catch (JwtException e) {
            throw new IllegalArgumentException("invalid token", e);
        }
    }

    public static void main(String[] args) {
        Instant now = Instant.now();
        String token = Jwts.builder()
                .subject("1001")
                .issuedAt(Date.from(now))
                .expiration(Date.from(now.plusSeconds(900)))
                .signWith(KEY)
                .compact();

        String userId = parseUserId(token);

        Map<String, Boolean> enabledUsers = Map.of("1001", false);
        boolean enabled = enabledUsers.getOrDefault(userId, false);

        System.out.println("signatureAndTimeValid=true");
        System.out.println("subject=" + userId);
        System.out.println("businessUserEnabled=" + enabled);
    }
}
预期输出:
signatureAndTimeValid=true
subject=1001
businessUserEnabled=false
parseSignedClaims 不只是把字符串拆成三段。配置 verifyWith(KEY) 后,解析过程会验证签名;如果 exp 已经过期,会抛出 ExpiredJwtException;签名错误、格式损坏等其他 JWT 问题会进入 JwtException 分支。因此只有方法正常返回时,才应该读取并使用 sub。
不要把解析成功当成账号有效
示例中的 Token 是服务器刚刚签发的,因此签名和时间检查都能通过,但模拟用户表显示账号已经禁用。真实系统还可能出现用户被删除、冻结、密码重置后要求全部会话失效,或者租户权限被撤销等情况。
因此常见请求认证链路应分成两个关卡:JWT 校验负责回答“这个 Token 是否由可信服务器签发且仍在有效期内”,用户查询负责回答“这个身份现在是否还允许使用系统”。前者属于凭证校验,后者属于业务状态判断。
选择是否每次查询用户
如果系统要求账号禁用、删除或权限调整后立即生效,请求阶段就需要查询数据库、缓存或集中会话状态。这样多一次状态访问,但能及时阻止仍持有旧 Token 的用户。
如果业务能够接受权限在 Access Token 剩余有效期内短暂滞后,可以把稳定授权信息放进短期 Token,减少每次请求的数据查询。无论采用哪种策略,签名验证都不能省略;业务状态检查是否实时执行,则应根据撤销时效和系统性能要求明确设计。