
身份认证与应用安全 / 系统课时
配置公开接口与认证规则
配置公开接口与认证规则
无状态 JWT 登录的第一步不是写过滤器,而是先定义哪些请求允许匿名、哪些必须认证。本节用 SecurityFilterChain 配置登录接口、静态资源与业务接口的访问规则,并关闭与当前无状态模型不匹配的默认认证行为。
学习目标
- 能用
requestMatchers与anyRequest划分公开接口和受保护接口 - 能把 Security 配置为基于 JWT 的无状态请求模型
- 能理解关闭 CSRF、表单登录和 HTTP Basic 的适用前提
先确定访问边界
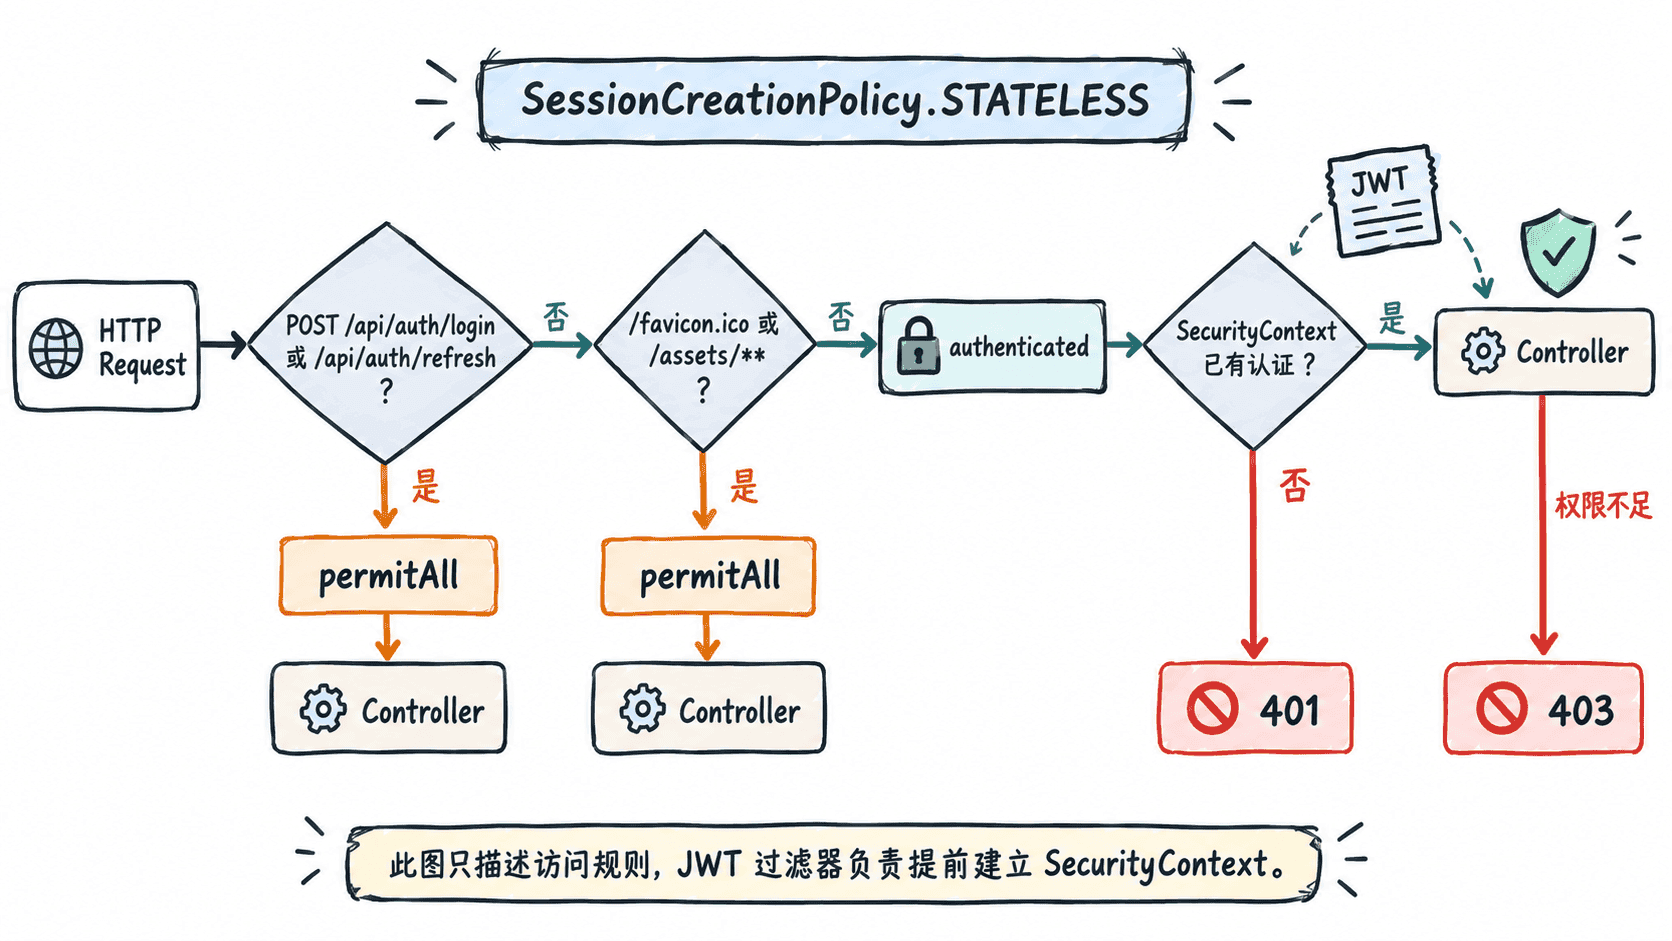
规则应该从明确的公开入口开始,再用 anyRequest().authenticated() 兜底。静态资源可以继续经过 Spring Security,并配置为 permitAll,而不是直接绕过整个过滤器链;Spring Security 官方文档也建议优先使用这种方式。([Home][2])
本节假设登录接口为 POST /api/auth/login,刷新接口为 POST /api/auth/refresh,静态资源位于 /assets/**,其余请求默认都需要认证。真实项目应只公开确实需要匿名访问的路径,不要为了省事放开整个 /api/**。
配置 SecurityFilterChain
片段示例:下面配置依赖项目已经存在登录、刷新和业务 Controller;它只定义访问规则,不负责解析 JWT。后续 JWT 过滤器需要在授权发生前把认证结果写入 SecurityContext。
package com.example.security;

import jakarta.servlet.http.HttpServletResponse;
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.http.HttpMethod;
import org.springframework.security.config.annotation.web.builders.HttpSecurity;
import org.springframework.security.config.annotation.web.configurers.AbstractHttpConfigurer;
import org.springframework.security.config.http.SessionCreationPolicy;
import org.springframework.security.web.SecurityFilterChain;

@Configuration
public class SecurityConfig {

    @Bean
    SecurityFilterChain securityFilterChain(HttpSecurity http) throws Exception {
        http
                .csrf(AbstractHttpConfigurer::disable)
                .formLogin(AbstractHttpConfigurer::disable)
                .httpBasic(AbstractHttpConfigurer::disable)
                .requestCache(AbstractHttpConfigurer::disable)
                .sessionManagement(session -> session
                        .sessionCreationPolicy(SessionCreationPolicy.STATELESS))
                .exceptionHandling(exceptions -> exceptions
                        .authenticationEntryPoint((request, response, ex) ->
                                response.sendError(HttpServletResponse.SC_UNAUTHORIZED))
                        .accessDeniedHandler((request, response, ex) ->
                                response.sendError(HttpServletResponse.SC_FORBIDDEN)))
                .authorizeHttpRequests(authorize -> authorize
                        .requestMatchers(HttpMethod.POST,
                                "/api/auth/login",
                                "/api/auth/refresh").permitAll()
                        .requestMatchers("/favicon.ico", "/assets/**").permitAll()
                        .anyRequest().authenticated());

        return http.build();
    }
}
SessionCreationPolicy.STATELESS 表示 Spring Security 不用 HttpSession 持久化认证上下文,适合每次请求都由 Bearer JWT 重新建立身份的模型。([Home][3])
理解为什么关闭这些默认行为
表单登录和 HTTP Basic 都是另一套认证入口。如果系统约定客户端只发送 Bearer JWT,保留它们会让未认证请求出现额外的登录方式或响应行为,增加调试歧义。请求缓存用于保存认证中断前的请求并在之后重放,纯 API 模型通常不需要它,因此这里直接关闭。([Home][4])
CSRF 需要单独判断。若 JWT 只放在 Authorization 请求头,并且浏览器不会自动附带认证凭据,常见 API 配置会关闭 CSRF;但“无状态”本身并不自动等于“不受 CSRF 影响”。如果 JWT 放在 Cookie 中并由浏览器自动发送,就必须重新评估并配置 CSRF 防护。Spring Security 官方文档明确提醒,无状态浏览器应用仍可能受到 CSRF 攻击。([Home][5])
验证公开与受保护请求
下面命令假设应用运行在 http://localhost:<PORT>,且项目已有对应 Controller。<PORT> 是动态端口占位符,实际值可能不同。
curl -i -X POST http://localhost:<PORT>/api/auth/login \
  -H 'Content-Type: application/json' \
  -d '{"username":"alice","password":"secret"}'

curl -i http://localhost:<PORT>/api/orders
预期结果
公开接口:请求不会因为“未认证”被 Security 拦截,最终状态由登录 Controller 的业务结果决定。
受保护接口:未建立认证信息时返回 HTTP 401。
如果受保护接口没有令牌却能直接进入 Controller,优先检查是否遗漏了 anyRequest().authenticated(),或是否有另一条 SecurityFilterChain 先匹配了该请求。反过来,如果登录接口直接返回 401,应检查请求方法和路径是否与 requestMatchers 完全一致。
这套配置只解决“谁需要认证”的边界问题。JWT 过滤器接入后,应在它完成签名与过期校验并成功建立 SecurityContext 之后,再由这里的授权规则决定请求是否继续执行。