
身份认证与应用安全 / 系统课时
轮换刷新令牌防止重放
轮换刷新令牌防止重放
Refresh Token 一旦被窃取,如果在有效期内可以反复使用,攻击者就能持续换取新的 Access Token。本节把刷新令牌改成一次性凭证:每次刷新都签发新令牌并立即作废旧令牌,同时在旧令牌再次出现时识别重放。
学习目标
- 理解 Refresh Token 轮换为什么能把“长期可复用凭证”变成“一次性凭证”
- 设计可检测重复使用的令牌家族与状态字段
- 用事务和行锁保证并发刷新时旧令牌只成功一次
为什么只校验签名挡不住重放
JWT 的签名只能证明“这个令牌确实由服务端签发且内容未被篡改”,不能证明“这个令牌此前没有用过”。如果 Refresh Token 有 7 天有效期,而服务端只检查签名和 exp,那么同一个被窃取的令牌在 7 天内可以不断换取新 Access Token。
轮换机制给每个 Refresh Token 一个唯一 jti,并把同一次登录产生的所有刷新令牌归入同一个 familyId。服务端保存每个 jti 的使用状态:当前令牌只能从 ACTIVE 变为 USED 一次;如果一个已经是 USED 的 jti 再次出现,就说明旧令牌被重复使用。
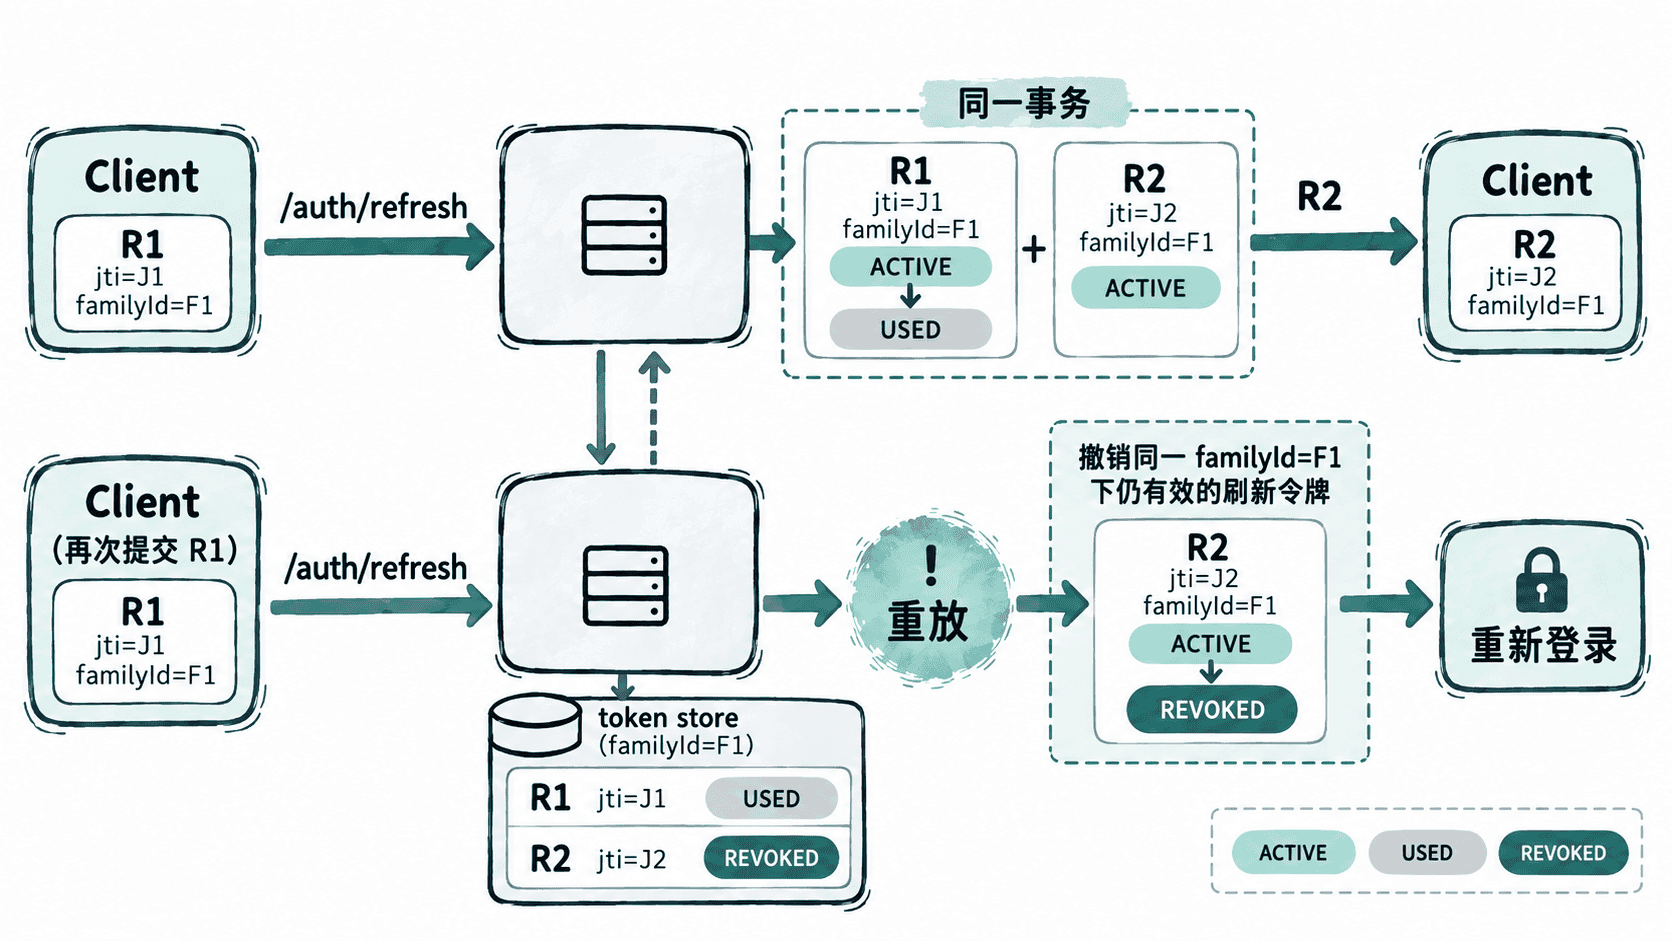
轮换需要保存哪些状态
刷新令牌即使采用 JWT,也仍需要一小段服务端状态来实现“用过即失效”。常见记录至少包含 jti、familyId、status、expiresAt 和 replacedByJti。
familyId 的作用不是判断单个令牌是否有效,而是把同一次登录会话的轮换链串起来。例如 R1 换成 R2,R2 再换成 R3,它们共享同一个 familyId。一旦发现 R1 被重放,可以撤销这个家族中的 R2、R3,而不是只拒绝已经失效的 R1。
在一个事务里完成用旧换新
下面是片段示例,假设项目已经有 JwtService、RefreshTokenRepository、RefreshTokenRecord 和对应异常类型。关键点是:查询旧令牌记录时加数据库行锁,并在同一个事务里完成“检查旧状态、标记旧令牌、创建新令牌”三个动作。
@Transactional(noRollbackFor = RefreshTokenReuseException.class)
public TokenPair rotate(String refreshToken) {
    RefreshClaims claims = jwtService.parseAndVerifyRefreshToken(refreshToken);

    RefreshTokenRecord current = refreshTokenRepository
            .findByJtiForUpdate(claims.jti())
            .orElseThrow(InvalidRefreshTokenException::new);

    if (!current.getExpiresAt().isAfter(Instant.now())) {
        throw new ExpiredRefreshTokenException();
    }

    if (current.getStatus() != RefreshTokenStatus.ACTIVE) {
        refreshTokenRepository.revokeFamily(current.getFamilyId());
        throw new RefreshTokenReuseException();
    }

    String nextJti = UUID.randomUUID().toString();
    String nextRefreshToken = jwtService.createRefreshToken(
            current.getUserId(),
            nextJti,
            current.getFamilyId()
    );

    current.markUsed(nextJti);
    refreshTokenRepository.save(current);
    refreshTokenRepository.save(
            RefreshTokenRecord.active(
                    nextJti,
                    current.getFamilyId(),
                    current.getUserId(),
                    Instant.now().plus(7, ChronoUnit.DAYS)
            )
    );

    String accessToken = jwtService.createAccessToken(current.getUserId());
    return new TokenPair(accessToken, nextRefreshToken);
}
这段代码不能脱离项目中的实体、仓库和 JWT 实现独立运行,但它明确了必须放在事务边界中的顺序。findByJtiForUpdate 应使用数据库悲观写锁或等价的原子更新方案,避免两个并发请求同时看到 ACTIVE,从而都成功签发新令牌。这里对 RefreshTokenReuseException 配置 noRollbackFor,是为了让“撤销整个令牌家族”在抛出重放异常后仍然提交;另一种做法是把家族撤销放到独立 Bean 的 REQUIRES_NEW 事务中。
验证旧令牌只能成功一次
假设刷新接口接收 JSON 请求体,第一次使用 R1:
curl -i -X POST "https://<HOST>:<PORT>/auth/refresh" -H "Content-Type: application/json" -d '{"refreshToken":"<REFRESH_TOKEN_R1>"}'预期结果:
HTTP/1.1 200
Content-Type: application/json

{"accessToken":"<ACCESS_TOKEN>","refreshToken":"<REFRESH_TOKEN_R2>"}
随后再次提交同一个 R1:
curl -i -X POST "https://<HOST>:<PORT>/auth/refresh" -H "Content-Type: application/json" -d '{"refreshToken":"<REFRESH_TOKEN_R1>"}'预期结果:
HTTP/1.1 401
Content-Type: application/json

{"code":"REAUTH_REQUIRED","message":"Login again"}
第二次失败后,还应检查数据库:R1 保持 USED,同一 familyId 下仍处于 ACTIVE 的后继令牌被改为 REVOKED。这样即使攻击者和真实用户分别持有轮换链上的不同令牌,发现重放后也能停止整条会话继续续期。
轮换并不能阻止令牌第一次被盗用,但它能把“长期无声复用”变成“重复使用会暴露并触发撤销”。真正可靠的实现还要保证刷新事务原子、令牌存储安全,并让客户端在家族被撤销后进入重新登录流程。