
身份认证与应用安全 / 系统课时
划分两类 Token 的职责
划分两类 Token 的职责
加入续期机制后,Access Token 和 Refresh Token 不能只是“一个短、一个长”的两个 JWT。真正要划清的是它们能访问什么、何时发送、泄露后影响多大,从而让日常请求保持轻量,同时把长期凭证暴露控制在更小范围。
学习目标
- 说明 Access Token 与 Refresh Token 各自解决的问题
- 从使用频率、生命周期和暴露范围比较两类 Token
- 理解正常请求、过期与续期之间的协作关系
Access Token 负责访问资源
Access Token 的职责是证明当前请求已经获得访问某类资源的授权。浏览器调用受保护 API 时携带它,服务端验证签名、有效期以及必要的权限声明,然后决定是否放行。
因为它会高频出现在业务请求中,暴露机会也更多,所以通常把有效期设计得较短。即使 Access Token 被窃取,攻击窗口也应受到过期时间限制。它不应该承担“长期维持登录会话”的职责。
Refresh Token 只负责换取新凭证
Refresh Token 的职责更窄:当 Access Token 过期或即将过期时,客户端把它提交给专门的刷新端点,用来换取新的 Access Token。它通常不应该被普通业务 API 接受,也不应该作为资源访问凭证到处发送。
由于 Refresh Token 生命周期更长、可以反复或按策略续期,它一旦泄露,后果通常比短期 Access Token 更严重。因此应尽量减少发送次数、限制使用端点,并配合服务端撤销、轮换或会话记录等机制控制风险。
两类 Token 如何协作
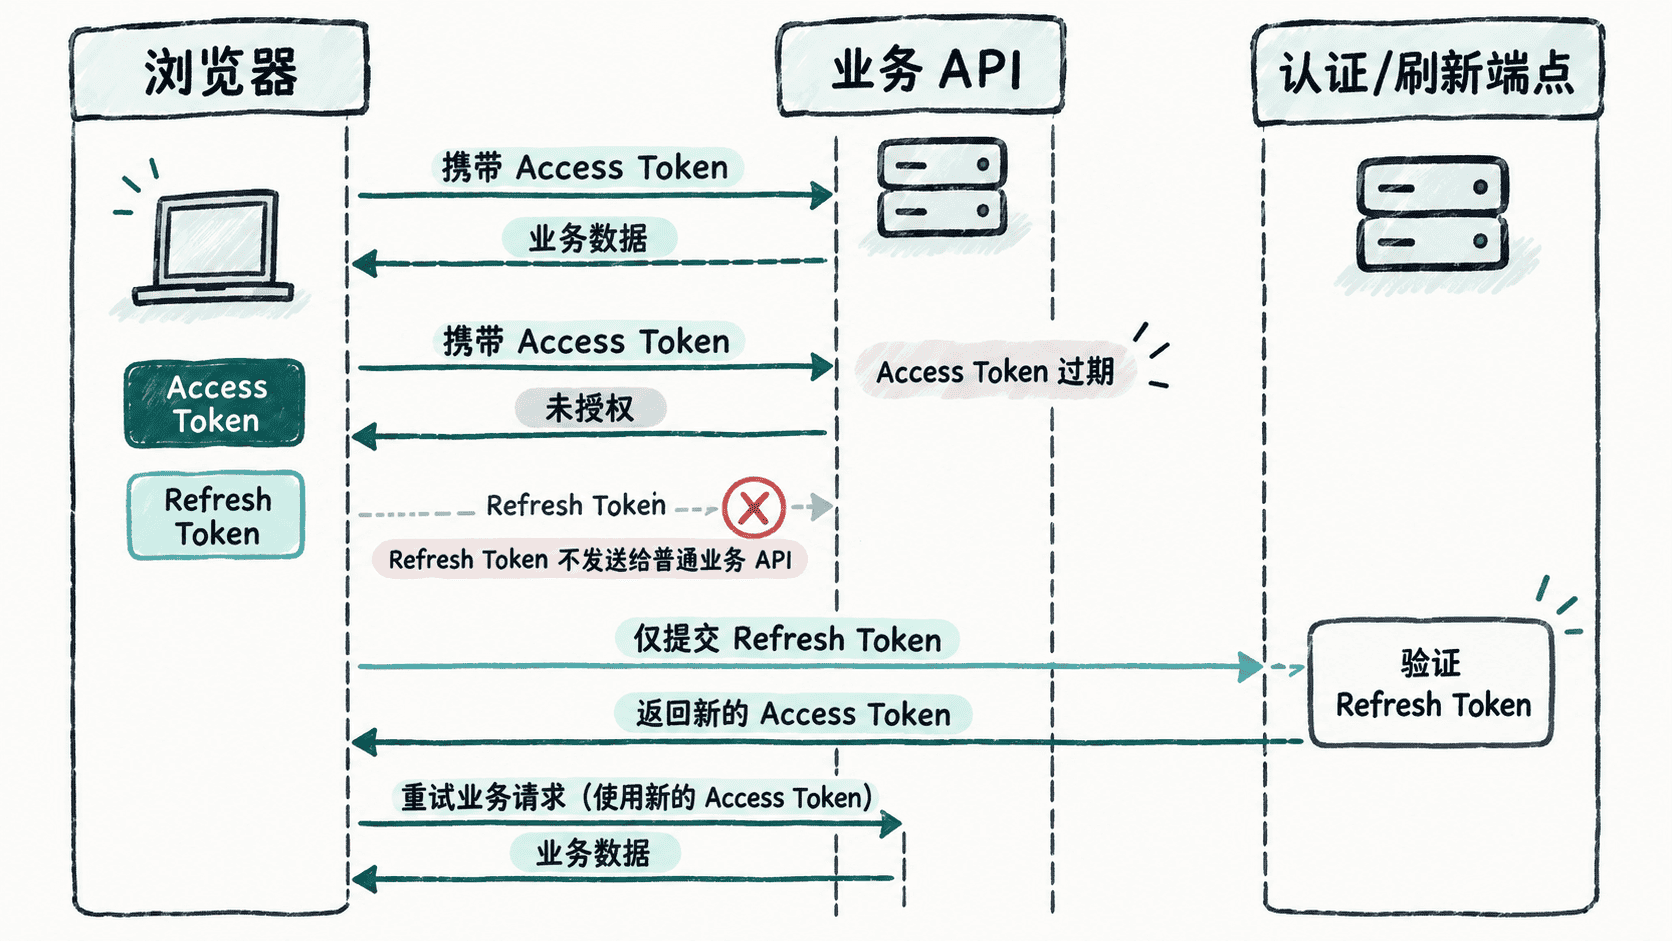
一次典型协作可以拆成三段:正常请求只使用 Access Token;Access Token 失效后才触发刷新;刷新成功后用新 Access Token 继续访问资源。Refresh Token 因此只出现在登录或续期相关链路中,而不是每个业务请求中。
这种职责分离的价值在于:高频使用的凭证寿命短,长期凭证发送次数少。两者即使都采用 JWT 格式,也应该通过不同的用途声明、校验规则或密钥策略避免互相替代。
不要只靠过期时间区分
如果后端只检查“签名正确且未过期”,那么一个 Refresh Token 可能被错误地拿去调用业务接口,职责分离就失效了。服务端应明确区分令牌用途,例如在声明中记录 token type 或 audience,并让业务接口与刷新接口分别校验预期用途。
| 维度 | Access Token | Refresh Token |
|---|---|---|
| 主要用途 | 访问受保护资源 | 换取新的 Access Token |
| 使用频率 | 高 | 低 |
| 生命周期 | 较短 | 较长 |
| 发送范围 | 业务 API | 刷新端点 |
| 泄露后的目标 | 缩短可利用窗口 | 尽量避免暴露并支持撤销或轮换 |
失效策略也要分开
Access Token 过期通常直接重新获取即可,不必为每个短期令牌建立服务端会话状态。Refresh Token 则更适合关联可撤销的会话记录,尤其是在退出登录、密码变更、设备丢失或检测到异常续期时。
如果采用 Refresh Token Rotation,每次刷新都签发新的 Refresh Token,并让旧值失效,可以进一步限制被复制令牌的重复使用。无论是否轮换,核心边界都应保持不变:Access Token 面向资源访问,Refresh Token 面向凭证续期,任何一方都不替代另一方的职责。