
身份认证与应用安全 / 系统课时
处理 Cookie 与 CSRF 风险
处理 Cookie 与 CSRF 风险
当前端把刷新令牌放进 HttpOnly Cookie 后,浏览器会在符合规则的请求中自动携带它。这样能减少脚本直接读取令牌的机会,却同时引入 CSRF 攻击面。本节给出刷新接口的分层防护:先约束 Cookie,再校验请求来源与 CSRF 令牌。
学习目标
- 解释刷新令牌放入 Cookie 后为什么会出现 CSRF 风险
- 正确组合 HttpOnly、Secure、SameSite、Path 等 Cookie 属性
- 为刷新接口设计 CSRF 令牌与来源校验,并能验证拒绝路径
为什么刷新 Cookie 会带来 CSRF 风险
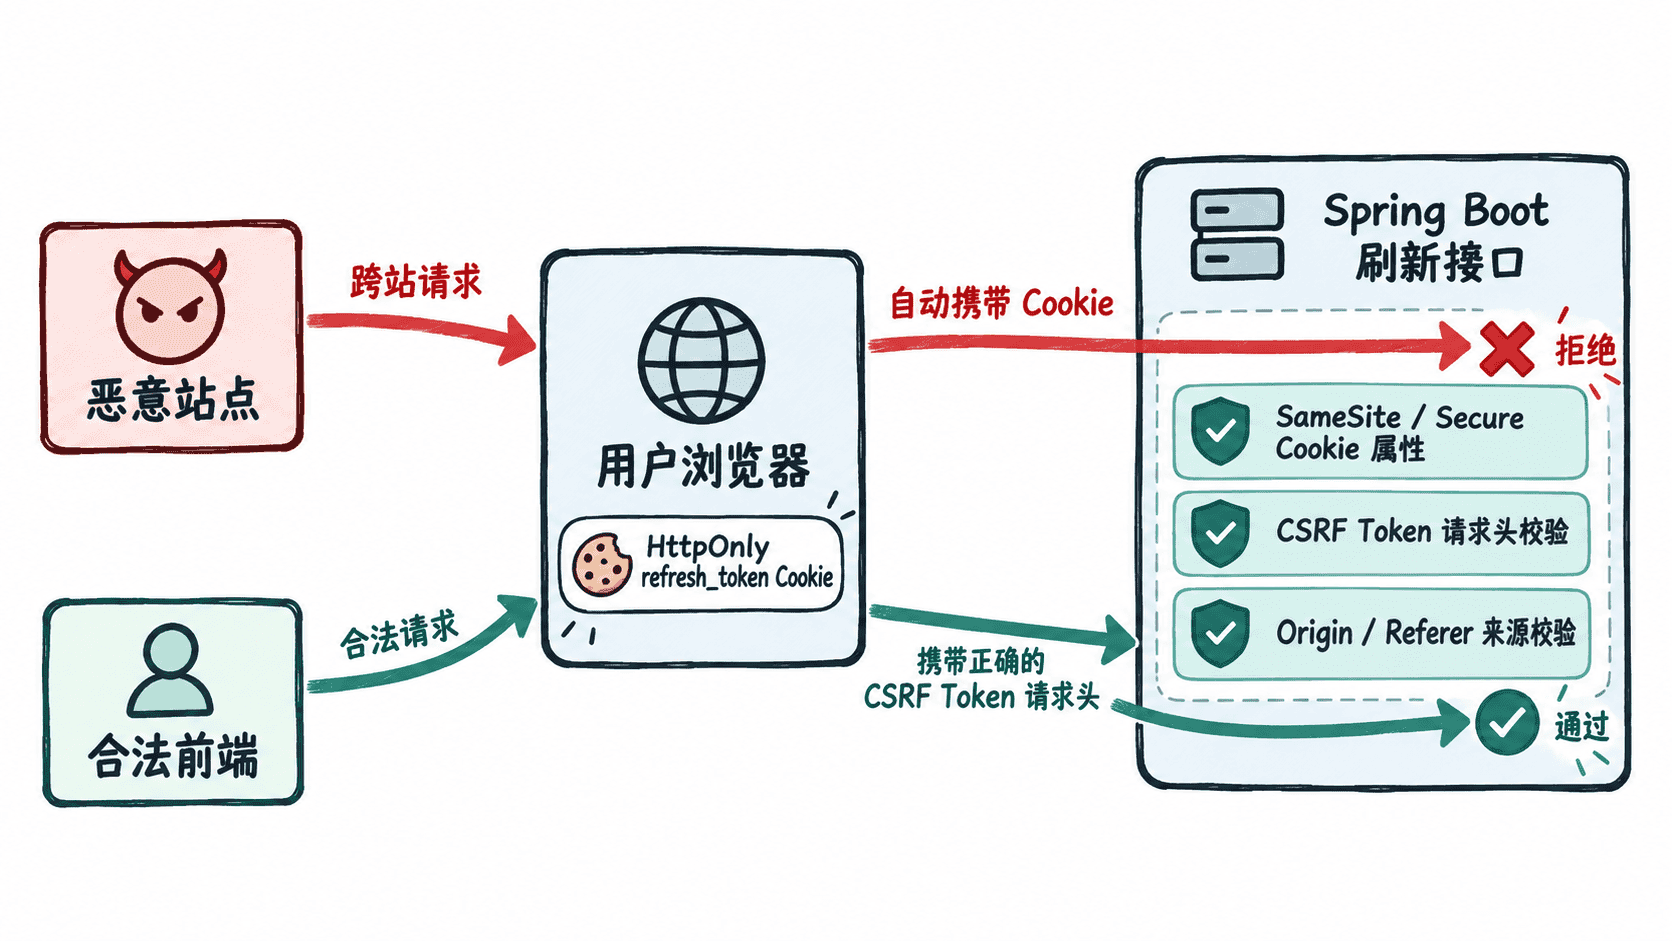
CSRF 的关键不是攻击者能读到刷新令牌,而是浏览器会替攻击者把 Cookie 带上。如果恶意站点能诱导浏览器向 /auth/refresh 发起请求,而服务端只判断“有没有 refresh_token Cookie”,那么请求可能在用户不知情时通过认证。
访问令牌若只由前端代码显式写入 Authorization: Bearer ...,浏览器不会像 Cookie 那样自动附加它,因此经典 CSRF 风险较低;但只要刷新接口依赖 Cookie,就必须单独防护。CORS 也不能替代 CSRF 防护,因为“禁止脚本读取响应”和“阻止浏览器发送请求”不是同一件事。
先把刷新 Cookie 的边界收紧
刷新令牌 Cookie 至少应考虑 HttpOnly、Secure、SameSite 和 Path。HttpOnly 防止普通前端脚本读取 Cookie;Secure 只允许 HTTPS 传输;Path=/auth/refresh 可以减少 Cookie 被发送到无关接口的机会。通常还应省略 Domain,让它保持 host-only,避免把凭证扩大到不需要的子域名。
SameSite 要按部署拓扑选择。前端与 API 仍属于同一 site 时,可优先评估 Lax 或 Strict;如果确实是跨 site 的前后端部署并必须携带 Cookie,才使用 SameSite=None,并同时启用 Secure。不要把 SameSite 当成唯一防线,因为同站点子域、浏览器策略和未来部署变化都可能改变边界。
下面是片段示例,假设登录成功处理器已经拿到 refreshToken 和 HttpServletResponse。它只负责设置刷新 Cookie,不包含令牌签发逻辑。
import java.time.Duration;
import jakarta.servlet.http.HttpServletResponse;
import org.springframework.http.HttpHeaders;
import org.springframework.http.ResponseCookie;

public final class RefreshCookieWriter {

    public static void write(HttpServletResponse response, String refreshToken) {
        ResponseCookie cookie = ResponseCookie.from("refresh_token", refreshToken)
                .httpOnly(true)
                .secure(true)
                .sameSite("Lax")
                .path("/auth/refresh")
                .maxAge(Duration.ofDays(7))
                .build();

        response.addHeader(HttpHeaders.SET_COOKIE, cookie.toString());
    }
}
生效后,登录响应中的 Set-Cookie 应包含 HttpOnly、Secure、SameSite=Lax 和 Path=/auth/refresh。实际过期时间会随签发时间变化;生产环境还应让 Cookie 生命周期与刷新令牌自身的 exp 保持一致,避免出现“Cookie 还在但 Token 已过期”的混乱状态。
刷新接口还要验证请求是前端主动发起的
更稳妥的刷新接口会同时使用 CSRF 令牌和来源校验。常见做法是让服务端向前端提供一个独立 CSRF Token,前端在刷新请求中把它放进自定义请求头;服务端只有在 Cookie 中的刷新凭证有效、CSRF Token 校验通过、Origin 属于允许列表时才继续签发新令牌。
如果项目使用 Spring Security,可以采用其 CSRF 机制,而不是自己发明随机令牌协议。SPA 场景可通过 CookieCsrfTokenRepository 保存 CSRF Token,再由前端把令牌回传到请求头。以下是片段示例,假设项目已经有自己的 SecurityFilterChain,这里只展示令牌仓库配置。
import org.springframework.security.web.csrf.CookieCsrfTokenRepository;

CookieCsrfTokenRepository csrfRepository =
        CookieCsrfTokenRepository.withHttpOnlyFalse();
csrfRepository.setCookiePath("/");
这段配置本身不会替你决定哪些接口需要 CSRF 校验;应在现有 Spring Security 配置中把刷新类的状态变更请求纳入保护范围。验证时至少检查两条路径:合法前端携带正确 CSRF 请求头可以刷新;缺少令牌、令牌不匹配或 Origin 不在白名单时返回 403,并且不能签发新的访问令牌或刷新令牌。
刷新接口的推荐判定顺序
刷新请求到达后,可以按“来源是否合法 → CSRF 是否匹配 → refresh_token 是否存在且有效 → 是否允许轮换 → 签发新令牌”的顺序处理。把成本低、能快速拒绝的检查放在前面,有助于减少无效令牌解析和数据库查询。
如果刷新令牌使用一次性轮换,还应在 CSRF 校验通过后再进入令牌轮换逻辑,避免攻击请求触发旧令牌作废。日志中记录拒绝原因时不要写入完整 Cookie、JWT 或 CSRF Token,只记录请求 ID、来源、账号标识的脱敏值和拒绝类别即可。