
身份认证与应用安全 / 系统课时
用请求规则限制接口访问
用请求规则限制接口访问
当接口数量变多时,把权限判断写进每个 Controller 会迅速失控。本课把 URL、HTTP 方法和角色/权限要求集中到 SecurityFilterChain 中,让请求在进入业务代码前就完成统一授权判定。
学习目标
- 使用
requestMatchers为不同路径和 HTTP 方法配置访问要求 - 正确区分
hasAuthority与hasRole的匹配语义 - 通过规则顺序与兜底策略避免接口被意外放行
请求级授权在什么位置生效
JWT 认证解决“当前请求是谁”,请求级授权解决“这个身份能不能访问当前 URL”。Spring Security 会让 AuthorizationFilter 根据请求匹配授权规则,并读取当前 Authentication 中的权限集合做决定;规则按声明顺序匹配,只应用第一条命中的规则。([Home][1])
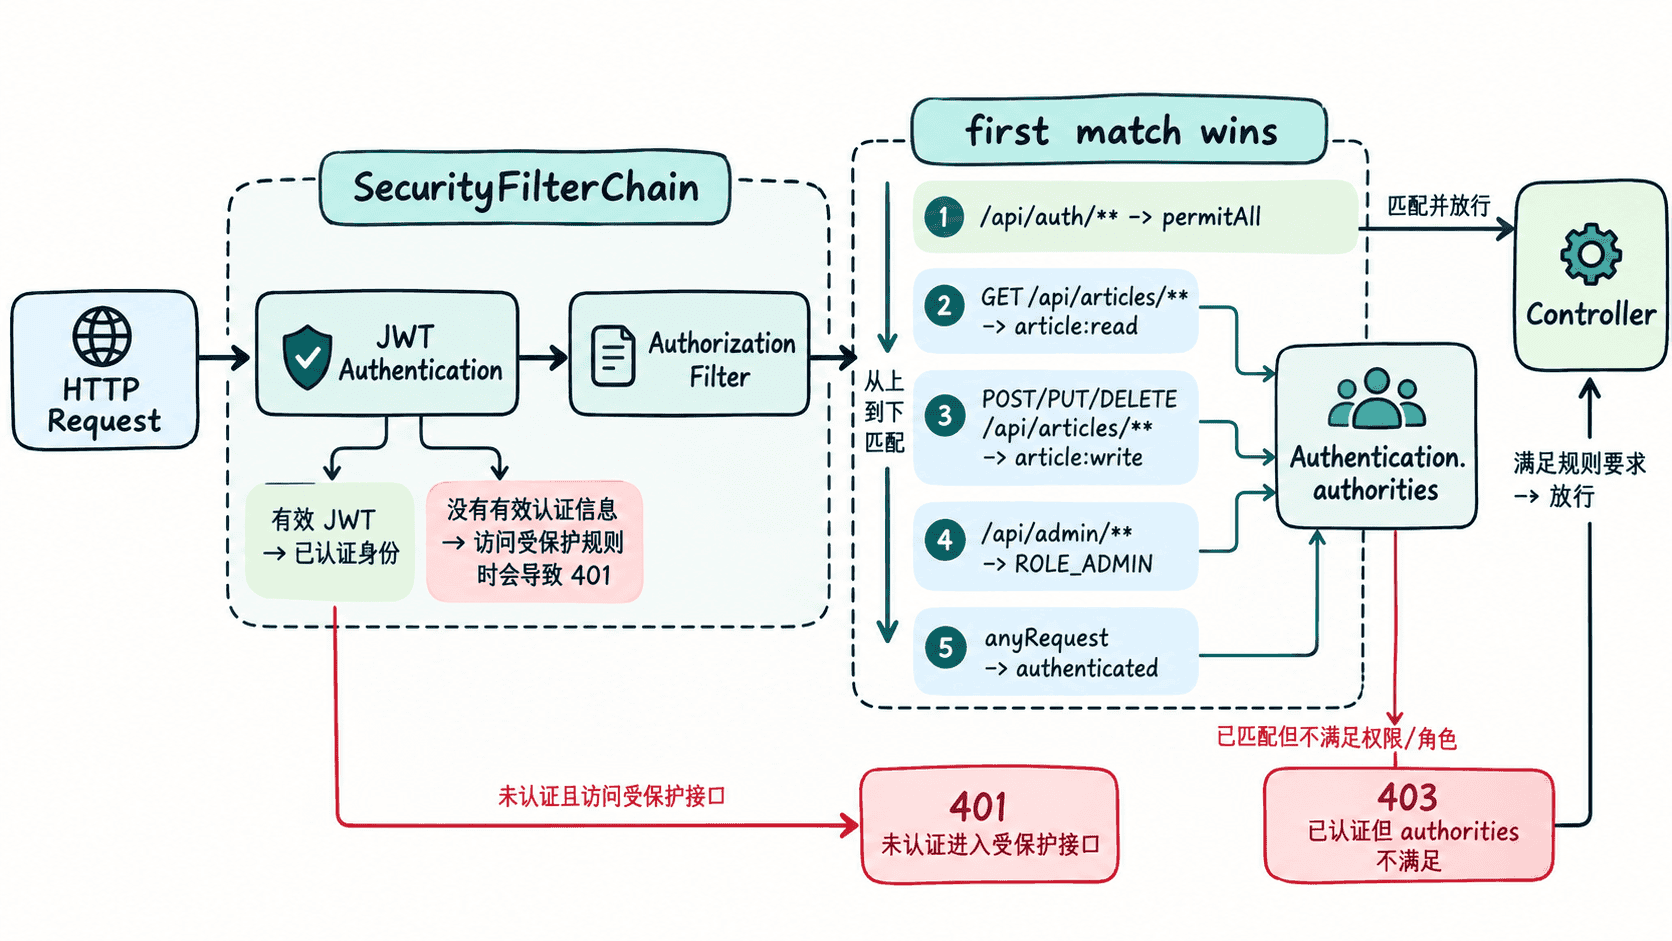
请求规则只会检查已经进入 Authentication 的 GrantedAuthority。因此 JWT 解析完成后,角色与权限必须先被转换成一致的字符串。例如 hasAuthority("article:write") 精确检查该权限;hasRole("ADMIN") 使用角色语义,默认对应 ROLE_ADMIN。([Home][2])
配置路径与权限规则
下面是片段示例,假设项目已有 JWT 认证过滤器,并且它已经把用户权限写入 SecurityContext。代码只负责本课的请求级授权,不重复 JWT 校验逻辑。
package com.example.auth.config;

import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.http.HttpMethod;
import org.springframework.security.config.annotation.web.builders.HttpSecurity;
import org.springframework.security.config.annotation.web.configurers.AbstractHttpConfigurer;
import org.springframework.security.config.http.SessionCreationPolicy;
import org.springframework.security.web.SecurityFilterChain;

@Configuration
public class SecurityConfig {

    @Bean
    SecurityFilterChain securityFilterChain(HttpSecurity http) throws Exception {
        http
            .csrf(AbstractHttpConfigurer::disable)
            .sessionManagement(session ->
                session.sessionCreationPolicy(SessionCreationPolicy.STATELESS)
            )
            .authorizeHttpRequests(authorize -> authorize
                .requestMatchers("/api/auth/**").permitAll()
                .requestMatchers(HttpMethod.GET, "/api/articles/**")
                    .hasAuthority("article:read")
                .requestMatchers(HttpMethod.POST, "/api/articles/**")
                    .hasAuthority("article:write")
                .requestMatchers(HttpMethod.PUT, "/api/articles/**")
                    .hasAuthority("article:write")
                .requestMatchers(HttpMethod.DELETE, "/api/articles/**")
                    .hasAuthority("article:write")
                .requestMatchers("/api/admin/**").hasRole("ADMIN")
                .anyRequest().authenticated()
            );

        return http.build();
    }
}
这段配置的生效行为是:登录接口公开;文章读取和写入分别检查不同权限;管理接口检查管理员角色;其余接口至少要求已经认证。若项目希望采用严格白名单,也可以把最后的兜底改成 denyAll(),再显式声明允许访问的接口。
规则顺序为什么重要
AuthorizationFilter 按配置顺序处理规则,并只采用第一条命中项,因此更具体的规则应放在更宽泛的规则之前。官方文档也明确说明了这种“首个匹配生效”的行为。([Home][1])
例如,如果先写 .requestMatchers("/api/**").authenticated(),再写 .requestMatchers("/api/admin/**").hasRole("ADMIN"),那么 /api/admin/** 会先命中前一条宽泛规则,管理员限制就不会执行。检查配置时,应从上到下确认每个敏感路径在到达兜底规则前已经被覆盖。
验证拒绝是否发生在业务代码之前
假设 /api/articles 已有对应 Controller,<TOKEN_WITH_ARTICLE_READ> 是一个有效 JWT,只包含 article:read 而不包含 article:write。把 <PORT> 和令牌替换为实际值后执行:
curl -s -o /dev/null -w '%{http_code}\n' \
  -X POST \
  -H "Authorization: Bearer <TOKEN_WITH_ARTICLE_READ>" \
  -H "Content-Type: application/json" \
  -d '{"title":"demo"}' \
  http://localhost:<PORT>/api/articles
预期输出
403出现 403 说明请求已经通过身份认证,但在进入写接口前因缺少 article:write 被拒绝。若返回 401,应先检查 JWT 是否有效以及认证过滤器是否成功建立 Authentication;若意外进入 Controller,则优先检查规则顺序和 JWT 中实际生成的权限字符串。