
身份认证与应用安全 / 系统课时
处理时钟偏差与过期异常
处理时钟偏差与过期异常
JWT 在边界时间附近偶发 401,常见原因不是签名突然失效,而是签发节点、认证节点与客户端对“当前时间”的判断不一致。本节建立一条可验证的排查路径,并用小幅时钟容差处理合理漂移,而不是简单延长 Token 寿命。
学习目标
- 读懂
iat、nbf、exp与服务器当前时间之间的校验关系 - 定位多节点时钟漂移造成的“刚签发就无效”或“提前过期”
- 在 Spring Security 中配置受控的时钟容差,并处理过期边界请求
时间校验到底比较什么
JWT 的 iat、nbf、exp 都是时间声明。nbf 表示在此时间之前不应接受 Token,exp 表示到达过期时间后不应继续接受;iat 主要描述签发时间,是否对它做额外限制取决于应用策略。
真正执行时间判断的是验证 Token 的服务器。因此,即使签发节点的时间正确,只要某个资源服务器快了几十秒,它也可能更早判定 exp 已到;反过来,验证节点慢了,则可能在 nbf 之前错误地接受请求。时区只影响时间的显示方式,不会改变基于 Unix 时间的 JWT 时间值。
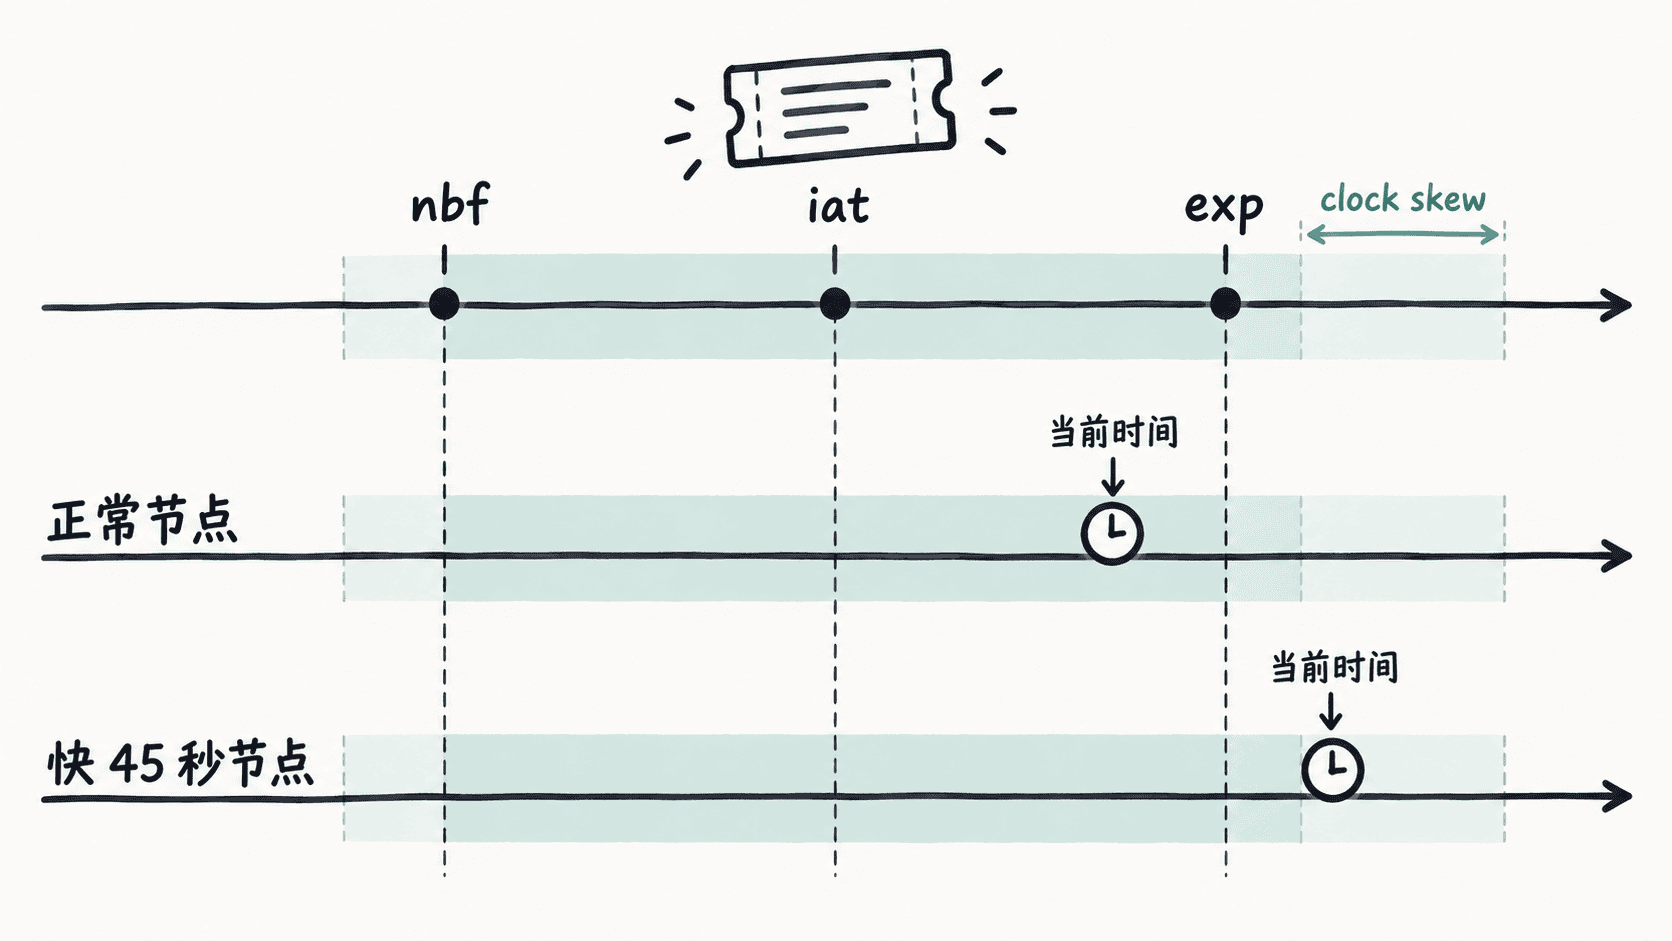
先确认节点时钟是否一致
不要看到 ExpiredJwtException、JwtValidationException 或 401 就先调大 Token 有效期。应先在签发节点和每个验证节点执行同一条 UTC 时间命令,并在尽量接近的时刻比较结果。
date -u +"%Y-%m-%dT%H:%M:%SZ"预期输出:
<TIME><TIME> 会因执行时刻不同而变化。若多个节点相差明显,应先修复主机或容器的时间同步;应用层 clock skew 只适合吸收小幅、短暂的漂移,不应掩盖分钟级失准。
排查时还要记录验证节点当前时间、失败类型、Token 的过期时间与请求 traceId。不要把完整 Bearer Token 写入日志。若失败集中发生在 Token 生命周期最后几十秒,且各节点系统时间一致,则问题更可能是请求到达时已经跨过 exp,而不是基础设施时钟错误。
给边界校验留小幅容差
如果项目使用 Spring Security Resource Server,可以用 JwtTimestampValidator 显式设置容差。下面是片段示例,依赖项目已经引入 Resource Server/JWT 支持,并能通过 issuer-uri 发现签名密钥。
import java.time.Duration;

import org.springframework.beans.factory.annotation.Value;
import org.springframework.context.annotation.Bean;
import org.springframework.security.oauth2.core.DelegatingOAuth2TokenValidator;
import org.springframework.security.oauth2.core.OAuth2TokenValidator;
import org.springframework.security.oauth2.jwt.Jwt;
import org.springframework.security.oauth2.jwt.JwtDecoder;
import org.springframework.security.oauth2.jwt.JwtDecoders;
import org.springframework.security.oauth2.jwt.JwtIssuerValidator;
import org.springframework.security.oauth2.jwt.JwtTimestampValidator;
import org.springframework.security.oauth2.jwt.NimbusJwtDecoder;

@Bean
JwtDecoder jwtDecoder(
        @Value("${spring.security.oauth2.resourceserver.jwt.issuer-uri}")
        String issuerUri) {
    NimbusJwtDecoder decoder =
            (NimbusJwtDecoder) JwtDecoders.fromIssuerLocation(issuerUri);

    OAuth2TokenValidator<Jwt> validator =
            new DelegatingOAuth2TokenValidator<>(
                    new JwtTimestampValidator(Duration.ofSeconds(60)),
                    new JwtIssuerValidator(issuerUri));

    decoder.setJwtValidator(validator);
    return decoder;
}
这里的 60 秒只是示例值,应根据实际监控到的最大合理漂移设定,并尽量保持小。容差会同时放宽有效窗口的边缘:过大的值意味着 Token 在 nbf 前或 exp 后仍可能被接受更久,因此不能把它当成“减少 401”的万能开关。
验证方法是准备一个接近 nbf 或 exp 边界的测试 Token,在固定时间或测试环境中分别验证“容差内通过、容差外失败”。这样能证明改动针对的是时间边界,而不是意外关闭了签名、发行者等其他校验。
处理临界过期请求
服务端允许少量 clock skew 只能解决节点时钟差,不能替代正常的刷新策略。前端若在 Token 只剩几秒时仍发起长耗时请求,请求到达网关、资源服务器或重试节点时仍可能已经过期。
更稳妥的做法是让客户端根据 exp 提前一小段时间刷新,并由服务端以自己的时钟作为最终判断依据。刷新失败时应回到重新登录流程,而不是无限重放旧 Token。对于多节点部署,签发服务和资源服务都应使用可靠的系统时间同步,容器也不应自行维护一套漂移的“业务时间”。
排查顺序
遇到“偶发提前过期”时,按以下顺序可以减少误判:
- 对比签发节点与验证节点的 UTC 当前时间,先排除主机级时间漂移。
- 对照失败请求的
nbf、exp与验证节点当前时间,确认究竟是未生效还是已过期。 - 检查问题是否只集中在生命周期最后几十秒,区分 clock skew 与客户端刷新过晚。
- 仅在确认存在合理的小幅漂移后配置有限容差,并用边界测试验证。
- 若偏差持续扩大或达到分钟级,回到操作系统、虚拟机或容器宿主机的时间同步层修复。
时间类认证故障的关键是把“Token 时间窗口”和“验证节点当前时间”放到同一条时间线上比较。先校准时钟,再给合理漂移留少量空间,最后把客户端刷新从过期瞬间前移,才能避免用放宽安全边界来掩盖基础设施问题。