
半导体与芯片 / 系统课时
区分总线背压与系统级死锁
区分总线背压与系统级死锁
看到总线几十拍没有传输,先别急着扩大 FIFO 或复位系统。本文用 AXI4 波形、未完成事务记录和一个循环等待案例,教你区分暂时背压、长期无响应与死锁,并运行脚本找出需要继续追查的事务。
学习目标
- 根据地址、数据和响应握手,判断事务停在哪个阶段。
- 运行监视脚本,计算未完成数、事务年龄和无进展周期。
- 画出实际资源等待关系,解释为什么超时告警不能单独证明死锁。
用握手区分等待现象
以下讨论 AXI4,在 ACLK 上升沿采样。只有 VALID=1 且 READY=1 才传输一拍;VALID=1、READY=0 表示当前通道受到背压。发送方在握手前须保持有效信号与负载稳定,也不能等待对端 READY 才发出 VALID。规则见 Arm 规范 A3.2~A3.3。genui{"citation":{"ref":"turn3view2"}}
| 观察到的现象 | 目前能下的判断 |
|---|---|
ARVALID=1、ARREADY=0,随后握手 |
读地址经历暂时背压,此前请求尚未被接收 |
地址已接收,持续 RVALID=0 |
读响应尚未出现,应查目标处理过程,不能直接说是 R 通道背压 |
RVALID=1、RREADY=0 持续多拍 |
响应接收端施加背压,仍需追查它何时能接收 |
| 某个 ID 长期不完成,其他 ID 持续完成 | 优先检查饥饿、路径阻塞,也不能排除局部死锁 |
背压描述接口现象,死锁描述无法自行解除的等待关系。 同一个死锁可能表现为多个通道持续背压。整个芯片仍有流量,也不能证明某个 DMA 或某条访问路径没有死锁。
沿最老事务建立证据
按下面顺序抓波形和记录,先保留故障现场,再做复位或配置修改。
- 确认相关时钟仍跳变、
ARESETn=1;跨时钟域时检查两侧,排除停钟和复位未释放。 - 对尚未握手的请求,记录主设备、目标地址、ID 和首次拉高
VALID的周期;这类等待不会进入已受理事务计数。 - 对已受理事务,记录目标、ID、受理周期、剩余数据拍数和最近一次数据握手周期;从最老一笔沿途检查队列占用、仲裁授予及响应缓冲空位。
从已知无在途事务的状态开始,读未完成数等于 AR 握手次数减去 RVALID && RREADY && RLAST 次数;写地址已受理而未完成的数量等于 AW 握手次数减去 B 握手次数。RLAST=1 但没有握手不能销账,W 最后一拍传完也不代表 B 响应已经完成。genui{"citation":{"ref":"turn2view4"}}
AXI4 允许 W 先于 AW 被接收,因此写侧还要单独跟踪未配对的数据。同一 ID 可以有多笔未完成事务,应按顺序排队;不同 ID 分开记账。只看总完成数,会漏掉某个 ID 一直得不到服务的情况。
运行读事务停滞监视器
下面是 Python 3.9 及以上可直接运行的离线示例。保存为 axi_wait.py,执行 python3 axi_wait.py。两条固定轨迹均从空闲开始:周期 1 接收 ARLEN=1 的两拍读,周期 3 接收第一拍;区别是最后一拍能否在周期 6 握手。
def make_trace(recover):
    # 两条轨迹都在周期1受理一笔两拍读,周期3接收第一拍。
    for cycle in range(1, 13):
        last_beat = 4 <= cycle <= (6 if recover else 12)
        yield {
            "cycle": cycle, "arvalid": cycle == 1, "arready": True,
            "arid": 0, "arlen": 1, "rid": 0,
            "rvalid": cycle == 3 or last_beat,
            "rready": cycle == 3 or (recover and cycle == 6),
            "rlast": last_beat,
        }

def inspect(name, rows):
    pending = {}
    completed = r_stall = 0
    for s in rows:
        cycle = s["cycle"]
        if s["arvalid"] and s["arready"]:
            key = s["arid"]
            assert key not in pending  # 本示例每个ID最多一笔未完成读。
            pending[key] = [cycle, s["arlen"] + 1, cycle]
        r_stall += int(s["rvalid"] and not s["rready"])
        if s["rvalid"] and s["rready"]:
            item = pending[s["rid"]]
            item[1] -= 1
            assert s["rlast"] == (item[1] == 0)
            item[2] = cycle  # 每次数据握手都算推进,不只统计最后一拍。
            if s["rlast"]:
                del pending[s["rid"]]
                completed += 1
    # 记录依次为:受理周期、剩余拍数、最近推进周期。
    oldest = max((cycle - x[0] for x in pending.values()), default=0)
    idle = max((cycle - x[2] for x in pending.values()), default=0)
    alert = bool(pending) and idle >= 8  # 8是演示阈值,不是协议时限。
    print(f"{name}: completed={completed} pending={len(pending)}")
    print(f"  r_stall={r_stall} oldest={oldest} idle={idle} alert={alert}")

if __name__ == "__main__":
    inspect("recovered", make_trace(True))
    inspect("stalled", make_trace(False))
预期输出:
recovered: completed=1 pending=0
  r_stall=2 oldest=0 idle=0 alert=False
stalled: completed=0 pending=1
  r_stall=9 oldest=11 idle=9 alert=True
r_stall 是 R 通道受阻的采样周期数;oldest 是当前未完成事务的最大年龄,idle 是它们距各自最近推进的最大周期差。第一条在周期 4、5 受阻后完成;第二条到周期 12 仍未完成,年龄为 12−1=11 拍,无进展时间为 12−3=9 拍。
脚本只保留握手相关字段,使用每 ID 一笔的简化记录;工程监视器还应支持同 ID 队列、数据校验和复位分段。alert=True 只要求继续定位,轨迹本身没有展示循环依赖,不能据此宣布死锁。
用等待关系确认死锁
下面按 AMD PG059 的双主双从案例 分析。假设四笔均为已受理的单拍读,每个主设备内部两笔使用相同 ID,互连扩展 ID 以区分两个主设备的来源。
| 主设备 | 先受理 | 后受理 |
|---|---|---|
| M0 | T0:读取 S0 | T1:读取 S1 |
| M1 | T2:读取 S1 | T3:读取 S0 |
假设 S0 先给出 T3,S1 先给出 T1,互连又没有空闲缓冲接住这些提前返回的响应。为保证各主设备同 ID 的返回顺序,T3 必须等 T2,T1 必须等 T0;而 T2、T0 分别需要被占住的 S1、S0 响应端口。genui{"citation":{"ref":"turn3view0"}}
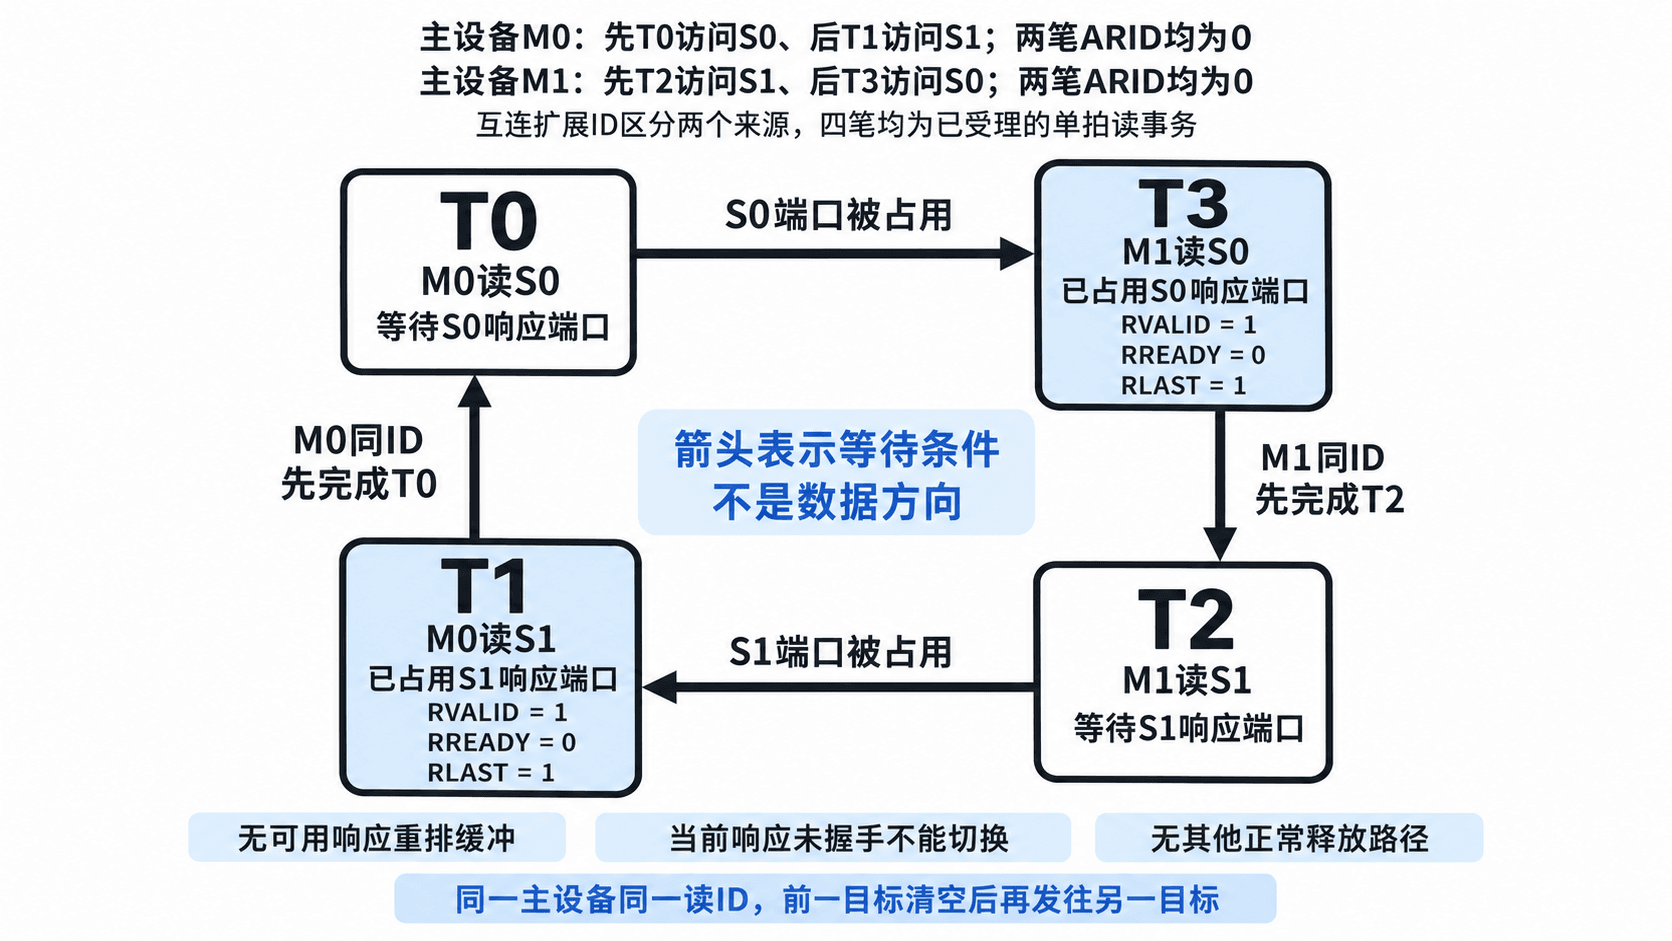
沿图检查:T0 等 T3 释放 S0,T3 等 T2 先完成,T2 等 T1 释放 S1,T1 又等 T0 先完成。当前响应未握手不能随意换成另一笔;若也没有缓冲、替代通路或正常外部事件能解除等待,这才构成死锁。单纯画出物理连接环,不能替代这组释放条件。
修复后检查是否持续推进
针对上述顺序依赖,可以采用 Single Slave per ID:同一主设备的同一读 ID,在途事务仅指向一个目标,清空后再放行其他目标。于是 T1 等 T0 完成后才发往 S1,T3 等 T2 完成后才发往 S0,阻断原来的环;同一目标仍可有多笔在途事务。genui{"citation":{"ref":"turn4view0"}}
若波形暴露的是握手依赖错误,应直接改控制逻辑。例如主设备等 AWREADY 才给 WVALID,而从设备等 WVALID 才给 AWREADY,就会互等;前一种等待违反 AXI4 依赖规则。仅把 FIFO 深度从 2 改成 4,可能只是延后故障。genui{"citation":{"ref":"turn3view3"}}
修复后重放原失败序列,并分别施加 0、1、8、32 拍的有限背压。逐笔核对数据、ID、拍数和响应顺序;停止注入请求、解除背压后,所有已受理事务应在项目规定的预算内排空,所有待发请求也应得到处理。
验收还要检查持续竞争时各主设备的最长等待,防止死锁消失后留下饥饿。超时恢复必须处理仍可能返回的旧响应及相关状态,不能只清零未完成计数后继续发请求。