
半导体与芯片 / 系统课时
安全启动如何检查固件签名
安全启动如何检查固件签名
安全启动要在 CPU 跳转到可更新固件之前,确认镜像来自授权签名者且内容未被替换。以 SoC 的 Boot ROM 验证 SPI Flash 固件为例,下面拆解片内信任根、摘要与签名的配合方式,并用 OpenSSL 复现通过和拒绝两种结果。
学习目标
- 区分片内信任根、固件摘要和数字签名的职责。
- 按顺序解释 Boot ROM 的镜像验签与执行权交接。
- 使用 OpenSSL 验证签名,并判断篡改和回滚为何必须被阻断。
片内信任根怎样建立
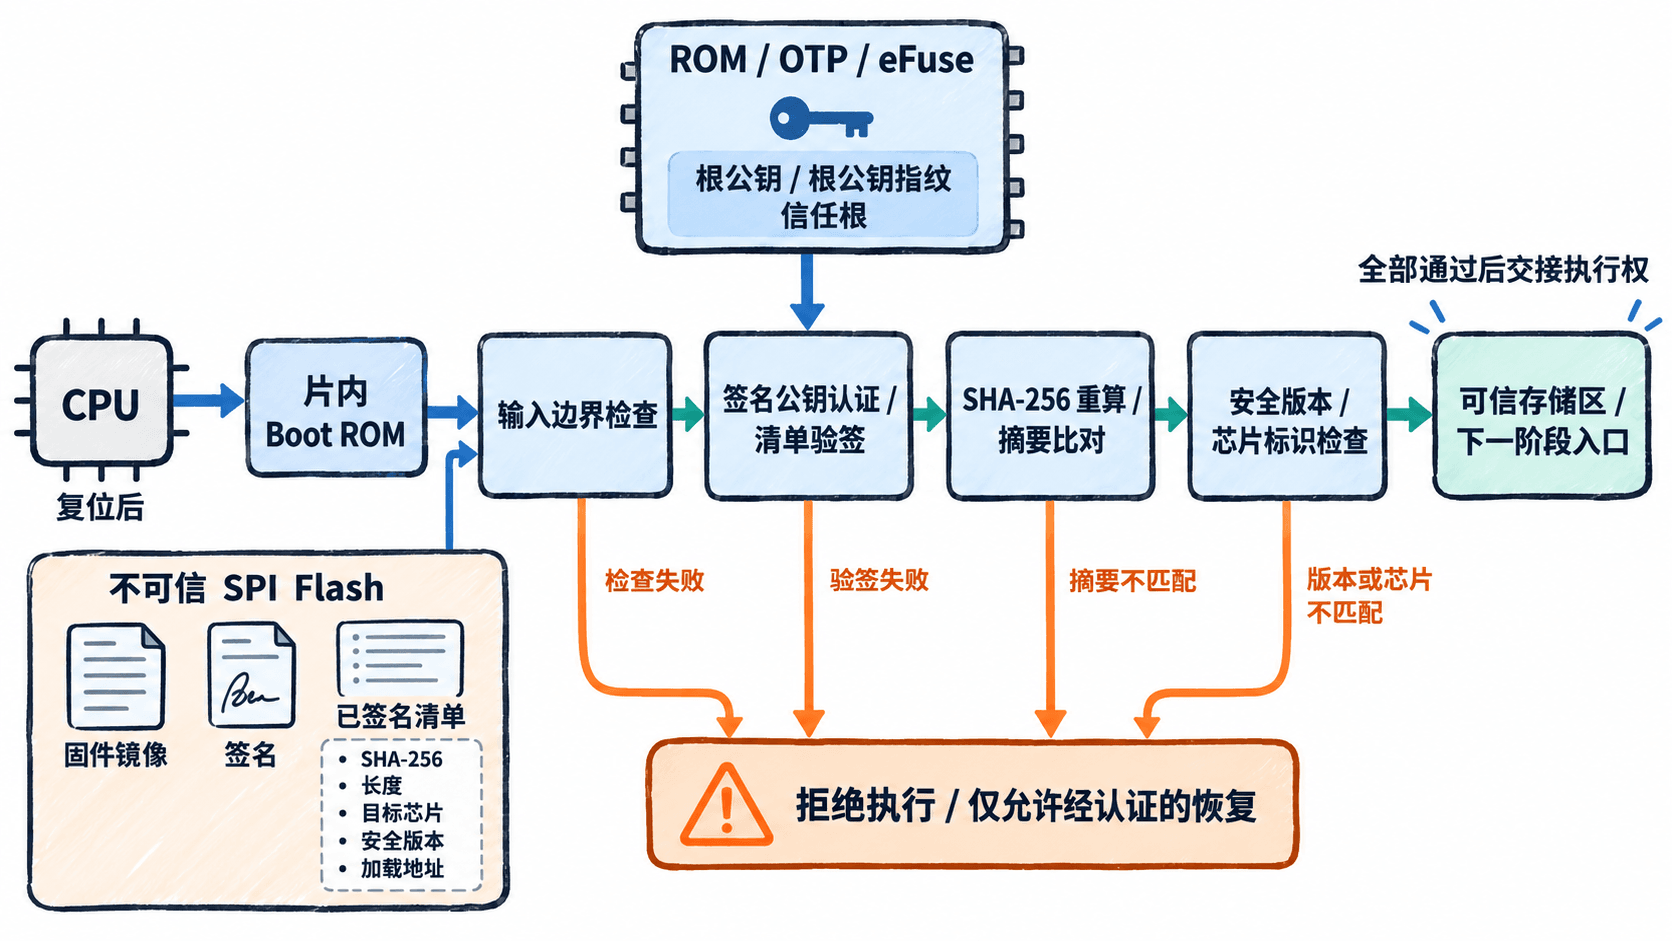
复位后,CPU 首先执行不可由普通固件修改的 Boot ROM。SPI Flash 中的镜像、签名、证书甚至随镜像提供的公钥都应视为不可信输入。常见 SoC 将根公钥或其 SHA-256 指纹预置到 ROM、OTP 或 eFuse,作为后续验签的锚点。
例如,芯片只存根公钥指纹时,Boot ROM 必须先核对外部提供的根公钥与片内指纹是否一致,再检查签名者的授权关系。直接使用 Flash 中自带的任意公钥验签,即使得到“通过”,也不能证明固件由厂商授权。
Boot ROM 如何核对镜像与签名
量产镜像通常包含固件正文、签名及被签名的清单。清单应至少绑定镜像 SHA-256、镜像长度、目标芯片标识、加载地址和安全版本;不能让攻击者单独改动这些字段。
- 检查输入边界:解析清单,确认长度、地址范围和镜像存储位置合法,防止未验证的字段引起越界读写。
- 验证签名身份:以片内根公钥或其指纹为起点,核对签名公钥的信任链,再使用约定算法(如 ECDSA P-256 与 SHA-256)验证清单签名。
- 核对固件内容:重新计算固件字节的 SHA-256,与已验签清单中的摘要比较,并核对芯片型号及安全版本下限。
- 交接执行权:全部检查通过后,将镜像放入允许执行的区域并跳转入口;任一检查失败则不执行这份镜像。
用 OpenSSL 复现通过与拒绝
在 Linux 或 WSL 中使用 OpenSSL 3.x 和 GNU sha256sum。示例在本机模拟构建端签名、启动端验签:私钥只用于构建侧,公钥用于验证。为了便于观察,示例清单仅保存固件校验和;真实产品还要把上文提到的元数据一起签入清单。
set -e
printf 'firmware-v1\n' > firmware.bin
openssl genpkey -algorithm EC -pkeyopt ec_paramgen_curve:P-256 -out demo-private.pem
openssl pkey -in demo-private.pem -pubout -out demo-public.pem
sha256sum firmware.bin > manifest.sha256

# 构建端对摘要清单签名;设备端不得持有签名私钥
openssl dgst -sha256 -sign demo-private.pem -out manifest.sig manifest.sha256
# 模拟 Boot ROM:先验清单签名,再校验固件实际内容
openssl dgst -sha256 -verify demo-public.pem -signature manifest.sig manifest.sha256
sha256sum -c manifest.sha256

# 篡改固件后,模拟启动门禁拒绝继续执行
printf 'changed' >> firmware.bin
if sha256sum -c manifest.sha256 >/dev/null 2>&1; then
  echo '不应发生:校验通过'
else
  echo '拒绝启动:固件摘要不匹配'
fi
预期输出:
Verified OK
firmware.bin: OK
拒绝启动:固件摘要不匹配这只能演示签名与摘要校验的逻辑,不能把示例中临时生成的公钥当成真实 SoC 信任根。产品固件必须校验公钥与片内锚点的绑定关系;否则攻击者可自行生成密钥并为恶意固件重新签名。
签名正确为什么仍可能拒绝启动
| 情形 | 检查结果 | 安全动作 |
|---|---|---|
| 固件正文被改写 | 重算摘要与已签名摘要不一致 | 拒绝跳转 |
| 清单版本或摘要被改写 | 清单数字签名不通过 | 拒绝跳转 |
| 合法签名的旧漏洞版本被重放 | 验签可通过,但安全版本低于片内防回滚计数 | 拒绝跳转 |
| 签名密钥已撤销 | 公钥授权或撤销策略检查不通过 | 拒绝跳转 |
防回滚需要 OTP/eFuse 单调计数器或等效受保护状态;只把版本号写在签名清单里,无法阻止旧版合法镜像重放。若主固件失败,Boot ROM 可以进入经过相同信任策略认证的恢复镜像或受控恢复模式,但不能把未验证镜像当作兜底方案。校验通过后也应防止 DMA 等主设备在跳转前改写已验证的执行内存。