
半导体与芯片 / 系统课时
TrustZone 如何划分访问域
TrustZone 如何划分访问域
当普通操作系统、可信固件和 DMA 共享片上互连时,CPU 权限隔离并不能独自保护密钥。本课以 Armv8-A SoC 为例,沿一次读写请求追踪安全属性,并用访问矩阵检查安全 DDR 与外设是否真正隔离。
学习目标
- 区分 Secure、Non-secure 安全属性与 CPU 特权等级。
- 读懂 AXI 事务安全属性如何送达 DDR、外设的保护单元。
- 使用具体地址与主设备验证允许访问和拒绝访问。
安全状态与总线属性
在 Armv8-A 中,同一 Cortex-A 核可以执行 Secure 或 Non-secure 状态的软件。普通操作系统一般运行于 Non-secure 世界,可信固件和受信任服务可以运行于 Secure 世界。安全状态与 EL0、EL1 等特权等级是不同维度:即便普通系统内核运行在 Non-secure EL1,也不能直接读取 Secure 专有内存。
在典型 AXI4 互连中,读地址通道的 ARPROT[1] 与写地址通道的 AWPROT[1] 表示事务安全属性:0 为 Secure,1 为 Non-secure。Non-secure 状态的 CPU 不能凭软件改出 Secure 事务;Secure 状态的软件则可以通过适当的地址映射发起 Non-secure 数据访问。DMA 等其他主设备的属性由硬件能力与可信配置决定,不能简单沿用 CPU 当前状态。
访问保护发生在哪一层
CPU 或 DMA 发起请求时,互连携带目标地址、读写类型、安全属性等信息。地址译码先找出目标,再由目标前的硬件保护逻辑检查权限。保护 DDR 区域的器件可采用 TZC/TZASC,外设可通过外围保护控制器或带安全识别能力的寄存器接口进行检查;具体实现取决于 SoC。
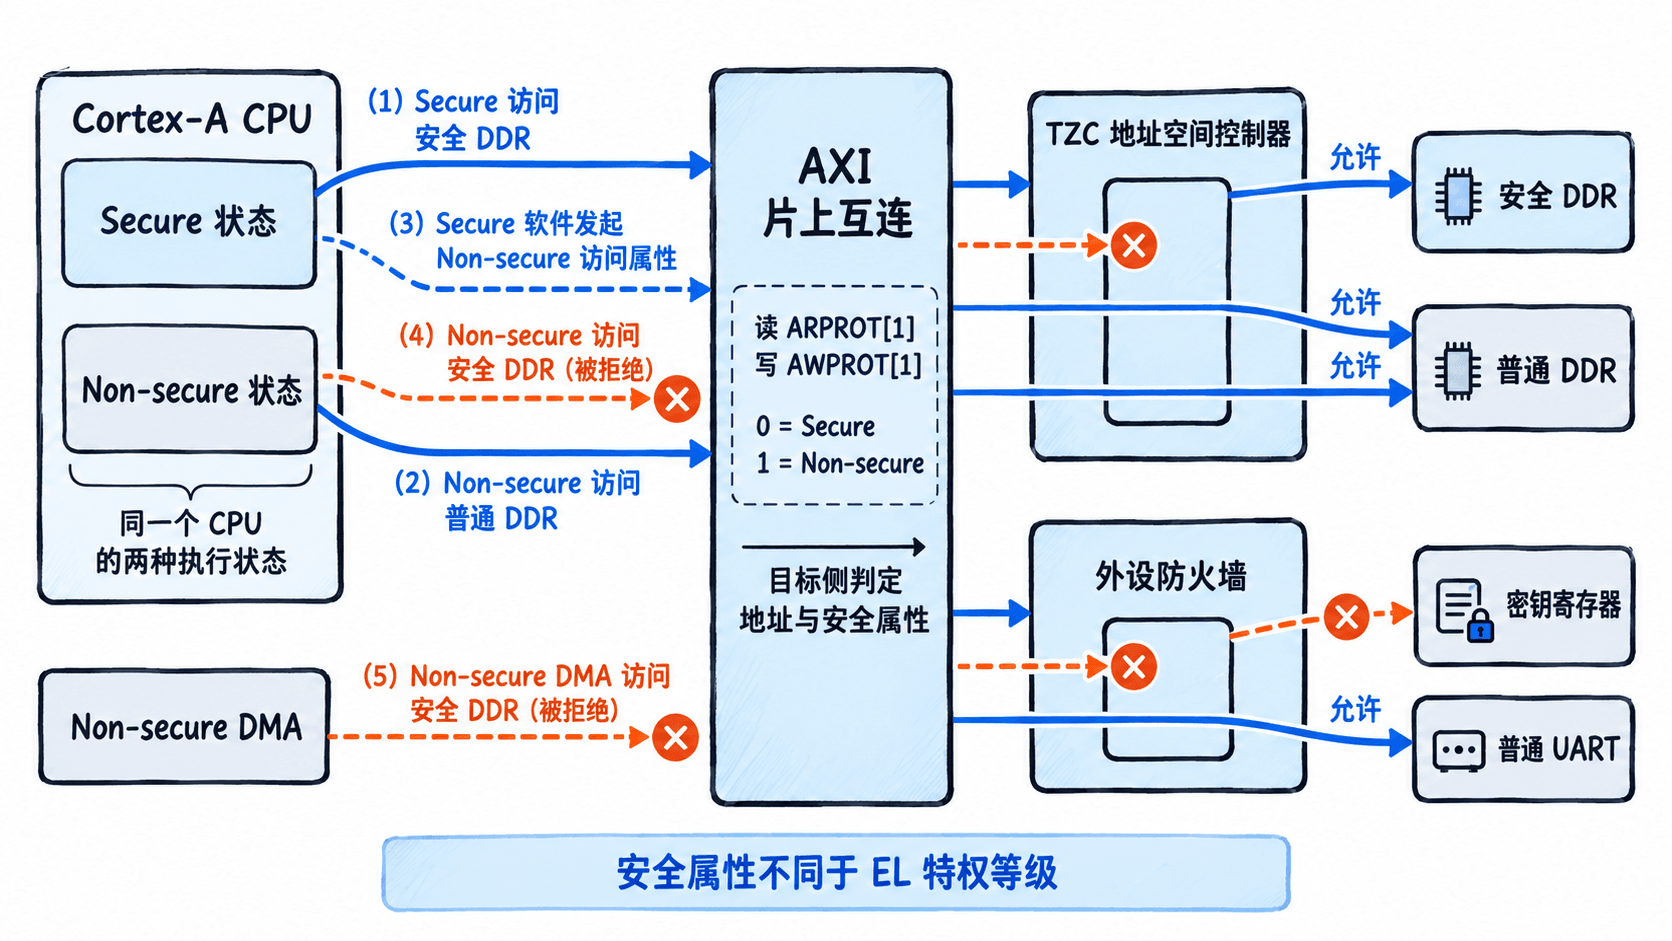
因此,把一段内存从普通系统的页表里删除,并不等于启用了 TrustZone 隔离。内核也许无法访问,但 DMA 仍可能绕过 CPU 页表;只有 DDR 与外设入口对所有相关主设备检查属性,安全域才闭合。拒绝时应阻止真正的目标读写,具体总线错误响应由芯片实现决定。
用访问矩阵划定资源
下面的物理地址是教学假设,不对应某款芯片的真实寄存器。设普通 DDR 占 16 MiB、安全 DDR 占 1 MiB;两段由 TZC 保护,密钥控制寄存器由外设防火墙保护。
| 资源 | 示例地址 | Non-secure CPU | Non-secure DMA | Secure CPU |
|---|---|---|---|---|
| 普通 DDR | 0x80000000~0x80FFFFFF |
允许 | 允许 | 允许(按 NS 映射访问) |
| 安全 DDR | 0x81000000~0x810FFFFF |
拒绝 | 拒绝 | 允许 |
| 普通 UART | 基址 0x40000000 |
允许 | 按主设备能力与授权 | 允许 |
| 密钥控制寄存器 | 基址 0x50000000 |
拒绝 | 拒绝 | 允许 |
例如,Non-secure DMA 试图从 0x80002000 搬运 4096 字节到 0x81001000。源地址在普通 DDR 内,但目标落入安全 DDR,且事务的安全属性为 Non-secure,因此目标写入必须被拒绝。修改普通操作系统的页表或 DMA 描述符中的目的地址,都不能让这笔访问自动升级为 Secure。
从启动配置到隔离验收
在移交执行权给 Non-secure 操作系统前,可信启动固件应完成如下工作:
- 在 DDR 保护器中将
0x81000000~0x810FFFFF设为仅允许授权的 Secure 访问,并把密钥控制寄存器设为 Secure-only。 - 核对 CPU 之外的 DMA、加速器等总线主设备能否发起 Secure 事务,以及它们的安全属性由谁配置;非可信软件不得自行提升属性。
- 限制 Non-secure 软件改写保护器配置,按芯片支持的机制锁定权限后,再启动普通系统。
- 在开发板或仿真环境中分别测试 Non-secure CPU 读取安全 DDR、Non-secure DMA 写安全 DDR、Non-secure CPU 读取普通 DDR、可信固件读取安全 DDR。
预期前两项被拒绝,第三、四项成功;拒绝后目标内容不得改变。可结合总线错误、TZC 违规记录或平台异常处理判断结果,但不要假设所有 SoC 都返回同一种 DECERR、SLVERR 或 CPU 异常。
若 CPU 访问被挡住、DMA 却能写入安全 DDR,说明保护只覆盖了部分路径。普通软件如需签名或解密,应通过经授权的安全服务接口(Armv8-A 常见为 SMC 请求)交给 Secure 侧处理,而不是直接映射密钥寄存器。这里讨论的是 Armv8-A;Armv8-M 的 SAU/IDAU、NSC 入口机制不同,不能直接照搬配置。
更多架构细节可参阅 Arm 的 TrustZone 地址空间控制器说明;实际权限寄存器与报错方式以目标 SoC 的技术参考手册为准。