
半导体与芯片 / 系统课时
从模块清单生成系统地址映射
从模块清单生成系统地址映射
拿到 ROM、SRAM 和外设清单后,需要把容量变成不冲突的地址窗口,并确认每个请求能抵达正确目标。本篇用五个模块构造教学 SoC,通过 Python 生成地址映射、检查权限,再把结果对应到 AXI 与 APB 两级译码。
学习目标
- 为五个目标模块生成基址、窗口大小和包含末字节的地址范围。
- 检查同层重叠、父子窗口包含关系,以及 CPU、DMA 的访问权限。
- 用窗口边界、未映射地址和非法访问验证译码结果。
先记录容量、接口与权限
本例采用 32 位字节地址,不做地址重映射;所有地址都是教学分配,不代表某款芯片的固定布局。这里只讨论互连看到的系统物理地址,1 KiB 等于 1024 B。
| 目标模块 | 存储容量或寄存器跨度 | 分配窗口 | 窗口级访问策略 |
|---|---|---|---|
| BOOT_ROM | 64 KiB | 64 KiB | CPU 只读 |
| SRAM | 256 KiB | 256 KiB | CPU、DMA 读写 |
| UART0 | 256 B | 4 KiB | CPU 读写 |
| GPIO | 128 B | 4 KiB | CPU 读写 |
| SEC_CTRL | 256 B | 4 KiB | 仅安全 CPU 读写 |
ROM、SRAM 直接接入 AXI,三个外设位于 AXI 到 APB 桥之后。除 SEC_CTRL 外,表中允许的来源均可使用安全或非安全属性访问;具体寄存器仍可有更严格的读写限制。
CPU 和 DMA 的发起端不因存在就占一个目标地址窗口。DMA 的配置寄存器若作为从端接入,则需单独列项;本例只保留 DMA 发起访问的一侧。UART0 占用 4 KiB 窗口,也不表示内部存在 4096 B 有效寄存器。
按窗口分配并核对译码层级
本例把窗口向上取为二次幂,最小 4 KiB,再将基址按窗口大小向上对齐。AMD AXI Crossbar 也要求窗口为二次幂、基址自然对齐且窗口不重叠;换用其他互连时,应核对对应 IP 的约束。genui{"citation":{"ref":"turn2view0"}}
内部统一使用半开区间 [base, limit),其中 limit = base + size;表中显示的末字节是 limit - 1。例如 UART0 从 0x40000000 开始,占用 0x1000 字节,末字节是 0x40000FFF,下一窗口从 0x40001000 开始。
按基址排序后,前一窗口的上界大于后一窗口的基址才算重叠,相等表示相邻。APB 桥的窗口为 [0x40000000, 0x40010000),它包含三个外设窗口;桥与外设属于父子关系,不能作为同层目标一起判重。
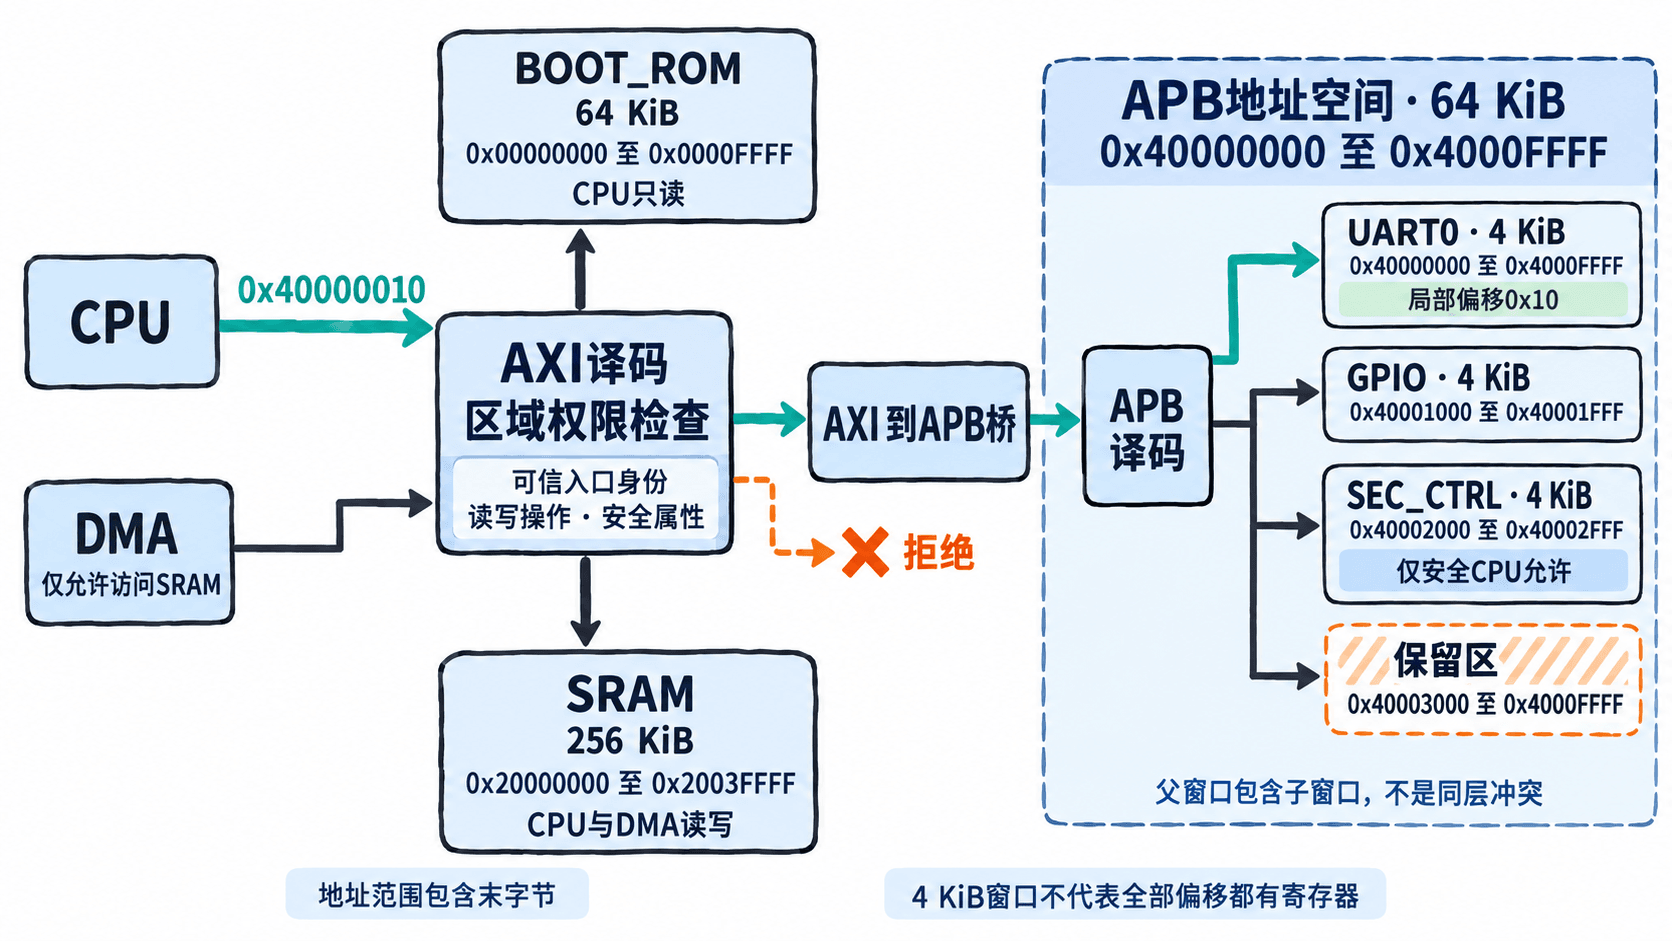
CPU 访问 0x40000010 时,AXI 先选择桥,APB 再选择 UART0;相对 UART0 基址的偏移为 0x10。因此,既要检查 AXI 层的 ROM、SRAM、桥窗口,也要检查 APB 层的三个子窗口及其父窗口边界。
生成地址表并运行校验
使用 Python 3.10 或更新版本,无第三方依赖。将下面代码保存为 map_soc.py,执行 python3 map_soc.py。pools 定义顶层入口范围,modules 定义模块需求;程序按清单顺序分配地址,并检查 32 位范围、对齐、容量、包含关系和重叠。
# 所有区间均为 [起点, 上界),大小单位是字节。
pools = {
    'ROM': (0x00000000, 0x00010000),
    'MEM': (0x20000000, 0x20040000),
    'APB': (0x40000000, 0x40010000),
}
# 名称、地址池、实际占用、读写策略、仅安全访问、允许来源。
modules = [
    ('BOOT_ROM', 'ROM', 0x10000, 'R', False, ('CPU',)),
    ('SRAM', 'MEM', 0x40000, 'RW', False, ('CPU', 'DMA')),
    ('UART0', 'APB', 0x100, 'RW', False, ('CPU',)),
    ('GPIO', 'APB', 0x80, 'RW', False, ('CPU',)),
    ('SEC_CTRL', 'APB', 0x100, 'RW', True, ('CPU',)),
]

cursor = {name: bounds[0] for name, bounds in pools.items()}
rows = []
for name, pool, used, mode, secure_only, masters in modules:
    if used <= 0:
        raise ValueError(f'invalid size: {name}')
    # 窗口至少 4 KiB,并向上取为二次幂;基址按窗口大小对齐。
    size = max(0x1000, 1 << (used - 1).bit_length())
    base = (cursor[pool] + size - 1) // size * size
    path = f'AXI/APB/{name}' if pool == 'APB' else f'AXI/{name}'
    rows.append(dict(name=name, pool=pool, used=used, base=base,
                     limit=base + size, mode=mode,
                     secure_only=secure_only, masters=masters, path=path))
    cursor[pool] = base + size

def check_overlap(regions):
    ordered = sorted(regions, key=lambda r: r['base'])
    for left, right in zip(ordered, ordered[1:]):
        if left['limit'] > right['base']:
            raise ValueError(f"overlap: {left['name']}/{right['name']}")

def validate(regions):
    for r in regions:
        base, limit = r['base'], r['limit']
        size = limit - base
        lo, hi = pools[r['pool']]
        valid = (size > 0 and size & (size - 1) == 0
                 and base % size == 0 and 0 < r['used'] <= size
                 and 0 <= lo <= base < limit <= hi <= 2**32)
        if not valid:
            raise ValueError(f"invalid window: {r['name']}")
    check_overlap(regions)

# 顶层池互查、叶子互查;桥与子窗口只检查包含关系。
check_overlap([dict(name=n, base=b, limit=e)
               for n, (b, e) in pools.items()])
validate(rows)

def resolve(addr, master, secure, op):
    pool = next((n for n, (lo, hi) in pools.items()
                 if lo <= addr < hi), None)
    if pool is None:
        return 'UNMAPPED/AXI'
    for r in rows:
        if r['pool'] == pool and r['base'] <= addr < r['limit']:
            allowed = (master in r['masters'] and op in ('R', 'W')
                       and op in r['mode']
                       and (not r['secure_only'] or secure))
            return r['path'] if allowed else 'DENY'
    return f'UNMAPPED/{pool}'

print('NAME BASE LAST ACCESS PATH')
for r in rows:
    access = '/'.join((r['mode'], 'S' if r['secure_only'] else 'ANY',
                       ','.join(r['masters'])))
    print(f"{r['name']} 0x{r['base']:08X} 0x{r['limit'] - 1:08X} "
          f"{access} {r['path']}")

# 这些用例检查地址归属与窗口权限,不进行真实总线读写。
cases = [
    ('UART_LAST', 0x40000FFF, 'CPU', False, 'R', 'AXI/APB/UART0'),
    ('GPIO_FIRST', 0x40001000, 'CPU', False, 'R', 'AXI/APB/GPIO'),
    ('ROM_WRITE', 0x00000000, 'CPU', False, 'W', 'DENY'),
    ('SRAM_DMA', 0x20000000, 'DMA', False, 'W', 'AXI/SRAM'),
    ('SEC_NS', 0x40002000, 'CPU', False, 'R', 'DENY'),
    ('SEC_CPU', 0x40002000, 'CPU', True, 'R', 'AXI/APB/SEC_CTRL'),
    ('SEC_DMA', 0x40002000, 'DMA', True, 'R', 'DENY'),
    ('APB_HOLE', 0x40003000, 'CPU', False, 'R', 'UNMAPPED/APB'),
    ('OUTSIDE_APB', 0x40010000, 'CPU', False, 'R', 'UNMAPPED/AXI'),
]
for label, addr, master, secure, op, expected in cases:
    result = resolve(addr, master, secure, op)
    assert result == expected, (label, result)
    print(f'{label}: {result}')

# 故意把 GPIO 放到 UART0 的窗口,确认校验器会阻止冲突。
bad = [dict(r) for r in rows]
bad[3].update(base=rows[2]['base'], limit=rows[2]['limit'])
try:
    validate(bad)
except ValueError as error:
    print(f'CONFLICT: {error}')
else:
    raise AssertionError('overlap was missed')
预期输出:
NAME BASE LAST ACCESS PATH
BOOT_ROM 0x00000000 0x0000FFFF R/ANY/CPU AXI/BOOT_ROM
SRAM 0x20000000 0x2003FFFF RW/ANY/CPU,DMA AXI/SRAM
UART0 0x40000000 0x40000FFF RW/ANY/CPU AXI/APB/UART0
GPIO 0x40001000 0x40001FFF RW/ANY/CPU AXI/APB/GPIO
SEC_CTRL 0x40002000 0x40002FFF RW/S/CPU AXI/APB/SEC_CTRL
UART_LAST: AXI/APB/UART0
GPIO_FIRST: AXI/APB/GPIO
ROM_WRITE: DENY
SRAM_DMA: AXI/SRAM
SEC_NS: DENY
SEC_CPU: AXI/APB/SEC_CTRL
SEC_DMA: DENY
APB_HOLE: UNMAPPED/APB
OUTSIDE_APB: UNMAPPED/AXI
CONFLICT: overlap: UART0/GPIO
BASE 和 LAST 都包含在窗口内。ACCESS 依次表示读写策略、安全属性和允许来源;ANY 允许安全与非安全访问,S 仅允许安全访问。最后一行来自故意注入的冲突,正常地址表没有被修改。
把访问策略落到硬件
resolve 先定位顶层入口,再查找叶子窗口并检查权限。SEC_CTRL 同时要求来源为 CPU、访问属性为安全,所以安全 DMA 仍得到 DENY。硬件中可在桥前的区域过滤器检查这三个条件:来源、目标地址和安全属性。
代码里的 master 模拟可信的互连接入口身份,不是软件随意填写的字段。AXI4 的 AxPROT[1] 为 0 表示安全、为 1 表示非安全;ARID、AWID 是事务标识,不能默认当作可信主设备身份。genui{"citation":{"ref":"turn2view1"}}
DENY、UNMAPPED/APB、UNMAPPED/AXI 是本程序的判定结果,不是协议响应编码。AXI 顶层无法译码到目标时应返回 DECERR;桥内空洞和权限拒绝的具体响应由实现规定,但事务仍须完成,不能一直等待。genui{"citation":{"ref":"turn5view2"}}
用边界用例验收集成
脚本验证地址规划与窗口级策略,不验证寄存器副作用、总线握手或实际连线。接入 RTL 后,至少把下面三组用例加入仿真;外设实际读写应选手册明确实现的寄存器偏移。
- 核对相邻边界:
0x40000FFF归 UART0,0x40001000归 GPIO。前者只是字节地址归属检查,不代表可在那里发起合法的 32 位寄存器访问;32 位访问还要满足对齐和寄存器定义。 - 核对两级空洞:
0x40003000命中桥却没有外设,0x40010000连桥也未命中。检查实际返回是否符合约定,并确认不会永久等待响应。 - 核对权限:CPU 写 ROM 被拒绝;CPU 非安全访问 SEC_CTRL 被拒绝;安全 CPU 访问允许,安全 DMA 访问仍被拒绝。采用桥前过滤时,被拒绝的请求不应触发 SEC_CTRL 对应的 APB
PSEL。
首次规划可以按清单顺序自动分配。一旦固件已经依赖这些地址,就应固定已有基址,新模块使用预留窗口,避免重排清单导致旧地址迁移。互连参数、固件地址常量和仿真参考表应从同一份已确认的映射生成。