
半导体与芯片 / 系统课时
互连防火墙怎样阻止越权事务
互连防火墙怎样阻止越权事务
DMA 配错地址时,CPU 页表未必能阻止它读写受保护内存。本篇用一块 64 KiB 缓冲区说明互连防火墙如何核对请求方、地址和访问属性,并通过可运行模型确认哪些事务应被拒绝、拒绝后怎样报告错误。
学习目标
- 根据来源、地址范围、安全属性和读写权限判断事务是否获准。
- 运行模型,核对 7 组请求的授权结果。
- 区分总线错误响应、违规记录与可选告警中断。
用权限表定义放行条件
互连防火墙在事务路径上执行硬件授权检查。例如 AMD XMPU 会核对区域地址、来源 SMID、安全属性和读写权限。项目应明确设置未匹配请求的默认策略,不能假定上电后已经默认拒绝。genui{"citation":{"refs":["turn2view1","turn7view2"]}}
下面是教学策略,地址不代表具体芯片:保护范围为 0x80000000 至 0x8000FFFF,共 65,536 字节。区域粒度、重叠规则优先级以及按来源区分读写权限的实现方式,须对照实际 IP 手册。
| 请求来源 | 允许的安全属性 | 读 | 写 |
|---|---|---|---|
| CPU0 | 仅 Secure | 允许 | 允许 |
| 可信 DMA0 | 仅 Secure | 允许 | 拒绝 |
| 其他来源 | 无 | 拒绝 | 拒绝 |
表中的权限只对指定范围生效,范围外默认拒绝。DMA0 即使地址正确、发出 Secure 事务,也没有写权限;CPU0 发出 Non-secure 请求,同样不能访问。
在目标入口阻断越权访问
本例将防火墙放在 SRAM 入口、地址转换之后,按物理地址检查。CPU0、DMA0 和 DMA1 的所有 SRAM 访问都应经过它;若另有直连端口,那个入口也必须具备等效保护。
来源身份应由可信端口或芯片定义的主设备标识提供。ARID、AWID 用于事务排序与响应配对,不能直接当成可信身份。AxPROT[1] 的 0 表示 Secure、1 表示 Non-secure;AxPROT[0] 的特权属性不能替代安全属性。genui{"citation":{"refs":["turn7view0","turn2view0"]}}
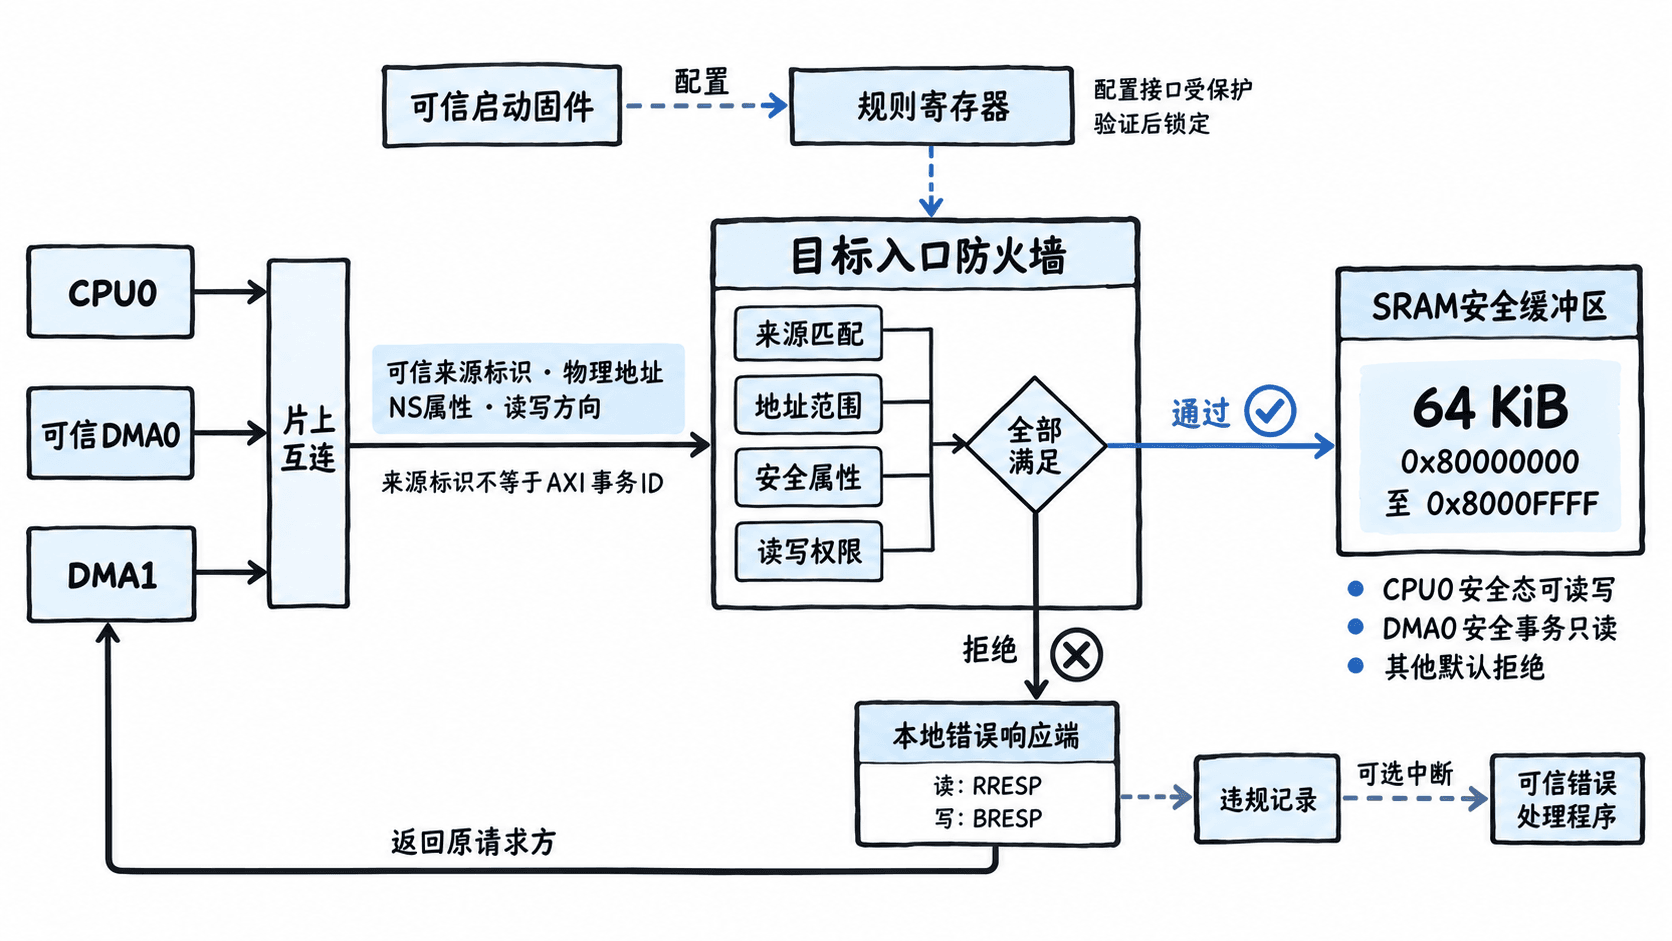
通过检查后,请求才到达受保护目标;失败则进入错误响应路径。上方的配置接口也必须受保护,否则越权软件修改权限表,就能绕过数据路径上的检查。
运行连续访问区间的授权模型
下面的完整程序可用 Python 3.8 及以上版本运行,无第三方依赖。它检查连续字节区间,使用左闭右开的上界 0x80010000;来源名称和参数仅用于测试,不是芯片寄存器接口,也不模拟 AXI 通道时序。
BASE, LIMIT = 0x80000000, 0x80010000
PERMISSIONS = {"CPU0": {"R", "W"}, "DMA0": {"R"}}

def authorize(source, addr, size, ns, op):
    # 连续区间使用左闭右开边界,同时检查长度和32位地址溢出。
    if size <= 0 or not (0 <= addr < 2**32) or size > 2**32 - addr:
        return "DENY invalid"
    if not (BASE <= addr and addr + size <= LIMIT):
        return "DENY range"
    # 未列出的来源默认拒绝;安全态也不能跳过权限检查。
    if source not in PERMISSIONS:
        return "DENY source"
    if ns != 0:
        return "DENY security"
    if op not in PERMISSIONS[source]:
        return "DENY permission"
    return "ALLOW"

def main():
    # 分别改变来源、安全属性、读写方向或边界地址。
    cases = [
        ("cpu_write", "CPU0", BASE, 4, 0, "W"),
        ("dma_read", "DMA0", BASE + 128, 64, 0, "R"),
        ("dma_write", "DMA0", BASE, 4, 0, "W"),
        ("other_source", "DMA1", BASE, 4, 0, "R"),
        ("nonsecure", "CPU0", BASE, 4, 1, "R"),
        ("last_word", "DMA0", LIMIT - 4, 4, 0, "R"),
        ("past_end", "CPU0", LIMIT, 4, 0, "R"),
    ]
    for label, source, addr, size, ns, op in cases:
        print(f"{label}: {authorize(source, addr, size, ns, op)}")

if __name__ == "__main__":
    main()
预期输出:
cpu_write: ALLOW
dma_read: ALLOW
dma_write: DENY permission
other_source: DENY source
nonsecure: DENY security
last_word: ALLOW
past_end: DENY range
last_word 覆盖 0x8000FFFC 至 0x8000FFFF,恰好允许;past_end 从上界开始,必须拒绝。范围检查包含全部请求字节,不能只判断起始地址。实际硬件可以结合区域对齐与突发约束实现这一要求。
AXI4 的每个突发还必须遵守不跨 4 KiB 边界的规则。软件搬运被拆成多笔事务时,各笔独立授权;后续被拒绝不会自动回滚此前已经完成的写入。genui{"citation":{"ref":"turn7view0"}}
拒绝后仍要完成响应
对已接受的合法 AXI4 事务,不能靠永久拉低 READY 或丢弃请求完成拒绝。以本地错误响应端阻止整笔事务访问目标为例,读写分别按下表结束,突发不能提前终止。genui{"citation":{"ref":"turn7view0"}}
| 被拒绝的事务 | 错误响应端的行为 |
|---|---|
| 读突发 | 返回 ARLEN+1 个 R 拍,各拍带错误 RRESP,末拍 RLAST=1;不得返回受保护内容。 |
| 写突发 | 接收并丢弃全部 W 拍;AW 和带 WLAST=1 的末拍 W 均完成握手后,返回一次错误 BRESP,不把该写入送到目标。 |
错误可能表现为 SLVERR 或 DECERR,具体看 IP。例如 AMD AXI Crossbar 对 Non-secure 请求访问 Secure 目标返回 DECERR。模型输出的拒绝原因是教学标签,不是实际硬件响应码。genui{"citation":{"refs":["turn7view4","turn7view2"]}}
错误响应返回原请求方;DMA 发起的失败应查 DMA 错误状态,不能只等 CPU 访存异常。防火墙还可记录失败地址与来源,并在相应告警使能后触发中断。例如 DMA0 越权写 0x80000000,应核对记录是否指向该来源与地址。genui{"citation":{"ref":"turn7view1"}}
配置后怎样验证隔离有效
- 保持非可信 DMA 停机,由可信启动固件配置来源映射、区域、权限及默认拒绝策略,读回实际值,确认没有重叠规则意外扩大权限。
- 在能捕获总线错误的仿真或测试固件中复现允许与拒绝访问。通过总线监测或合适的非缓存映射确认请求到达防火墙;拒绝写后,由可信 CPU 读回目标,原数据应保持不变。
- 验证通过后,按硬件能力锁定配置,再开放 DMA。运行期改权限前停止新请求、排空在途事务,并按平台要求处理缓存。
锁定解除条件必须查手册:例如 Zynq UltraScale+ XMPU 的配置可以锁定至下一次上电复位。仅收到错误中断不足以证明隔离有效,还应确认目标未被越权访问、总线事务正常结束、非可信软件不能修改规则。genui{"citation":{"ref":"turn7view3"}}