
容器与云原生 / 系统课时
理解 Pod QoS 分类
理解 Pod QoS 分类
Pod 的 QoS 不是手工填写的标签,而是 Kubernetes 根据 CPU、内存的资源请求与限制自动判定的结果。本课用一组可验证的 Pod 配置掌握 Guaranteed、Burstable、BestEffort 的边界,并把 Kubernetes v1.34 起的 Pod-level resources 纳入同一套判断规则。
学习目标
- 根据容器级与 Pod 级 CPU、内存 requests 和 limits 判断 Pod QoS
- 区分 Guaranteed、Burstable 与 BestEffort 的资源约束特征
- 使用 kubectl 验证实际 QoSClass,并区分 QoS 与节点压力驱逐排序
QoS 是怎样判定的
Kubernetes 会为每个 Pod 分配 Guaranteed、Burstable 或 BestEffort。判定关注 CPU、内存的 requests 与 limits;Pod 名称、工作负载类型和 PriorityClass 都不会直接决定 QoSClass。
传统容器级规则下,Guaranteed 要求 Pod 中每个容器最终都具有正数的 CPU request、CPU limit、memory request 和 memory limit,并且同一种资源的 request 与 limit 相等。若只填写 limit,而没有被其他准入机制补入 request,Kubernetes 会把该 limit 复制为对应 request,因此判断时应以 API 中最终生效的资源值为准。
Kubernetes v1.34 起,PodLevelResources 进入 Beta 且默认启用,但集群管理员仍可关闭该特性。Pod 使用 spec.resources 时,Pod 级 CPU request 与 limit 必须同时存在且相等,memory request 与 limit 也必须同时存在且相等,才能满足 Pod-level 的 Guaranteed 条件;Pod 级资源会优先影响该 Pod 的 QoS 分类。
Burstable 的条件是:Pod 不满足 Guaranteed,但至少有一个容器或 Pod 自身设置了 CPU 或内存的 request 或 limit。BestEffort 则要求容器级和 Pod 级都没有任何 CPU、内存 request 或 limit;其他资源类型不会因此把它变成 Burstable。
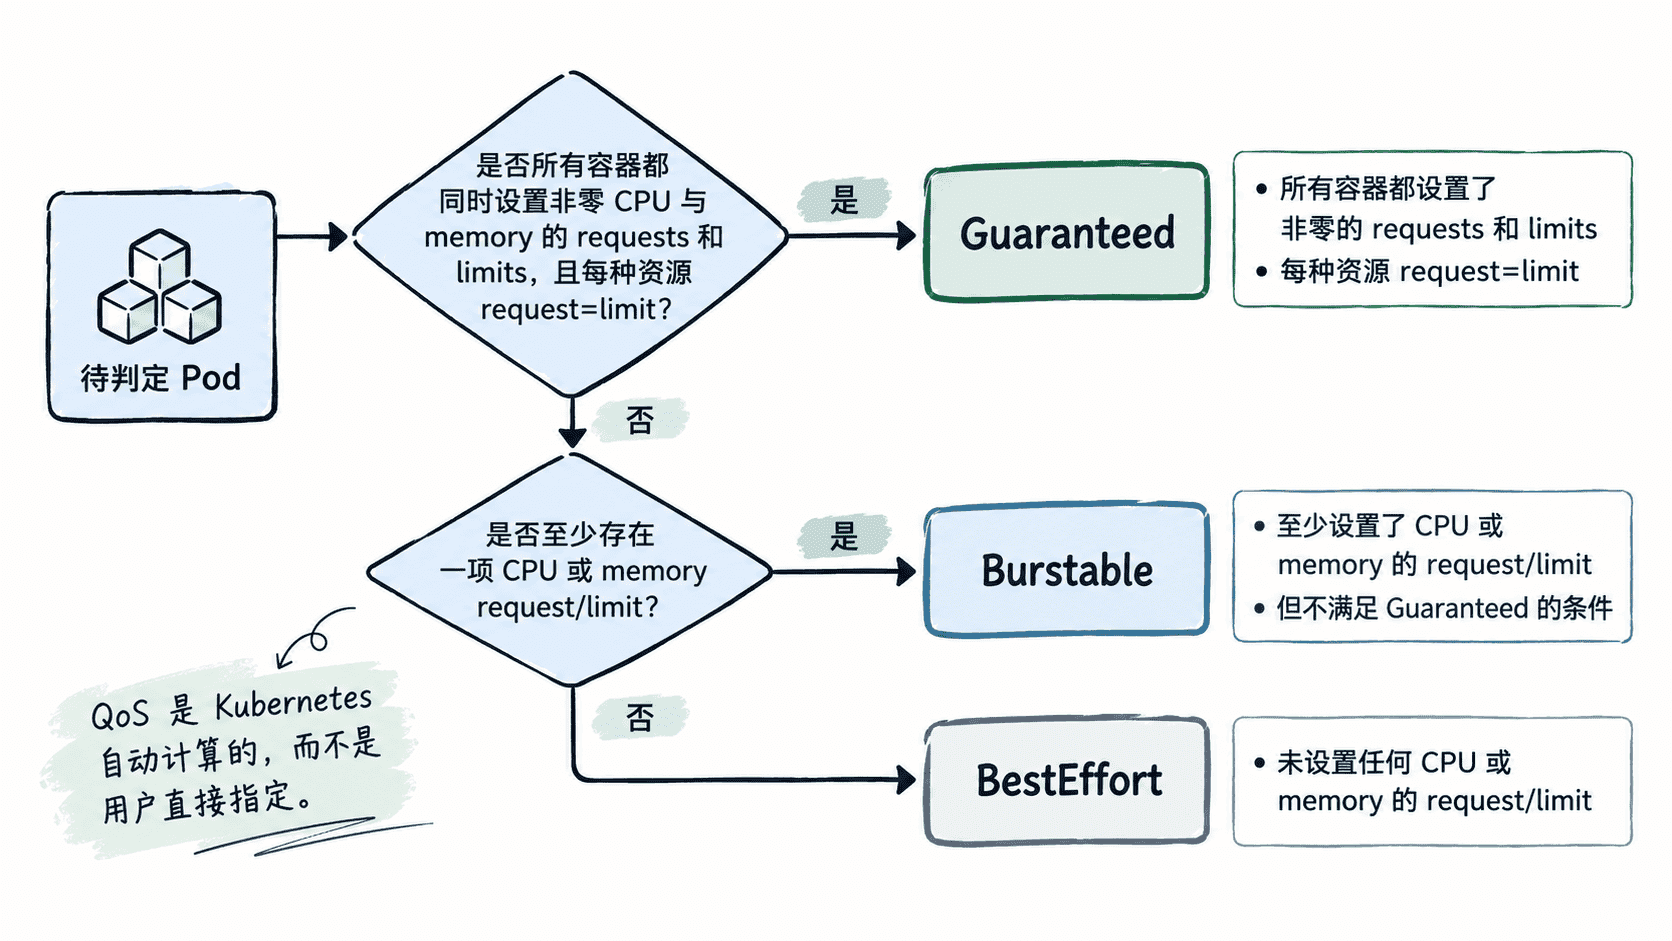
用四个 Pod 验证分类
下面用一个多文档 YAML 覆盖三种传统分类,并增加一个 Pod-level resources 示例。第四个 Pod 需要 Kubernetes v1.34+,且集群没有关闭 PodLevelResources。
apiVersion: v1
kind: Pod
metadata:
  name: qos-guaranteed
spec:
  containers:
    - name: app
      image: nginx:1.27
      resources:
        requests:
          cpu: 100m
          memory: 64Mi
        limits:
          cpu: 100m
          memory: 64Mi
---
apiVersion: v1
kind: Pod
metadata:
  name: qos-burstable
spec:
  containers:
    - name: app
      image: nginx:1.27
      resources:
        requests:
          cpu: 50m
          memory: 32Mi
---
apiVersion: v1
kind: Pod
metadata:
  name: qos-besteffort
spec:
  containers:
    - name: app
      image: nginx:1.27
---
apiVersion: v1
kind: Pod
metadata:
  name: qos-pod-level-guaranteed
spec:
  resources:
    requests:
      cpu: 100m
      memory: 64Mi
    limits:
      cpu: 100m
      memory: 64Mi
  containers:
    - name: app
      image: nginx:1.27
将文件保存为 <PATH> 后执行。命令会等待四个 Pod 就绪,再逐个读取 status.qosClass;常规创建和等待提示被抑制,便于核对结果。
kubectl apply -f <PATH> >/dev/null
kubectl wait --for=condition=Ready --timeout=120s pod/qos-guaranteed pod/qos-burstable pod/qos-besteffort pod/qos-pod-level-guaranteed >/dev/null
for pod in qos-guaranteed qos-burstable qos-besteffort qos-pod-level-guaranteed; do
  qos=$(kubectl get pod "$pod" -o jsonpath='{.status.qosClass}')
  printf '%s %s\n' "$pod" "$qos"
done
预期输出:
qos-guaranteed Guaranteed
qos-burstable Burstable
qos-besteffort BestEffort
qos-pod-level-guaranteed Guaranteed
若第四个对象因 spec.resources 不被支持而创建失败,应先确认服务端版本以及 PodLevelResources feature gate;前三个对象仍可单独用于验证传统容器级规则。
最容易判错的边界
同时设置 requests 和 limits 并不自动等于 Guaranteed。例如 CPU request 为 100m、limit 为 500m,即使内存 request 与 limit 相等,仍不满足 Guaranteed。多个容器时也必须检查所有容器,不能只比较资源总量。
启用 Pod-level resources 后,也不能再把“QoS 只看容器级 CPU、内存”当作完整规则。只要 spec.resources 中出现 Pod 级 CPU 或内存 request、limit,它就进入 QoS 判断;Pod-level request 与 limit 不满足 Guaranteed 条件时,Pod 会在存在这些 CPU 或内存约束的前提下归为 Burstable。
另一个常见误区是把 QoS 当成调度优先级。QoS 与 Pod Priority 是不同机制:Priority 会影响调度与抢占,而 QoS 主要反映 CPU、内存资源约束关系。高 Priority 的 Pod 可以是 Burstable,低 Priority 的 Pod 也可以是 Guaranteed。
QoS 对资源竞争意味着什么
QoS 能帮助估计节点资源压力下的风险,但不能简单记成固定的“BestEffort → Burstable → Guaranteed”驱逐顺序。kubelet 的节点压力驱逐会依次考虑 Pod 是否使用超过 request、Pod Priority,以及使用量相对 request 的程度;QoSClass 本身不是唯一排序键。
因此,设计资源规格时应先让 requests 表达正常运行所需的资源基线,再根据峰值与保护目标决定 limits。Guaranteed 的价值是约束最明确,BestEffort 则没有 CPU、内存 request 作为保障基线;不要为了获得某个 QoS 名称而机械地把 request 与 limit 填成同一个数。