
流媒体与实时通信 / 系统课时
分片加密和 DRM 应如何选型
分片加密和 DRM 应如何选型
这篇解决一个常见误区:HTTPS、HLS 分片加密和 DRM 都能“防盗播”,但保护的对象并不相同。读完后,你可以按内容价值、终端范围、密钥风险和许可证成本,选出合适的保护层级。
学习目标
- 区分 HTTPS、HLS 分片加密与 DRM 的保护边界
- 能根据直播或点播场景设计密钥分发与播放链路
- 用终端兼容性、内容价值和运维成本判断是否值得上 DRM
先看三种方案各自保护什么
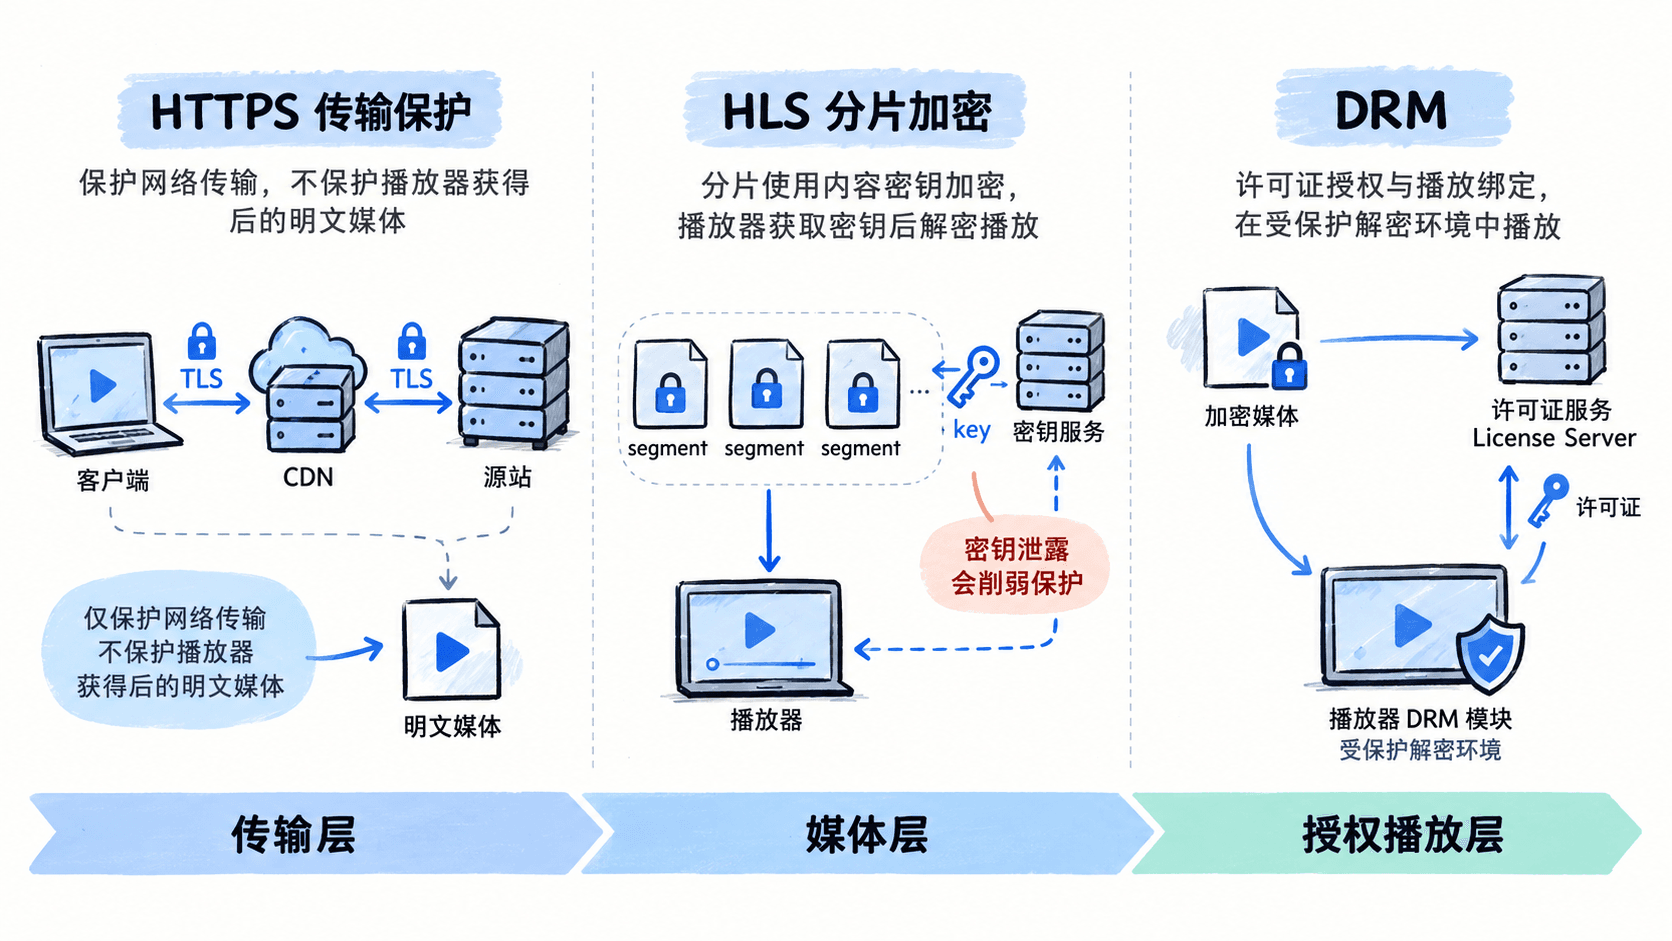
HTTPS 保护的是传输链路:客户端与 CDN、源站或鉴权服务之间的数据在网络中通常以 TLS 加密传输。它解决的是窃听、篡改和中间人攻击风险,但浏览器或播放器拿到媒体数据后,数据本身已经可以被正常播放程序读取。
HLS 分片加密通常把媒体切成多个 segment,再对分片内容加密。以 AES-128 为例,播放器需要获得密钥才能解密分片。这样即使攻击者直接抓到 .ts 或 .m4s 文件,也不能仅凭文件本身还原媒体内容,但只要密钥获取接口被拿到,保护强度就会明显下降。
DRM 的保护范围更深:媒体通常以兼容的加密格式封装,播放器通过受控的 DRM 模块申请许可证,再由受保护的解密与播放环境完成解密。它重点解决的是**“合法用户可以播放,但不希望应用层轻易拿到可复用的明文媒体数据”**这一问题。
HLS 分片加密适合什么场景
如果目标是降低 CDN 链路上媒体文件被直接拿走的风险,HLS 分片加密通常已经足够。典型做法是:播放器先获取播放清单,再根据授权结果访问密钥服务,随后下载加密分片并在本地完成解密。
一个实际项目可以把“媒体密钥”和“业务授权”拆开。用户登录后,播放接口先检查账号是否拥有频道或内容权限;通过后返回短时效的密钥访问地址。密钥接口再验证签名、用户身份和过期时间,而不是把 AES 密钥永久写进播放列表。
例如,一个付费直播频道可以设置 10 分钟有效的播放授权令牌。用户每次换设备或令牌过期,都重新进行授权。即使有人复制了某一次密钥请求,攻击窗口也被限制在令牌有效期内。
常见错误是把 EXT-X-KEY 中的密钥 URI 当成永久公开资源。这样做等于给加密媒体配了一把长期有效的钥匙,攻击者拿到一次地址后即可反复解密同一批内容。
DRM 什么时候才值得上
当内容价值高、盗录损失大,或者业务方明确要求“必须使用受保护播放环境”时,才值得承担 DRM 的复杂度。典型场景包括高价值赛事、电影、付费课程和严格版权发行内容。
DRM 通常意味着三件事情同时存在:加密媒体、许可证服务、客户端 DRM 能力。主流浏览器和设备生态对 DRM 的支持并不完全相同,因此上线前必须先列终端矩阵,而不是只在开发机上验证一个浏览器。
可以先做一张兼容性表:桌面 Chrome/Edge、Safari、iOS、Android、智能电视和机顶盒分别检查浏览器或原生播放器是否支持目标 DRM、对应媒体封装以及许可证请求方式。若业务覆盖的是网页直播,通常还要把“浏览器支持”和“目标操作系统支持”分开验证。
成本也不只来自许可证服务。工程上还要维护密钥轮换、许可证策略、设备限制、并发控制、错误码监控和多终端测试。内容价值只有每月几千元,而 DRM 运维和服务成本已经达到相近数量级时,通常不划算。
用一个真实决策表选方案
下面用“普通企业直播、会员付费直播、高价值版权直播”三个档位做判断。这里的价格不是固定报价,而是用于估算工程复杂度的量级示例。
| 场景 | HTTPS | HLS 分片加密 | DRM | 主要原因 |
|---|---|---|---|---|
| 内部培训直播 | 必须 | 可选 | 通常不需要 | 重点防传输窃听,账号权限已是主要门槛 |
| 会员付费直播 | 必须 | 推荐 | 视终端和版权要求决定 | 需要降低分片被直接复用的风险 |
| 高价值赛事版权 | 必须 | 通常需要 | 推荐 | 需要更强的播放授权与受保护解密能力 |
判断时可以按四个问题快速筛选:第一,媒体文件被直接复制后是否会造成明显商业损失;第二,是否需要限制设备、地区、并发或许可证生命周期;第三,目标终端是否都能稳定支持所需 DRM;第四,团队是否能维护许可证、密钥和多端兼容。
只要前三项都很高,DRM 通常才有经济价值。若只是希望 CDN 上的 .m3u8 和分片不能被简单下载,先把 HTTPS、鉴权和 HLS 加密做好,往往更简单。
密钥分发应该怎样设计
无论是否使用 DRM,都不要把长期有效的内容密钥直接暴露在前端代码中。更合理的结构是让业务授权先决定“这个用户能否拿到播放所需的凭据”,再让独立的密钥或许可证服务决定“这个凭据现在能否使用”。
一个可执行的流程可以设置为:用户登录后请求播放地址;业务服务校验订阅和频道权限;通过后签发短期播放令牌;播放器携令牌访问密钥服务或许可证服务;服务校验令牌、设备与策略后返回相应密钥材料或许可证;播放器最后才开始解密媒体。
密钥轮换也要与媒体打包策略一致。不要为了“安全”把直播流切成极短周期却没有性能预算;例如原本 6 秒一个分片,若把密钥轮换设计成每 10 秒一次,就需要额外处理播放器缓存、并发密钥请求和边缘缓存命中率。工程上应先明确轮换周期、授权有效期和故障回退策略,再选具体参数。
最终选型不要把三种技术看成互斥选项。HTTPS 负责安全传输,HLS 分片加密负责媒体文件层保护,DRM 负责受控授权播放;高价值直播往往是三者叠加,而不是三选一。