
流媒体与实时通信 / 系统课时
播放 URL 签名如何限制盗链
播放 URL 签名如何限制盗链
本节解决“公开播放地址被复制后长期传播”的问题:用带有效期的签名 URL 控制播放入口和媒体请求,并让播放列表、分片授权与缓存策略保持一致。
学习目标
- 能设计包含路径、过期时间和签名的播放 URL,并理解签名校验顺序
- 能判断 HLS/DASH 中播放列表与媒体分片是否需要独立授权
- 能计算短期凭证对 CDN 缓存命中率、带宽风险和用户体验的影响
先把盗链风险量化
普通公开 URL 的问题不是“别人知道地址”这么简单,而是地址一旦进入群聊、网页、抓取脚本或第三方播放器,就可以被持续复用。假设一个直播频道平均输出 8 Mbps,未经授权的复制流量达到 2000 路,额外出口带宽约为 Mbps,即 16 Gbps。
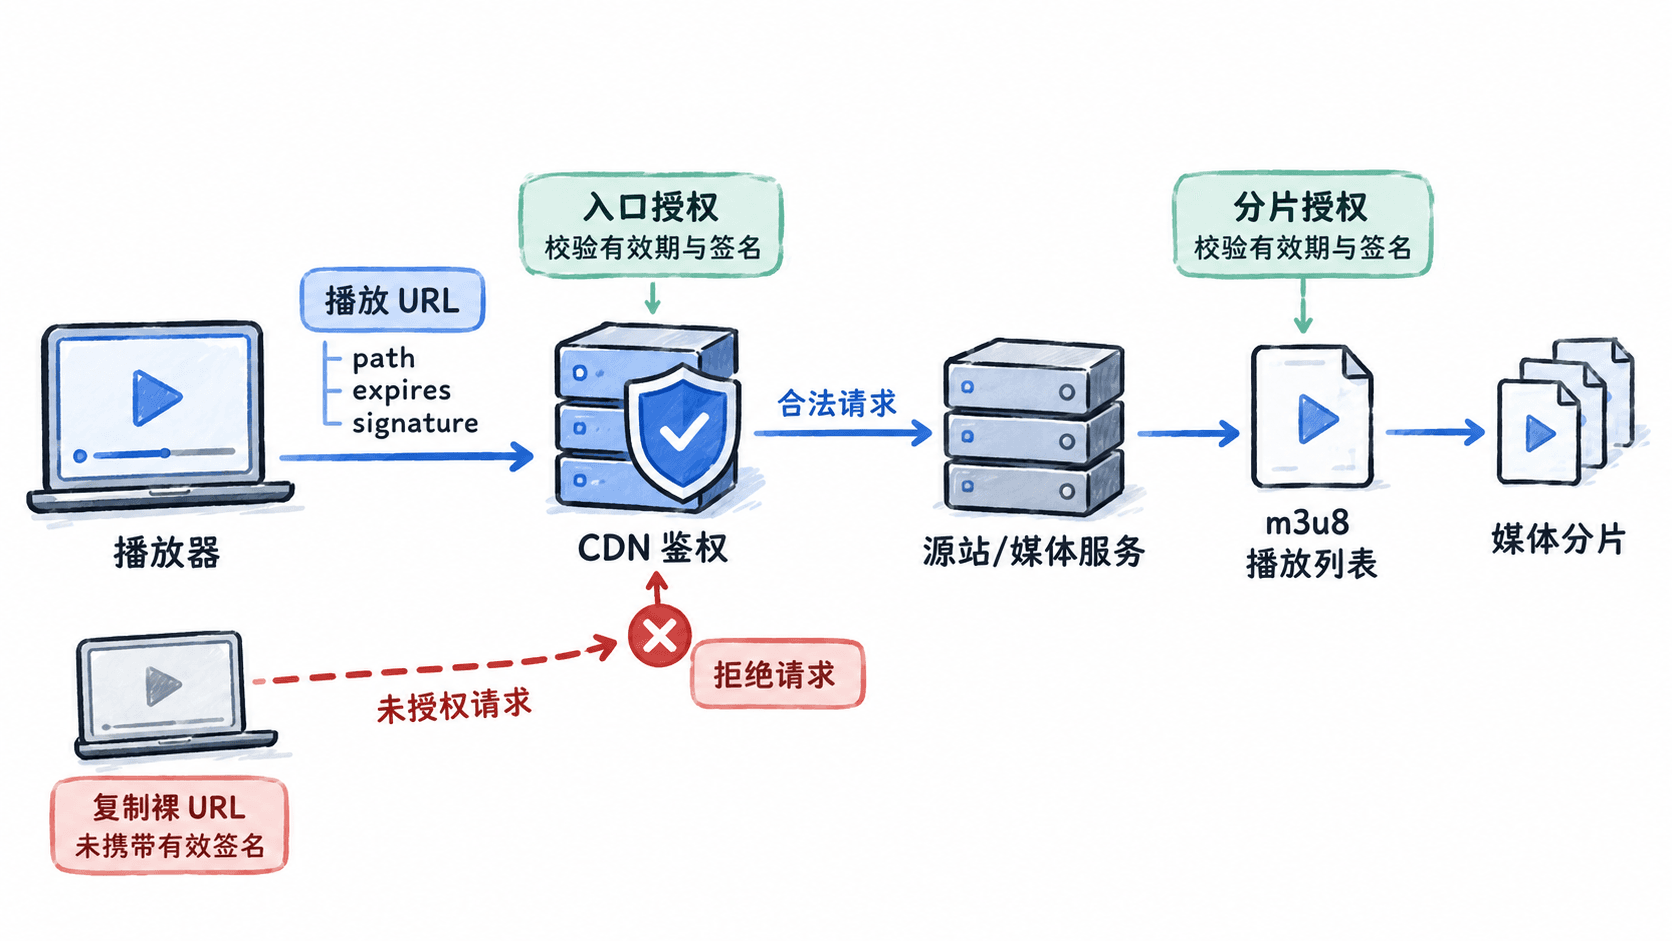
签名 URL 的控制点通常放在 CDN 或播放网关:请求必须同时满足“路径正确、凭证未过期、签名匹配”等条件,否则在进入源站前直接拒绝。签名不能替代登录鉴权,它解决的是这个具体播放资源在这段时间内是否允许被访问。
签名 URL 应该签什么
最小方案可以签资源路径和过期时间。典型形式如下:https://cdn.example.com/live/room123/playlist.m3u8?expires=1761436800&signature=...。服务端生成签名时使用只保存在服务端或 CDN 鉴权节点的密钥,客户端只拿到结果,不应拿到签名密钥。
签名输入至少要覆盖资源路径和过期时间。将路径直接纳入签名,可以防止把一个频道的合法签名复制到另一个频道;把过期时间纳入签名,则可以防止攻击者把时间参数改成更晚的值。
下面用 Node.js 内置 crypto 演示 HMAC-SHA256 签名与校验。示例中的时间戳是固定值,实际项目应替换为当前 Unix 时间戳。
const crypto = require('node:crypto');

const secret = 'demo-secret';
const path = '/live/room123/playlist.m3u8';
const expires = '1761436800';

function sign(pathname, exp, key) {
  const message = `${pathname}\n${exp}`;
  return crypto.createHmac('sha256', key)
    .update(message)
    .digest('base64url');
}

function verify(pathname, exp, signature, key, now) {
  if (!/^\d+$/.test(exp) || Number(exp) < now) return false;
  const expected = sign(pathname, exp, key);
  const a = Buffer.from(signature);
  const b = Buffer.from(expected);
  return a.length === b.length && crypto.timingSafeEqual(a, b);
}

const signature = sign(path, expires, secret);
const valid = verify(path, expires, signature, secret, 1761436700);

console.log(signature);
console.log(`valid=${valid}`);
预期输出
CGMuO1yLMh0ClTweV4h-hhhl6WPPDEoG55Oa4otpVHg
valid=true
生产实现还要检查请求方法、资源类型、租户或频道标识等业务约束。不要只把完整 URL 字符串做简单 MD5,也不要用客户端可见的固定密钥计算签名;这两种做法都无法形成可靠的服务端控制边界。
播放列表和分片要保持授权一致
HLS 场景最容易出现一个设计漏洞:playlist.m3u8 需要签名,但播放器根据列表继续请求 .ts 或 .m4s 分片时没有继续带授权。结果就是“入口看起来受保护,实际媒体文件仍然公开”。
常见做法有两类。第一类是让播放列表中的分片 URL 也带上短期凭证;第二类是使用 CDN 或网关识别同一授权上下文,对列表和分片统一检查。无论选择哪一种,必须保证凭证覆盖实际媒体资源路径,而不是只保护最初的播放列表。
例如一个 6 秒分片、30 分钟直播窗口可能产生约 300 个分片。若只签名列表而不保护分片,攻击者拿到任意一个分片地址后,就可能反复下载这个对象。对于录播点播,还应考虑 MPD、子清单、字幕和缩略图是否属于同一受保护资源域,而不是只检查主文件。
有效期怎么定
有效期应与播放器的访问节奏匹配。过长会扩大盗链窗口,过短则增加重新签发和缓存变化。可以先按资源类型设一个可验证的基线:直播播放入口常从 1~5 分钟开始评估,点播下载或高价值内容可进一步缩短;实际值必须结合播放器行为、刷新方式和 CDN 能力压测确认。
例如将有效期设为 60 秒,盗链者拿到 URL 后理论上最多拥有约 60 秒的直接请求窗口;若播放器每 30 秒刷新一次凭证,可以保持连续播放。但必须考虑请求延迟和时钟偏差,因此校验端不要把时间比较写成“只要大于当前时间 1 秒就接受”。实际系统通常保留少量时钟容差,并统一使用服务端时间源。
更稳妥的策略是把“凭证有效期”和“播放会话生命周期”分开:凭证短期有效,播放器在合法会话内可以重新获取新的凭证。这样即使单个 URL 泄露,也不会自动获得数小时的持续访问权。
签名会影响 CDN 命中率
签名参数会直接影响 CDN 的缓存键,具体行为取决于 CDN 的缓存键配置。最简单的配置是把完整 Query String 都纳入缓存键:用户 A 和用户 B 即使请求同一个 playlist.m3u8,只要 expires 或 signature 不同,就可能变成不同缓存对象,命中率明显下降。
更适合大规模直播的做法是把授权校验和缓存对象拆开:让 CDN 使用稳定的媒体路径作为缓存对象,同时在边缘鉴权阶段校验签名,鉴权通过后继续读取同一个缓存对象。这样“身份凭证”不会被不必要地复制进缓存键。
假设同一个分片有 1000 个观众,内容对象完全相同。若缓存键包含每个人不同的签名参数,最坏情况下会出现接近 1000 个独立缓存变体;若缓存键只保留媒体路径,且边缘先完成签名校验,则 1000 个请求可以共同命中同一个对象。真正部署时,还要确认 CDN 是否支持忽略指定 Query String、边缘函数鉴权或独立鉴权配置。
因此排障时要同时看两类指标:一类是 403/鉴权失败率,另一类是 CDN Cache Hit Ratio、回源带宽和对象变体数量。只看到 403 降低并不代表方案正确;如果签名设计让命中率从 95% 掉到 40%,源站与出口带宽压力反而可能明显上升。