
流媒体与实时通信 / 系统课时
推流令牌如何约束发布者身份
推流令牌如何约束发布者身份
推流令牌不是简单的“登录密码”,而是一份绑定发布者、流名和时间窗口的授权凭证。本篇给出一套可落地的令牌字段、签名方式和接入校验规则,并处理过期、泄露与重复发布场景。
学习目标
- 能设计绑定主播身份与具体流名的推流令牌
- 能按顺序执行签名、时间窗和重复发布校验
- 能为泄露与重放风险选择可执行的处置策略
令牌应该绑定什么
直播接入层至少需要把令牌绑定到“谁可以推”和“推哪一路”。推荐把主体、流名、签发时间和过期时间纳入签名输入,防止攻击者拿到一个有效令牌后改成其他流名继续使用。
| 字段 | 示例值 | 作用 |
|---|---|---|
sub |
user_1024 |
发布者主体 ID |
stream |
room_8_main |
允许发布的流名 |
iat |
1761393000 |
签发时间,Unix 秒 |
exp |
1761393900 |
过期时间,Unix 秒 |
jti |
6f2c... |
凭证唯一 ID,便于撤销或审计 |
sig |
HMAC-SHA-256 | 对前述字段的完整性保护 |
例如把有效期控制在 15 分钟,iat=10:00:00 时可设置 exp=10:15:00。令牌只允许发布 room_8_main,服务端应拒绝携带同一令牌发布 room_9_main 的请求。
接入时怎么校验
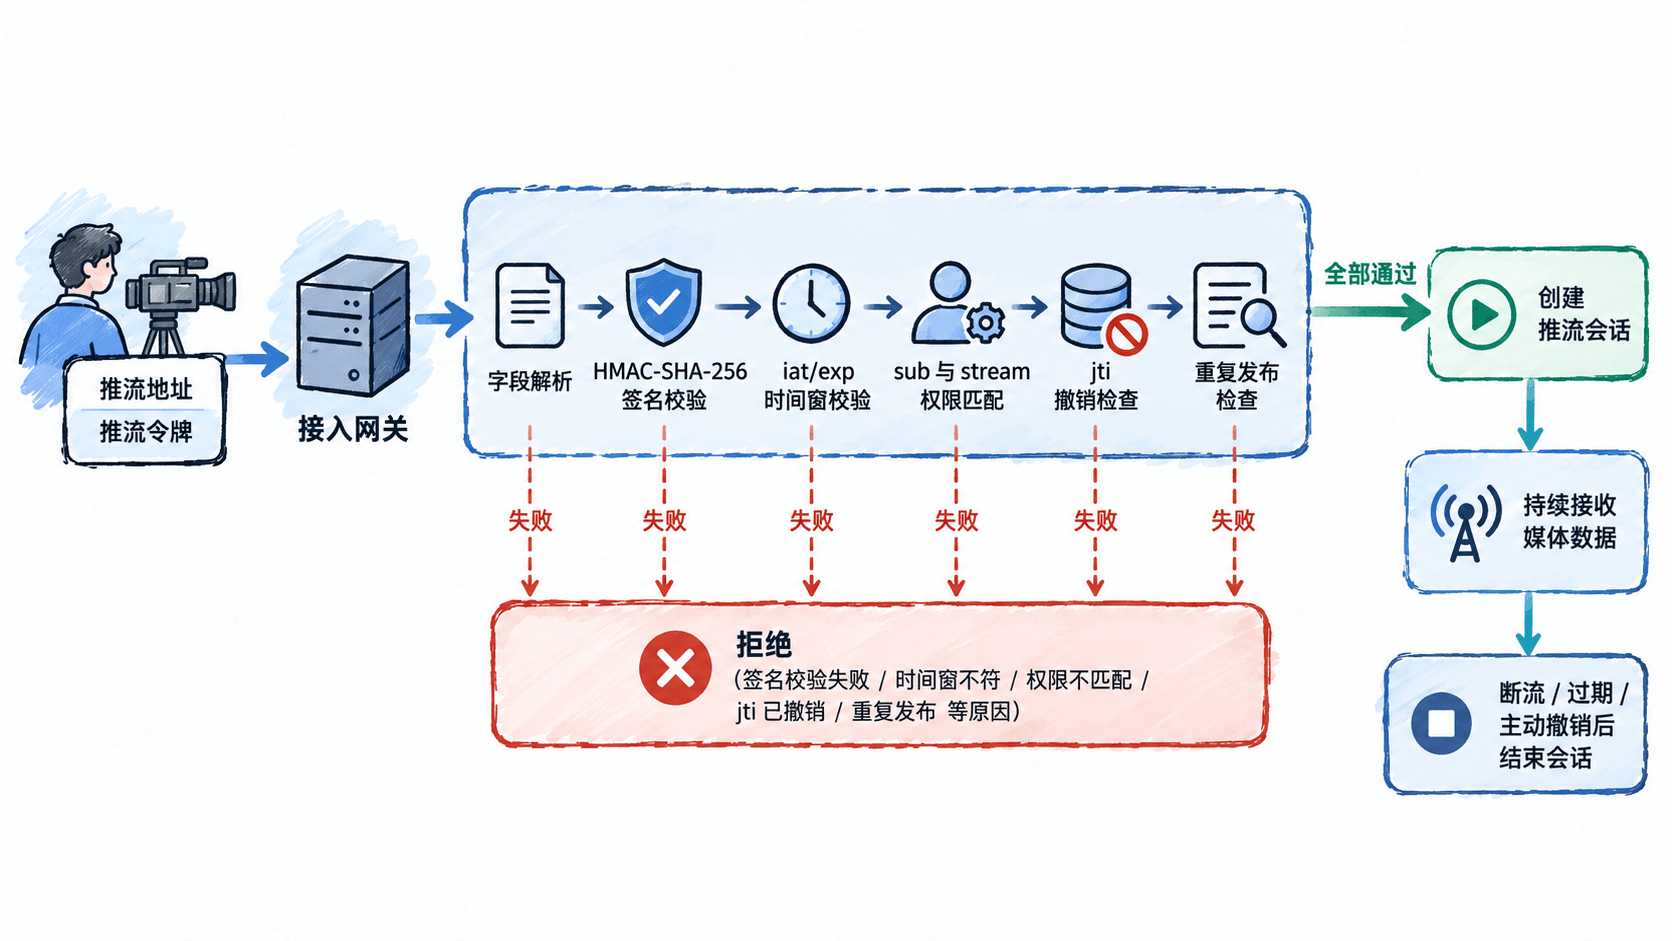
推流请求到达接入节点后,不要只判断“签名正确”。推荐按下面顺序处理,越早能拒绝的条件越先检查,以减少无效连接占用转码或媒体资源。
- 解析令牌并验证字段格式,缺少
sub、stream、iat或exp直接拒绝。 - 使用服务端密钥校验
sig,签名比较必须使用恒时比较;签名失败返回未授权结果。 - 检查当前时间是否位于有效窗口。可允许约 30 秒时钟偏差,但不应把过期令牌重新延长成新的长期凭证。
- 从鉴权系统读取发布者权限,确认
sub当前仍有“发布”权限,并且请求流名与令牌中的stream完全一致。 - 检查
jti是否已撤销,以及同一sub + stream是否已经存在活动推流会话。 - 全部通过后才创建发布会话,并把令牌身份映射到连接上下文;后续媒体包不要再次信任客户端自行提交的用户 ID。
令牌有效不等于会话永久有效
最容易出错的设计,是“推流开始时验证一次,之后永远相信这条连接”。应把令牌授权窗口和已建立会话的生存规则分开定义。
一个实用策略是:令牌有效期 15 分钟,但已建立的推流会话可以继续运行,只要连接持续活跃且没有被撤销。这样能避免主播每 15 分钟重新连接,同时又能保留紧急封禁能力。
当账号被封禁、主播权限被撤销或运营主动下线某个流时,接入层应能根据 sub、stream 或 jti 找到活动会话并立即结束,而不是等待原令牌自然过期。对于单主播单流场景,可以明确采用“新连接踢旧连接”;对于需要主备推流的业务,则应把并发数设为可配置,例如允许同一 sub + stream 最多 2 个会话并指定主备角色。
泄露、重放与重复发布怎么处理
令牌一旦泄露,签名正确并不意味着请求可信。最基本的止损方式是缩短有效期、限制流名范围,并让 jti 可撤销。对于高价值直播,还可以把令牌绑定到额外的接入条件,例如短时 IP 风险检查或一次性换取会话令牌。
常见错误与修正可以直接按下表执行:
| 错误做法 | 修正方式 |
|---|---|
| 一个长期固定令牌全年有效 | 改为短时令牌,例如 15 分钟 |
| 令牌只绑定用户,不绑定流名 | 加入 stream 并签名 |
只验证签名,不检查 exp |
每次建连都校验时间窗 |
| 客户端自己提交主播 ID 并以此授权 | 以服务端验证后的 sub 为准 |
| 新连接直接与旧连接并存 | 明确定义单流并发策略,并在接入层执行 |
| 发现泄露只能等过期 | 使用 jti 做撤销和活动会话处置 |
实际排障时,至少记录 sub、stream、jti、拒绝原因和接入时间,但不要把完整令牌写入普通业务日志。这样既能追踪“谁在什么时候尝试发布哪一路流”,又不会因为日志泄露再次暴露有效凭证。