
流媒体与实时通信 / 系统课时
多租户如何隔离流权限和资源
多租户如何隔离流权限和资源
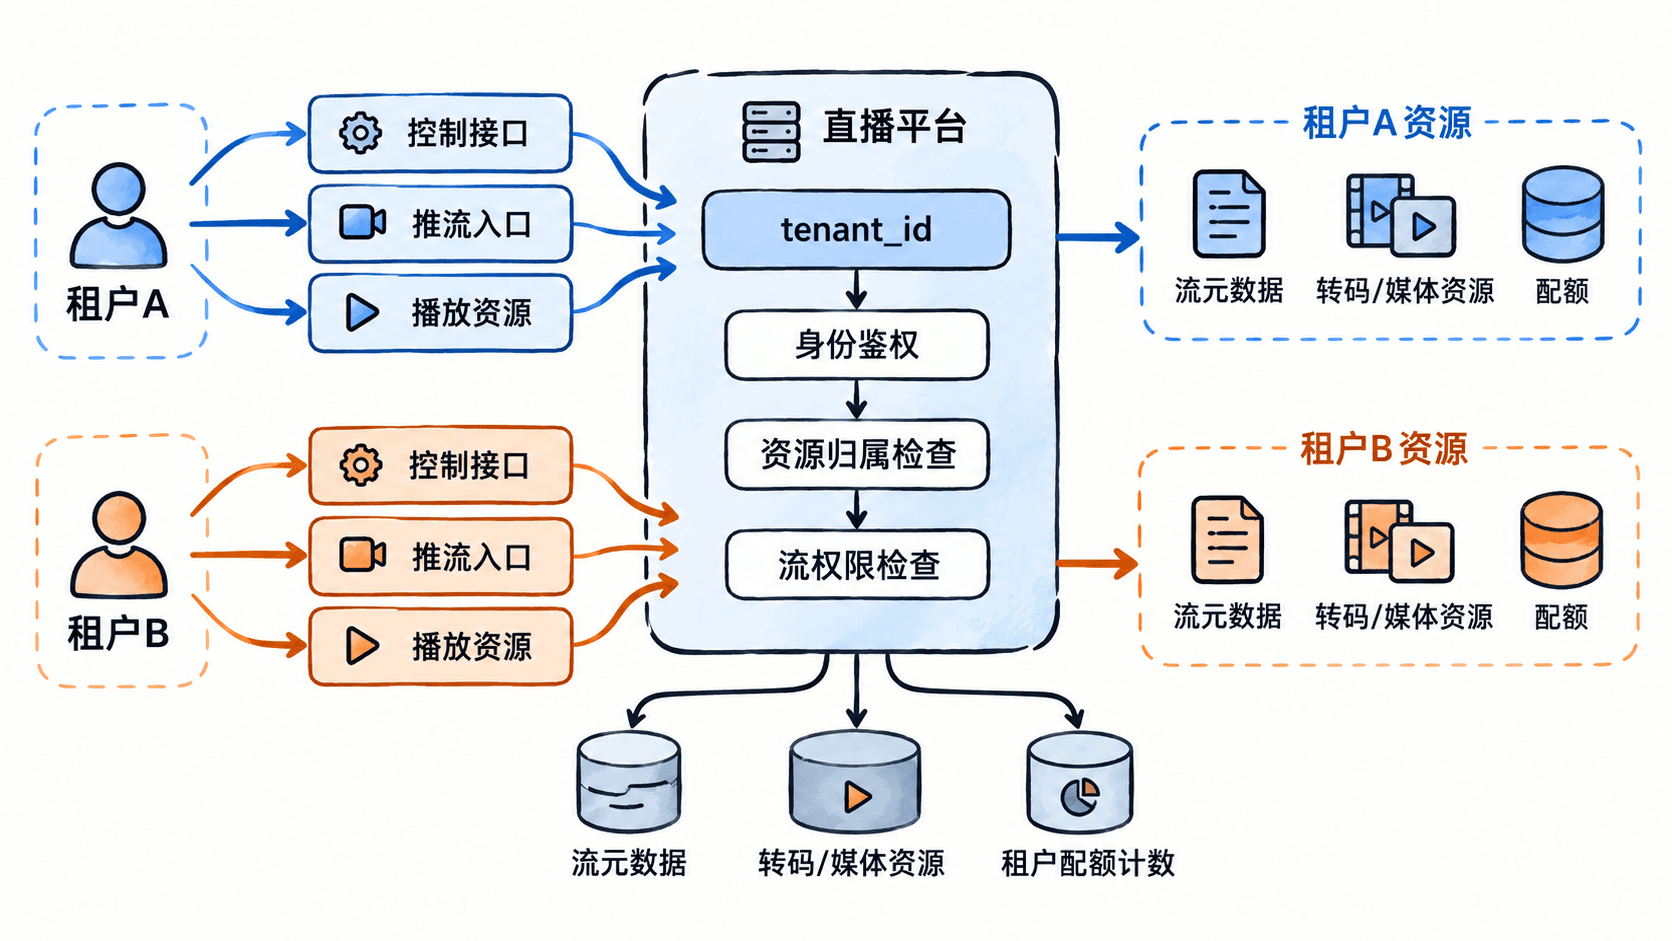
本篇解决直播平台中“租户 A 不能看到租户 B 的流,也不能抢占对方资源”的问题。最终把租户标识贯穿控制面、推流入口和播放资源,并用权限检查与配额限制形成两层隔离。
学习目标
- 能为直播流设计带租户边界的命名空间和资源标识
- 能区分控制接口、推流入口、播放地址三类权限
- 能用数据库行级安全和配额规则阻断典型跨租户风险
先把租户边界放进资源模型
直播流不要只用一个容易冲突的 streamKey 作为全局身份。推荐把租户、空间、流三层拆开,例如租户 tenant_a 下有应用 sports,应用中有流 match_001,内部唯一键可表达为 tenant_a/sports/match_001。
同时,租户标识不能只存在于前端请求参数。服务端应从已验证的身份凭据得到 tenant_id,再检查当前用户是否属于该租户。前端传入的 tenant_id=tenant_b 只能作为普通输入,不能直接决定授权结果。
| 资源 | 示例 | 必须校验的边界 |
|---|---|---|
| 控制接口 | 创建、停用、查询流 | 用户身份 + tenant_id + 操作权限 |
| 推流入口 | tenant_a/sports/match_001 |
推流凭证 + 租户归属 + 流状态 |
| 播放资源 | HLS/DASH 的播放路径 | 播放令牌 + 租户归属 + 资源有效期 |
| 资源配额 | 并发流、带宽、存储 | 租户当前用量 + 租户上限 |
三类权限不要混成一个开关
控制接口权限解决“谁可以管理流”。例如运营用户可以创建和停用流,但不能因为拥有管理权限就自动获得所有播放地址。一个常见的最小权限划分是 stream:read、stream:write、stream:publish、stream:play 四类能力。
推流权限解决“谁可以把媒体送进来”。推流凭证应绑定租户、应用和具体流,最好再带过期时间。停止或轮换推流密钥后,旧凭证必须立即失效,不能继续推入同一流。
播放权限解决“谁可以读取媒体”。播放地址不要长期暴露固定密钥。更适合使用短时播放令牌,例如有效期 5 分钟,并在服务端验证令牌中的租户、流标识和到期时间。
典型错误是只做 URL 路由保护,例如判断路径是否以 /hls/tenant_a/ 开头,却不验证令牌归属。这样攻击者仍可能拿到另一租户的合法播放令牌后直接读取资源。正确做法是同时校验“令牌属于谁”和“令牌要访问什么”。
用数据库保证租户行不能串读
直播流元数据通常包含 tenant_id。除了在应用代码中写 WHERE tenant_id = ...,还可以在 PostgreSQL 使用行级安全(RLS)作为第二道边界。这样即使某段查询漏写租户过滤条件,数据库仍可拒绝越界读取。
下面是一个可执行的最小示例,使用事务内设置的会话变量表示当前租户,并通过 RLS 限制读取范围。
CREATE TABLE live_streams (
    id bigint GENERATED ALWAYS AS IDENTITY PRIMARY KEY,
    tenant_id text NOT NULL,
    stream_key text NOT NULL,
    status text NOT NULL CHECK (status IN ('idle', 'live', 'disabled')),
    UNIQUE (tenant_id, stream_key)
);

ALTER TABLE live_streams ENABLE ROW LEVEL SECURITY;

CREATE POLICY live_streams_tenant_isolation
ON live_streams
USING (tenant_id = current_setting('app.tenant_id', true));

INSERT INTO live_streams (tenant_id, stream_key, status)
VALUES ('tenant_a', 'match_001', 'live'),
       ('tenant_b', 'match_001', 'live');

BEGIN;
SET LOCAL app.tenant_id = 'tenant_a';
SELECT tenant_id, stream_key, status
FROM live_streams
ORDER BY tenant_id, stream_key;
ROLLBACK;
预期结果
 tenant_id | stream_key | status
-----------+------------+-------
 tenant_a  | match_001  | live
(1 row)
这里即使查询本身没有写 WHERE tenant_id = 'tenant_a',RLS 仍只允许当前租户看到自己的行。生产环境还应使用专用数据库角色控制表权限,并避免让业务连接角色拥有绕过 RLS 的权限。
配额要和权限一起做
权限回答“能不能用”,配额回答“最多能用多少”。例如给租户 A 设置“同时推流 10 路、同时转码 6 路、存储 500 GB”,创建或启动新流时先执行原子计数,再决定是否分配资源。
一个简单的并发流检查可以按这个规则计算:当前租户已有 9 路活跃流,上限为 10,则第 10 路可以启动;第 11 路必须拒绝。不要先检查再异步加计数,否则两个并发请求都可能读到 9,最终实际启动 11 路。
资源统计至少要按 tenant_id 维度记录。对于带宽、转码实例、录制存储等共享资源,应把“租户配额”与“平台总配额”分开:租户未超限不代表整个集群一定还有容量。
排查一次跨租户读取风险
当用户报告“能看到别人的流”时,按固定顺序检查最容易定位:
- 查看请求身份得到的
tenant_id,确认它不是直接采用客户端参数。 - 检查流资源记录中的
tenant_id与访问令牌中的租户是否一致。 - 检查控制接口、推流鉴权、播放鉴权是否分别执行授权,而不是只在登录时检查一次。
- 检查数据库查询是否启用了 RLS,测试数据库角色是否可能绕过 RLS。
- 检查 CDN、对象存储或媒体网关的缓存键是否包含租户和资源身份,避免把租户 A 的响应缓存给租户 B。
- 检查配额计数是否按租户原子更新,并验证并发启动时不会超卖资源。
验收时至少准备两个租户,各创建一个同名 match_001。租户 A 用自己的凭证访问应返回 A 的流;把访问令牌替换成租户 B 的凭证后,A 的资源必须得到拒绝,而不是返回“空结果但仍然可读取媒体”。这样才能确认检查覆盖了真实的数据和媒体边界。