
计算机网络 / 系统课时
完成小型办公网络设计
完成小型办公网络设计
本课将把子网、VLAN、路由、DHCP、无线与访问控制组合成一套可落地的小型办公网络方案。完成后,你将得到清晰的地址规划、设备连接关系、关键配置示例和验收清单,并能解释每项设计为何存在。
学习目标
- 根据部门、终端数量和安全边界划分 VLAN 与子网
- 设计网关、DHCP、无线接入和跨 VLAN 通信规则
- 使用配置与测试命令验证网络是否满足办公需求
明确最小需求
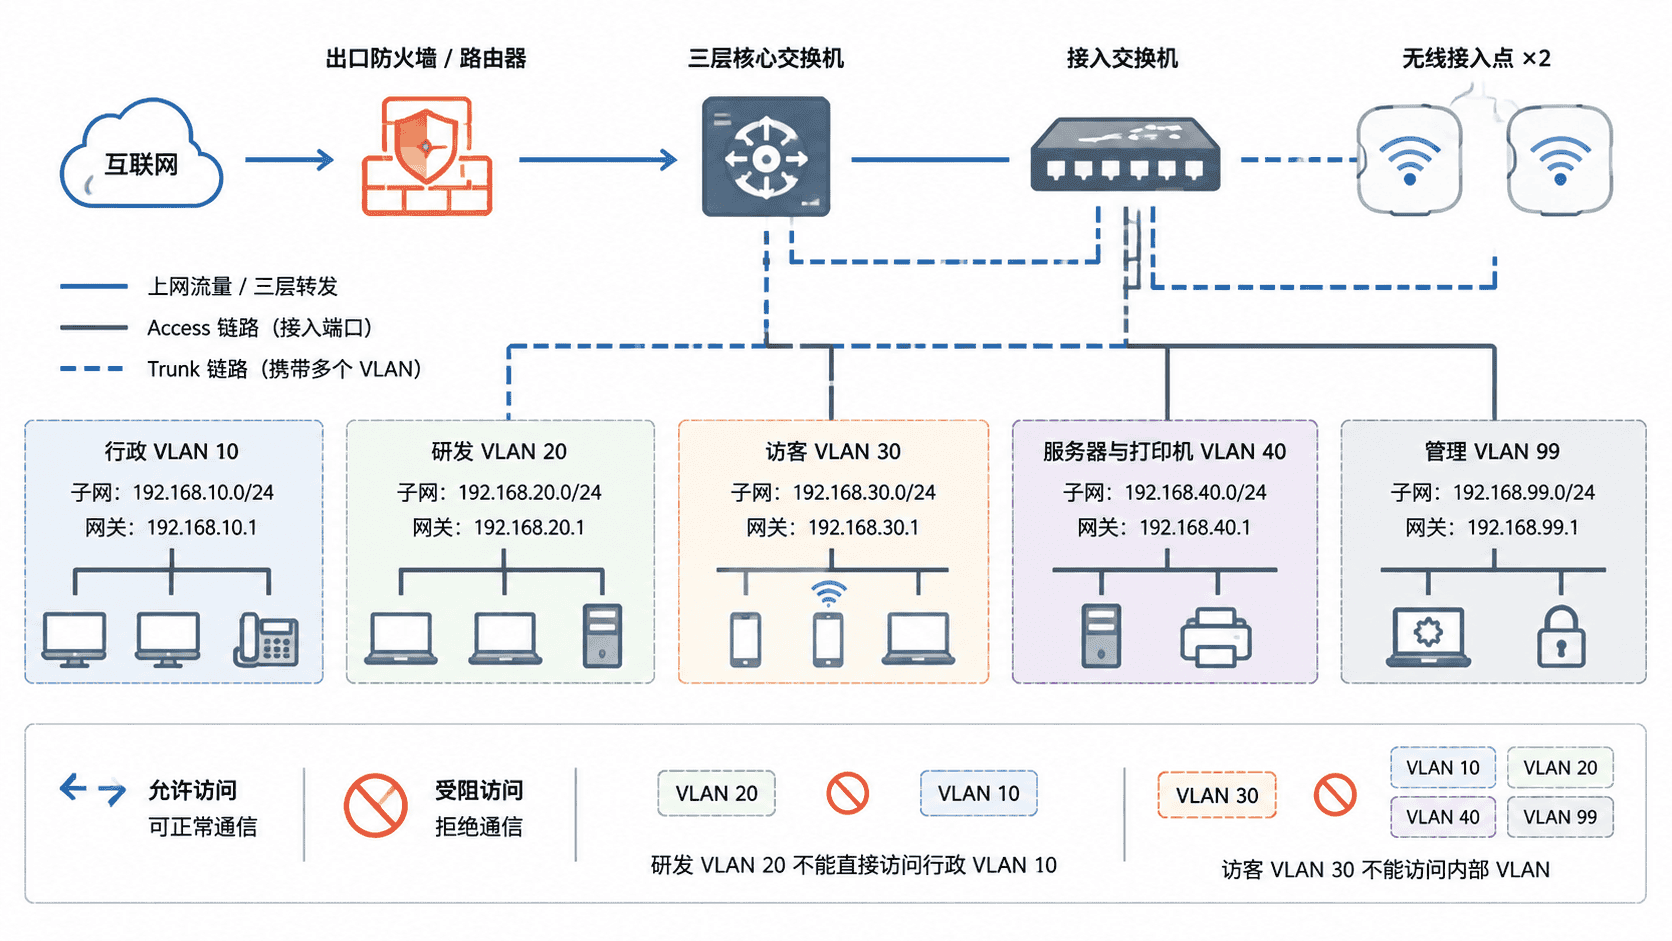
假设一家公司有 35 名员工,包含行政区、研发区、访客区和一个放置打印机、文件服务器的设备区。网络需要支持有线与无线接入,员工可以访问互联网和共享设备,访客只能访问互联网,研发终端不能直接访问行政终端。
为了避免把设计复杂化,本方案使用一台支持 VLAN 与三层转发的核心交换机、一台出口路由器或防火墙、两台无线接入点,以及若干接入交换机。所有终端通过 DHCP 自动获取地址,服务器和网络设备使用固定地址。
规划 VLAN 与地址
按安全边界而不是按物理房间划分 VLAN。不同 VLAN 使用不同子网,广播不会跨越 VLAN,跨 VLAN 流量必须经过三层网关,因此可以集中控制访问权限。
| 用途 | VLAN ID | 子网 | 网关 | 地址分配 |
|---|---|---|---|---|
| 行政办公 | 10 | 192.168.10.0/24 |
192.168.10.1 |
DHCP |
| 研发办公 | 20 | 192.168.20.0/24 |
192.168.20.1 |
DHCP |
| 访客无线 | 30 | 192.168.30.0/24 |
192.168.30.1 |
DHCP |
| 服务器与打印机 | 40 | 192.168.40.0/24 |
192.168.40.1 |
固定地址或保留地址 |
| 网络管理 | 99 | 192.168.99.0/24 |
192.168.99.1 |
固定地址 |
每个 /24 子网最多提供 254 个常规主机地址,明显大于当前需求,也为扩容留出空间。管理 VLAN 只用于交换机、无线接入点和防火墙的管理接口,不承载普通办公流量。
配置交换与三层网关
不同厂商命令略有差异,下面使用接近 Cisco IOS 的示例说明关键结构。该示例创建 VLAN、三层网关接口,并让核心交换机承担跨 VLAN 路由。实际部署前应根据设备型号调整命令。
configure terminal

vlan 10
 name ADMIN
vlan 20
 name DEV
vlan 30
 name GUEST
vlan 40
 name SERVICE
vlan 99
 name MANAGEMENT

interface vlan 10
 ip address 192.168.10.1 255.255.255.0
 no shutdown
interface vlan 20
 ip address 192.168.20.1 255.255.255.0
 no shutdown
interface vlan 30
 ip address 192.168.30.1 255.255.255.0
 no shutdown
interface vlan 40
 ip address 192.168.40.1 255.255.255.0
 no shutdown
interface vlan 99
 ip address 192.168.99.1 255.255.255.0
 no shutdown

ip routing
end
生效行为:核心交换机会把各 VLAN 的网关地址作为三层接口,并在允许的情况下转发跨 VLAN 流量。验证时应查看 VLAN 接口是否为 up 状态,并确认路由表中存在五个直连网段。
接入终端的端口应配置为 access 端口,上联核心交换机的端口应配置为 trunk,允许所需 VLAN 通过。无线接入点如果同时承载员工和访客 SSID,也应通过 trunk 连接,并把不同 SSID 分别映射到对应 VLAN。
配置 DHCP、无线与出口
DHCP 可以运行在核心交换机、防火墙或独立服务器上。每个地址池必须使用对应 VLAN 的网关,并设置可用的 DNS 服务器。网络设备、服务器和打印机使用固定地址时,应从动态地址池中排除,避免地址冲突。
ip dhcp excluded-address 192.168.10.1 192.168.10.20
ip dhcp excluded-address 192.168.20.1 192.168.20.20
ip dhcp excluded-address 192.168.30.1 192.168.30.20

ip dhcp pool ADMIN
 network 192.168.10.0 255.255.255.0
 default-router 192.168.10.1
 dns-server 1.1.1.1 8.8.8.8

ip dhcp pool DEV
 network 192.168.20.0 255.255.255.0
 default-router 192.168.20.1
 dns-server 1.1.1.1 8.8.8.8

ip dhcp pool GUEST
 network 192.168.30.0 255.255.255.0
 default-router 192.168.30.1
 dns-server 1.1.1.1 8.8.8.8
生效行为:终端接入对应 VLAN 后会获得同网段地址、默认网关和 DNS。若 DHCP 服务位于其他网段,还需要在 VLAN 网关接口上配置 DHCP Relay,并填写真实 DHCP 服务器地址。
无线侧至少创建员工和访客两个 SSID。员工 SSID 映射到 VLAN 10 或 VLAN 20,访客 SSID 映射到 VLAN 30;访客网络启用客户端隔离,避免访客终端彼此直接通信。出口防火墙为内部私有地址执行 NAT,并把默认路由指向运营商网关。
落实安全规则
安全策略采用“默认拒绝、按需放行”。行政和研发终端都可以访问服务器区中的打印机与文件服务,但研发 VLAN 不直接访问行政 VLAN;访客 VLAN 只能访问互联网,并禁止访问所有内部私有网段;管理 VLAN 只允许管理员终端访问。
可以把规则整理为以下顺序,确保更具体的允许规则位于通用拒绝规则之前:
- 允许行政 VLAN 访问服务器区所需端口。
- 允许研发 VLAN 访问服务器区所需端口。
- 拒绝研发 VLAN 访问行政 VLAN。
- 拒绝访客 VLAN 访问所有内部 VLAN。
- 允许访客 VLAN 访问互联网。
- 允许管理终端访问网络设备管理地址。
- 拒绝其他未明确授权的跨 VLAN 流量。
不要直接使用“允许任意到任意”来解决连通性问题。临时放宽规则可以用于定位故障,但验证完成后必须恢复最小权限策略。
验收网络设计
先在每个 VLAN 连接一台测试终端,确认地址、网关和 DNS 正确,再逐层验证本地通信、跨 VLAN 访问和互联网出口。Windows 可使用 ipconfig,Linux 或 macOS 可使用 ip addr 查看地址。
ipconfig
ping 192.168.10.1
ping 192.168.40.10
nslookup example.com
tracert 8.8.8.8
预期结果如下,实际网卡名称、延迟和跳数可能不同:
IPv4 Address: 192.168.10.<ID>
Default Gateway: 192.168.10.1
Reply from 192.168.10.1: bytes=32 time=<TIME> TTL=<ID>
Reply from 192.168.40.10: bytes=32 time=<TIME> TTL=<ID>
Name: example.com
Address: <PUBLIC_IP>
1  192.168.10.1
2  <UPSTREAM_GATEWAY>
验收不能只看“能否上网”。还要验证访客无法访问 192.168.10.0/24、192.168.20.0/24 和 192.168.40.0/24,研发终端无法主动连接行政终端,管理员能够进入管理 VLAN,普通员工无法访问网络设备管理页面。