
计算机网络 / 系统课时
正向代理与反向代理
正向代理与反向代理
访问同一个网站时,“代理”可能站在客户端一侧,也可能站在服务器一侧。本课将从服务对象、部署位置和访问路径三个角度区分两类代理,并用命令与配置示例验证它们的实际作用。
学习目标
- 说清正向代理和反向代理分别代表谁访问网络
- 根据访问路径判断代理部署在客户端侧还是服务端侧
- 理解两类代理在上网控制、安全防护和服务入口中的用途
代理的核心:替谁接收和转发
代理服务器不会凭空改变通信内容,它的核心工作是接收一方的请求,再代表这一方与另一端通信。判断代理类型时,不要只看使用了 Nginx、Squid 或其他软件,而要看谁主动配置代理、谁知道代理存在。
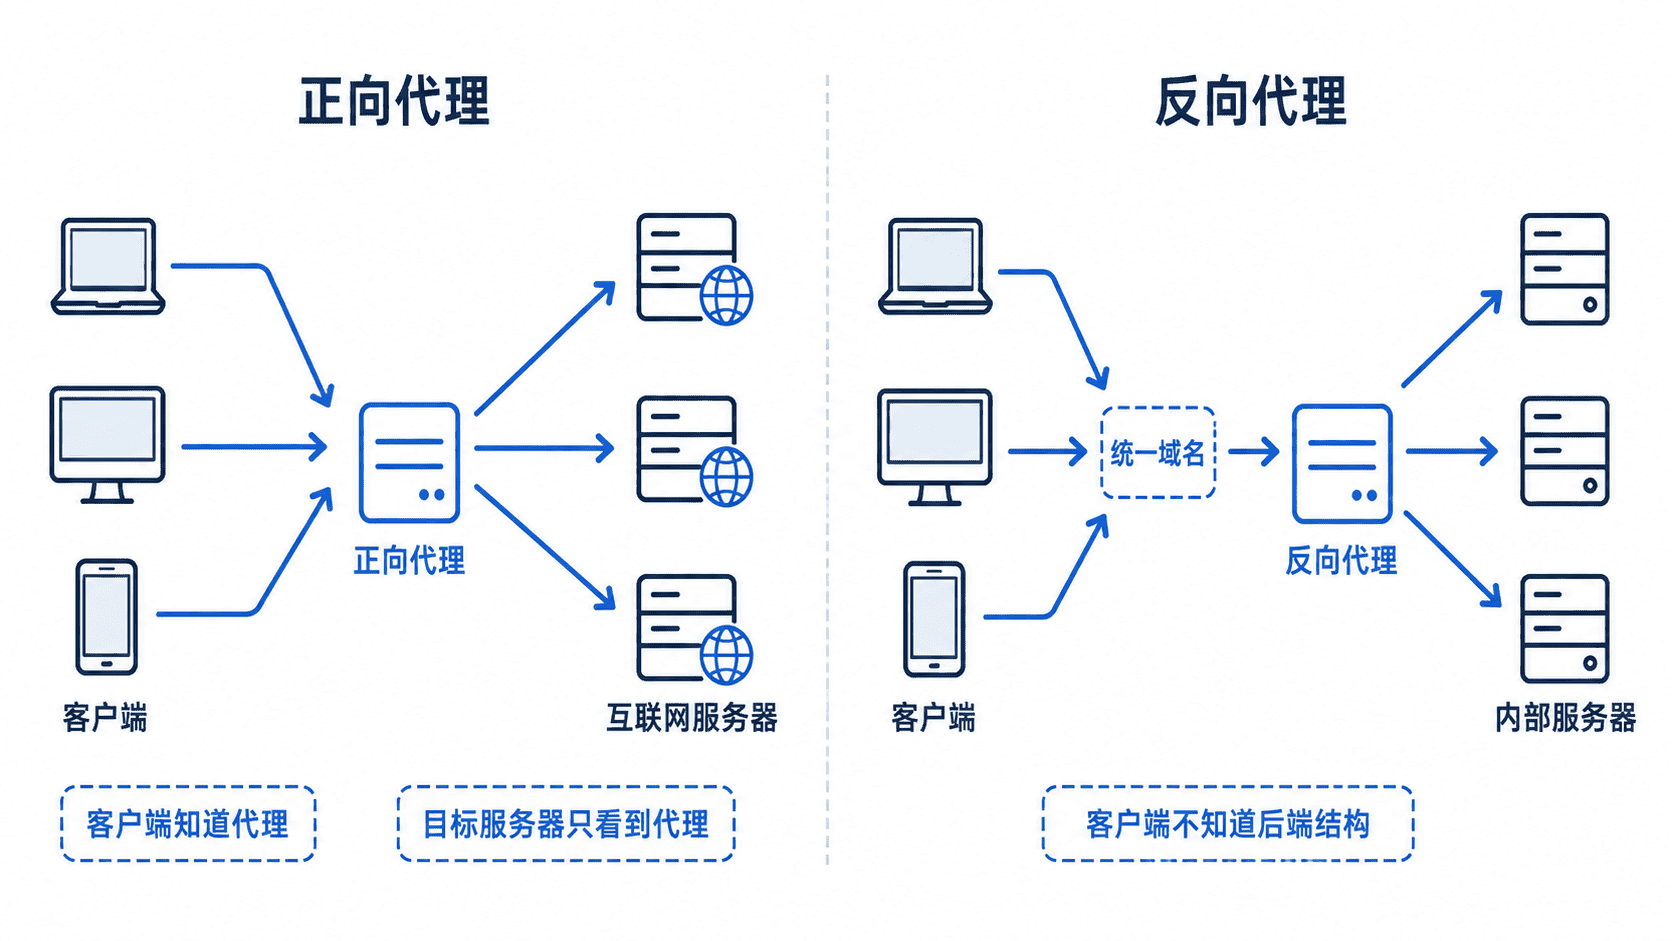
| 判断维度 | 正向代理 | 反向代理 |
|---|---|---|
| 主要服务对象 | 客户端 | 服务器集群 |
| 谁通常需要配置 | 客户端或客户端所在网络 | 网站或平台运维方 |
| 对外隐藏什么 | 客户端的真实地址和访问来源 | 后端服务器数量、地址与结构 |
| 常见位置 | 用户与互联网之间 | 互联网与业务服务器之间 |
正向代理:代表客户端访问目标站点
正向代理由客户端主动使用。浏览器、操作系统或命令行工具先把请求交给代理,代理再访问目标网站。企业上网审计、统一出口、访问控制和开发调试都属于常见场景。
下面的片段示例依赖本机已经启动一个监听 127.0.0.1:8080 的 HTTP 代理。-x 明确告诉 curl 通过该代理访问目标站点。
curl -x http://127.0.0.1:8080 https://example.com -I预期输出:代理工作正常时会看到目标站点的响应状态。协议版本和其余响应头可能因环境不同而变化。
HTTP/2 200如果代理未启动,curl 通常会报告无法连接 127.0.0.1:8080;这说明失败发生在客户端到代理这一段,还没有真正访问目标网站。
反向代理:代表后端服务器接收请求
反向代理由服务提供方部署。用户只访问统一域名,代理收到请求后再转发给内部应用。TLS 终止、静态资源缓存、访问日志、安全过滤和负载均衡都可以集中在这一入口完成。
下面是一个 Nginx 反向代理片段示例,依赖后端应用已监听 127.0.0.1:9000。配置生效后,访问 app.example.com 的请求会被转发到本机 9000 端口。
server {
    listen 80;
    server_name app.example.com;

    location / {
        proxy_pass http://127.0.0.1:9000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
保存配置后可先执行 nginx -t 检查语法,再重新加载 Nginx。验证时应同时检查代理访问日志和后端日志:前者确认请求到达入口,后者确认请求已经被转发。
记忆时只需抓住一句话:正向代理隐藏和代表客户端,反向代理隐藏和代表服务器。代理软件本身不能决定类型,同一款软件在不同部署位置可以承担不同角色。