
计算机网络 / 系统课时
排查端口与服务故障
排查端口与服务故障
当服务器可以被 ping 到,但应用端口连接超时或被拒绝时,需要分别确认服务进程、监听地址、本机访问、防火墙和远程链路。本课以 Linux 服务器为主,建立一套从服务器内部到客户端外部的排查顺序。
学习目标
- 检查服务进程是否运行以及端口是否真正监听
- 区分“连接被拒绝”和“连接超时”对应的故障范围
- 通过本机与远程测试定位监听地址、防火墙或网络策略问题
先理解两类典型现象
Connection refused 表示数据包到达目标主机,但目标端口没有可接受连接的进程,或防火墙主动拒绝。Connection timed out 表示请求长时间没有回应,更常见于安全组、防火墙丢弃、路由异常或目标地址错误。
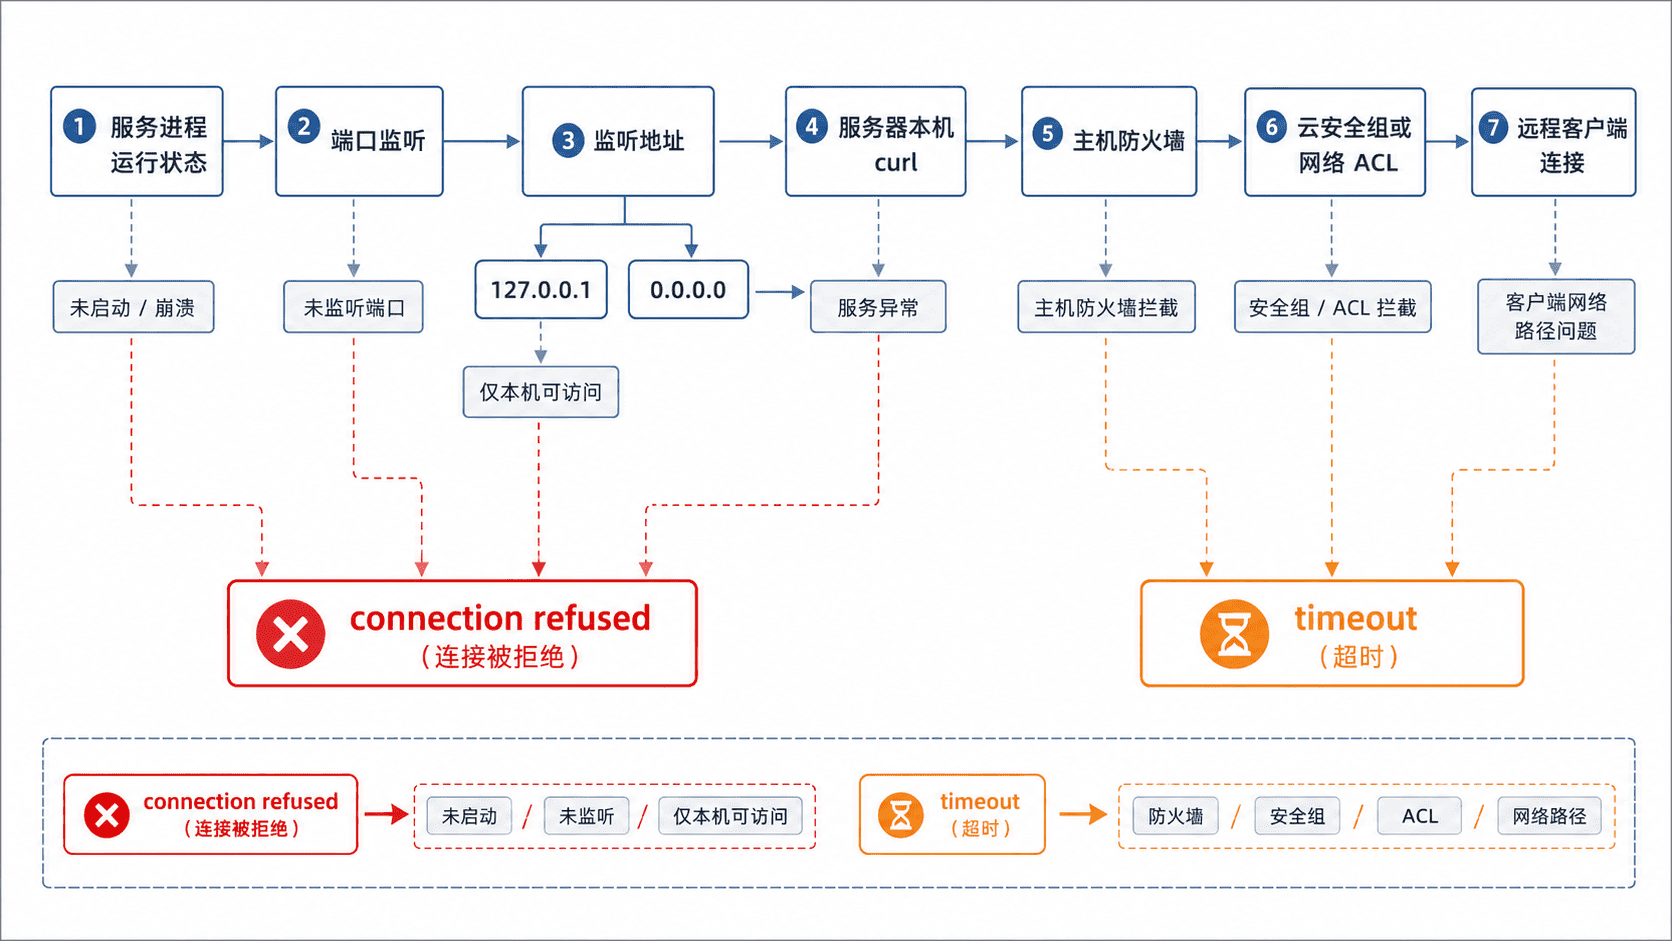
排查必须从服务器内部开始。若服务本身未启动,先修改云安全组没有意义;若本机访问成功而远程失败,才需要继续检查防火墙和外部网络策略。
检查进程与监听端口
以下示例假设服务名为 myapp,目标端口为 8080。请替换为实际服务和端口。
sudo systemctl status myapp --no-pager
sudo ss -lntp | grep ':8080 '
预期输出(服务正常时):
Active: active (running)
LISTEN 0 4096 0.0.0.0:8080 0.0.0.0:* users:(("<PROCESS>",pid=<PID>,fd=<FD>))
服务状态不是 active (running) 时,应先查看启动日志。服务已运行但没有监听记录,通常表示应用启动失败、端口配置未生效或监听了其他端口。监听地址为 127.0.0.1:8080 时,只有服务器本机能访问;需要对外提供服务时,应按应用配置改为 0.0.0.0 或指定的业务网卡地址。
在服务器本机验证应用
确认监听后,从服务器内部请求健康检查接口。这里以 /health 为例,实际路径可能不同。
curl -i --connect-timeout 3 http://127.0.0.1:8080/health预期结果(示例):
HTTP/1.1 200 OK
Content-Type: application/json

{"status":"UP"}
本机请求失败且提示拒绝连接,说明服务未监听目标地址或端口。本机能建立连接但返回 500,说明网络层正常,应检查应用日志、依赖服务和业务配置。本机成功而远程失败,故障范围可缩小到主机防火墙、云安全组、网络 ACL、NAT 或客户端出口策略。
检查主机防火墙
Ubuntu 常用 UFW 管理入站规则。先查看状态,不要在不清楚现有策略时直接关闭防火墙。
sudo ufw status numbered预期输出(端口已放行时):
Status: active
[ <ID>] 8080/tcp ALLOW IN Anywhere
若没有对应规则,可在确认业务需要后放行端口:
sudo ufw allow 8080/tcp
sudo ufw status numbered
预期输出:
Rule added
Status: active
[ <ID>] 8080/tcp ALLOW IN Anywhere
服务器位于云平台时,还要检查安全组或网络 ACL。主机防火墙已放行,并不代表云侧入站规则也允许;反之亦然。生产环境应限制来源网段,避免把管理端口直接开放给整个互联网。
从远程客户端测试连接
在另一台机器上测试目标主机和端口,可以验证完整网络路径。将 server.example.com 和端口替换为实际值。
nc -vz -w 5 server.example.com 8080预期输出(连接成功时):
Connection to server.example.com 8080 port [tcp/*] succeeded!出现 refused 时,重点复查服务监听端口、监听地址和主动拒绝规则;出现 timed out 时,重点检查安全组、防火墙丢弃、路由、NAT 映射和目标 IP。若只有某个客户端失败,还应检查该客户端所在网络的出口防火墙或代理策略。
按固定顺序完成验收
修复后应依次验证:服务进程为运行状态、端口监听在正确地址、本机请求成功、主机防火墙允许、云侧策略允许、远程连接成功。任何一步失败,都应停在该层处理,不要跳过失败点继续猜测。
还要确认实际访问协议与端口一致。例如 HTTPS 服务不能只用普通 HTTP 验证,UDP 服务也不能使用仅测试 TCP 的工具。端口开放只说明连接条件具备,不代表应用业务一定正常。