
计算机网络 / 系统课时
抓取并分析 TCP 会话
抓取并分析 TCP 会话
本课将用 Wireshark 抓取一次真实的 HTTP 访问,并把同一条 TCP 流中的连接建立、数据传输、可能的重传与连接关闭串起来。完成后,你能够从数据包列表中判断一个 TCP 会话是否正常结束。
学习目标
- 生成并锁定一条可分析的 TCP 会话
- 识别三次握手、序号确认和连接关闭
- 使用分析过滤器定位重传与异常复位
准备抓包环境
启动 Wireshark 后,选择当前正在联网的网卡。无线网络通常选择 Wi-Fi,网线连接通常选择 Ethernet;不要同时勾选多个接口,否则无关数据包会明显增加。
开始抓包后,在终端执行一次明文 HTTP 请求。--http1.1 用于避免协议协商差异,-o /dev/null 用于丢弃响应正文,只保留终端诊断信息。
curl -v --http1.1 http://example.com/ -o /dev/null预期输出
* Connected to example.com (<IP>) port 80
> GET / HTTP/1.1
< HTTP/1.1 200 OK
实际 IP、响应头顺序和连接复用信息可能不同,但应能看到 TCP 连接成功以及 HTTP 状态行。
锁定单条 TCP 流
请求完成后停止抓包,先在显示过滤器中输入以下条件,缩小到常见的 HTTP TCP 流量。
tcp.port == 80选中与 example.com 对应的数据包,在协议详情中找到 tcp.stream 编号,再使用该编号过滤整条会话。下面以编号 0 为例,实际值可能不同。
tcp.stream eq 0预期结果
SYN
SYN, ACK
ACK
HTTP request and response packets
FIN, ACK or RST
同一 tcp.stream 中的源地址、目的地址和端口组合保持一致,便于按时间顺序观察完整会话。
读懂连接建立与数据传输
TCP 建立连接时,客户端先发送 SYN,服务端回复 SYN, ACK,客户端再发送 ACK。这三步用于确认双方都具备发送和接收能力,并同步初始序号。
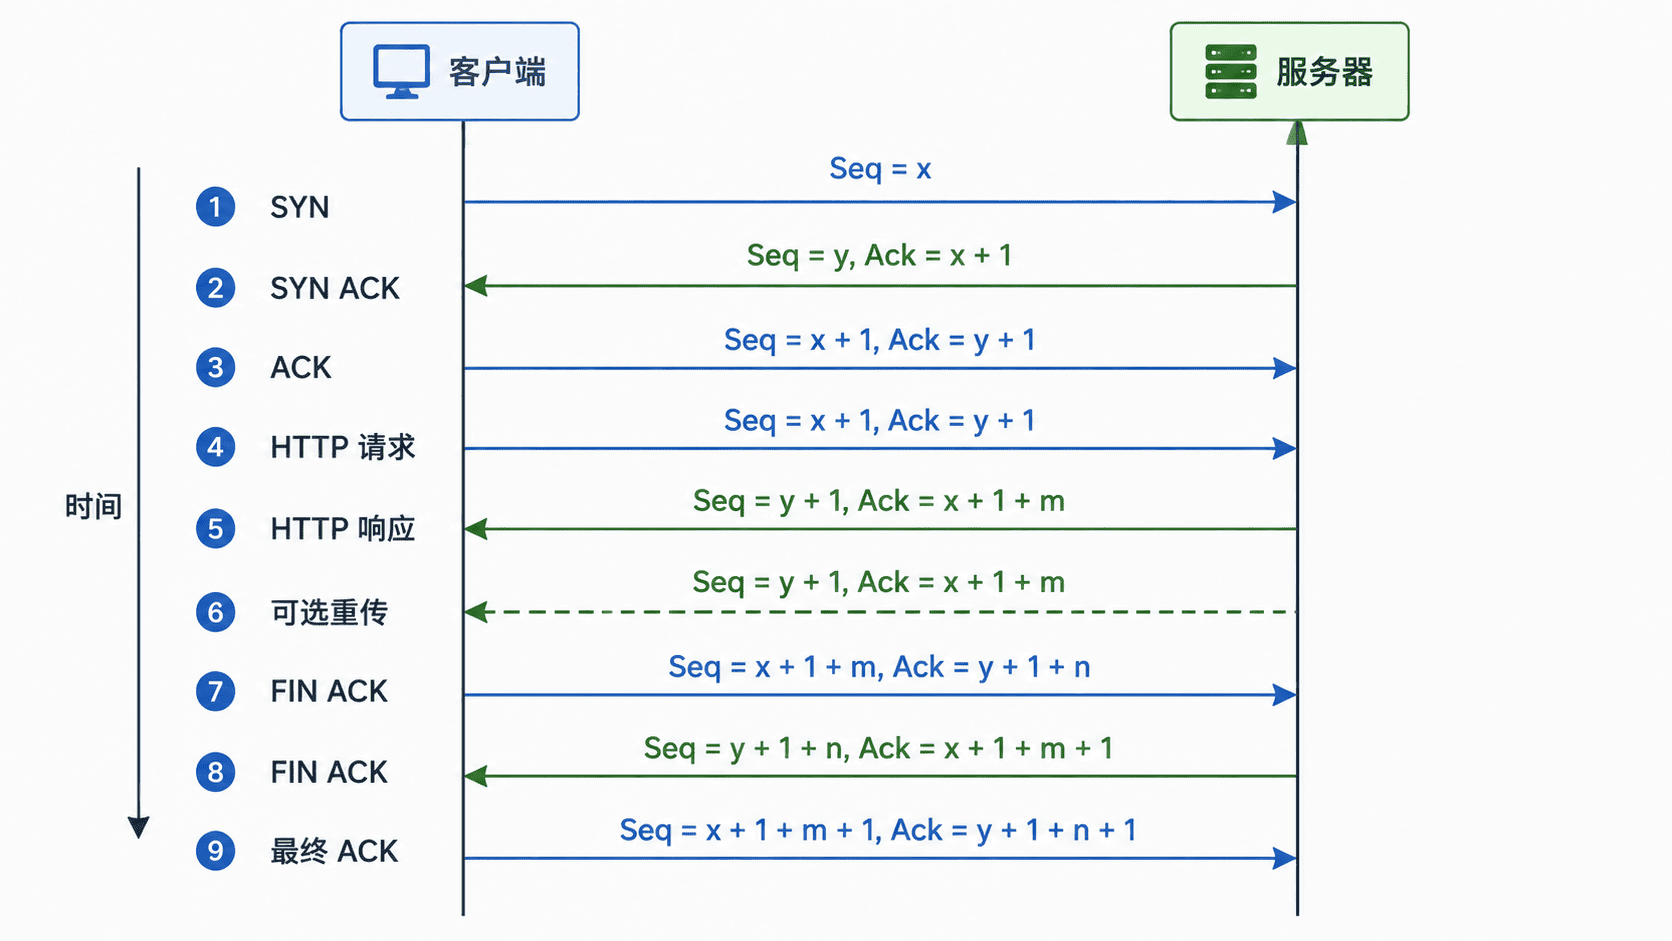
数据传输阶段重点观察 Seq、Ack 和 Len。发送方携带数据后,序号会按数据字节数前进;接收方的确认号表示下一次期望收到的序号。Wireshark 默认显示相对序号,因此第一组序号通常从 0 或 1 开始,更适合人工阅读。
识别重传与异常
在显示过滤器中输入以下条件,可集中查看 Wireshark 标记的重传、快速重传和疑似丢失片段。
tcp.analysis.retransmission || tcp.analysis.fast_retransmission || tcp.analysis.lost_segment预期结果
若会话发生丢包:仅显示被标记的重传或丢失相关数据包
若会话未发生丢包:列表为空
没有重传并不表示操作失败,稳定网络中的短会话本来就可能完全正常。出现重传时,应继续检查相同序号的数据是否再次发送、前面是否存在重复 ACK,以及重传后连接是否恢复。
Wireshark 的分析结论依赖抓包点。抓包设备本身丢包、网卡卸载或只抓到单向流量时,也可能产生误判,因此不能仅凭一条提示直接认定远端网络故障。
判断连接如何结束
正常关闭通常能看到双方分别发送 FIN, ACK,并由对方确认。由于两个方向需要独立关闭,完整过程常表现为四个报文,但 ACK 与 FIN 也可能合并,所以实际包数不一定固定。
RST 表示连接被立即复位,常见于端口未监听、应用主动中止或中间设备拒绝连接。若最后只看到重传而没有 FIN 或 RST,可能是抓包提前停止,也可能是连接等待超时。
完成一次分析记录
分析一条 TCP 流时,至少记录客户端与服务端地址、两端端口、tcp.stream 编号、握手是否完整、是否出现重传,以及最终通过 FIN 还是 RST 结束。这样可以把零散的数据包还原成可复核的会话结论。