
计算机网络 / 系统课时
认识云网络基础组件
认识云网络基础组件
本课用一次典型的云服务器访问链路,把虚拟网络、子网、安全组、公网地址和云负载均衡放到同一张图中。学完后,你能判断每个组件负责什么,以及访问失败时应该先检查哪一处。
学习目标
- 说清虚拟网络、子网和公网地址之间的关系
- 理解安全组与云负载均衡各自控制什么
- 根据访问方向检查云网络链路
从一条访问链路认识组件
用户访问云中的网站时,请求通常依次经过公网地址、云负载均衡、安全组和子网,最终到达虚拟机或容器。返回流量再沿可用路由返回用户。
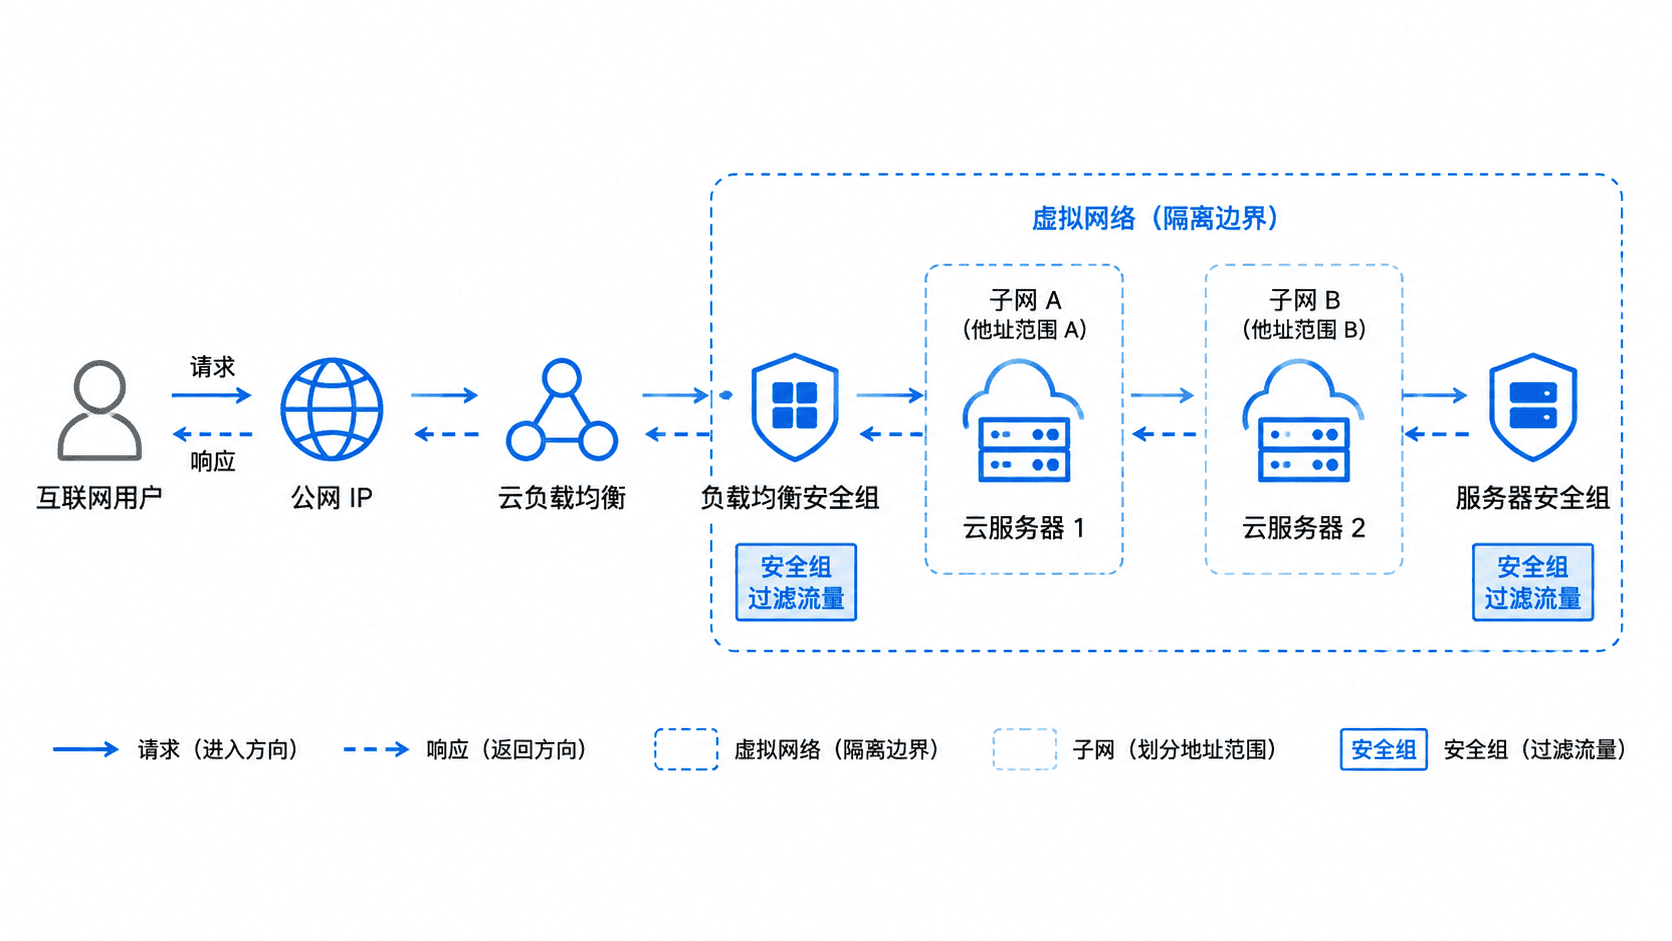
这条链路中的组件并不是相互替代的。它们分别处理网络隔离、地址规划、访问控制、流量入口和请求分发。
虚拟网络与子网
虚拟网络是云平台中隔离的逻辑网络边界,通常需要先规划一个私有地址段,例如 10.10.0.0/16。同一虚拟网络中的资源可以按照路由和安全规则通信,不同虚拟网络默认不会自动互通。
子网是在虚拟网络地址段内继续划分的小范围网络。例如,可将 10.10.0.0/16 分为面向入口的 10.10.1.0/24 和承载应用服务器的 10.10.2.0/24。资源创建后会获得所属子网中的私有地址。
子网本身不等于公网或私网。是否能够访问互联网,还取决于路由、公网地址、NAT 网关和安全策略等配置。
安全组与公网地址
安全组相当于绑定在云资源网卡或负载均衡器上的虚拟防火墙,通常按协议、端口和来源地址控制入站与出站流量。多数云平台的安全组具有状态检测能力,已允许连接的返回流量不需要再单独放行。
公网地址让互联网能够定位云资源,但它不会自动开放服务端口。即使虚拟机已经绑定公网地址,安全组未允许 TCP 443 时,外部用户仍无法访问 HTTPS 服务。
不要为了快速排障长期配置“允许所有来源访问所有端口”。更安全的做法是只开放业务需要的端口,并把管理端口限制为可信来源地址。
在 Linux 云服务器中,可以用下面的命令查看默认路由,并确认服务器访问互联网时使用的出口公网地址。
ip route | head -n 1
curl -s https://api.ipify.org
echo
预期输出
default via <GATEWAY_IP> dev <INTERFACE>
<PUBLIC_IP><GATEWAY_IP>、<INTERFACE> 和 <PUBLIC_IP> 会随云平台、子网及出口方式变化。若命令没有返回公网地址,应继续检查默认路由、NAT 网关、出站安全规则和 DNS 配置。
云负载均衡的职责
云负载均衡提供统一访问入口,并把请求分发到多台后端实例。它通常包含监听器、后端服务器组、健康检查和转发规则。
监听器决定接收哪个协议与端口,例如 HTTPS 443;后端服务器组记录实际处理请求的实例;健康检查会剔除无法正常响应的实例。负载均衡正常并不代表后端一定可用,后端端口、安全组或应用进程异常仍会导致访问失败。
检查链路时,应同时确认负载均衡自身的安全组允许用户访问,以及服务器安全组允许来自负载均衡的流量。只开放其中一侧,链路仍然不通。
选择和检查组件
只有一台临时测试服务器时,可以直接绑定公网地址并严格限制安全组来源。生产网站需要多实例、高可用或统一证书入口时,通常应使用云负载均衡。
访问失败时,按请求方向依次确认公网地址或域名、负载均衡监听器、负载均衡安全组、健康检查、服务器安全组、子网路由和应用监听端口。这样比随机修改规则更容易找到根因。