
计算机网络 / 系统课时
建立分层排障流程
建立分层排障流程
本课建立一套可重复执行的网络排障顺序:先确认物理连接,再检查链路、地址、路由、端口和应用响应。按照层次收集证据,可以避免一开始就重启服务或随意修改配置。
学习目标
- 按物理层到应用层的顺序排查网络故障
- 为每一层选择合适的检查命令和判断依据
- 根据失败位置缩小根因范围并完成修复验证
先描述现象和范围
排障前先明确“谁访问谁、使用什么协议、在哪个时间发生、影响多少设备”。例如,“办公电脑无法打开网站”过于模糊;“一台电脑无法通过 HTTPS 访问 example.com,同网段其他电脑正常”更便于定位。
还要区分完全不通、偶发超时、连接被拒绝和页面返回错误。它们分别可能指向链路中断、丢包或拥塞、端口未监听以及应用处理异常。
按层次缩小故障范围
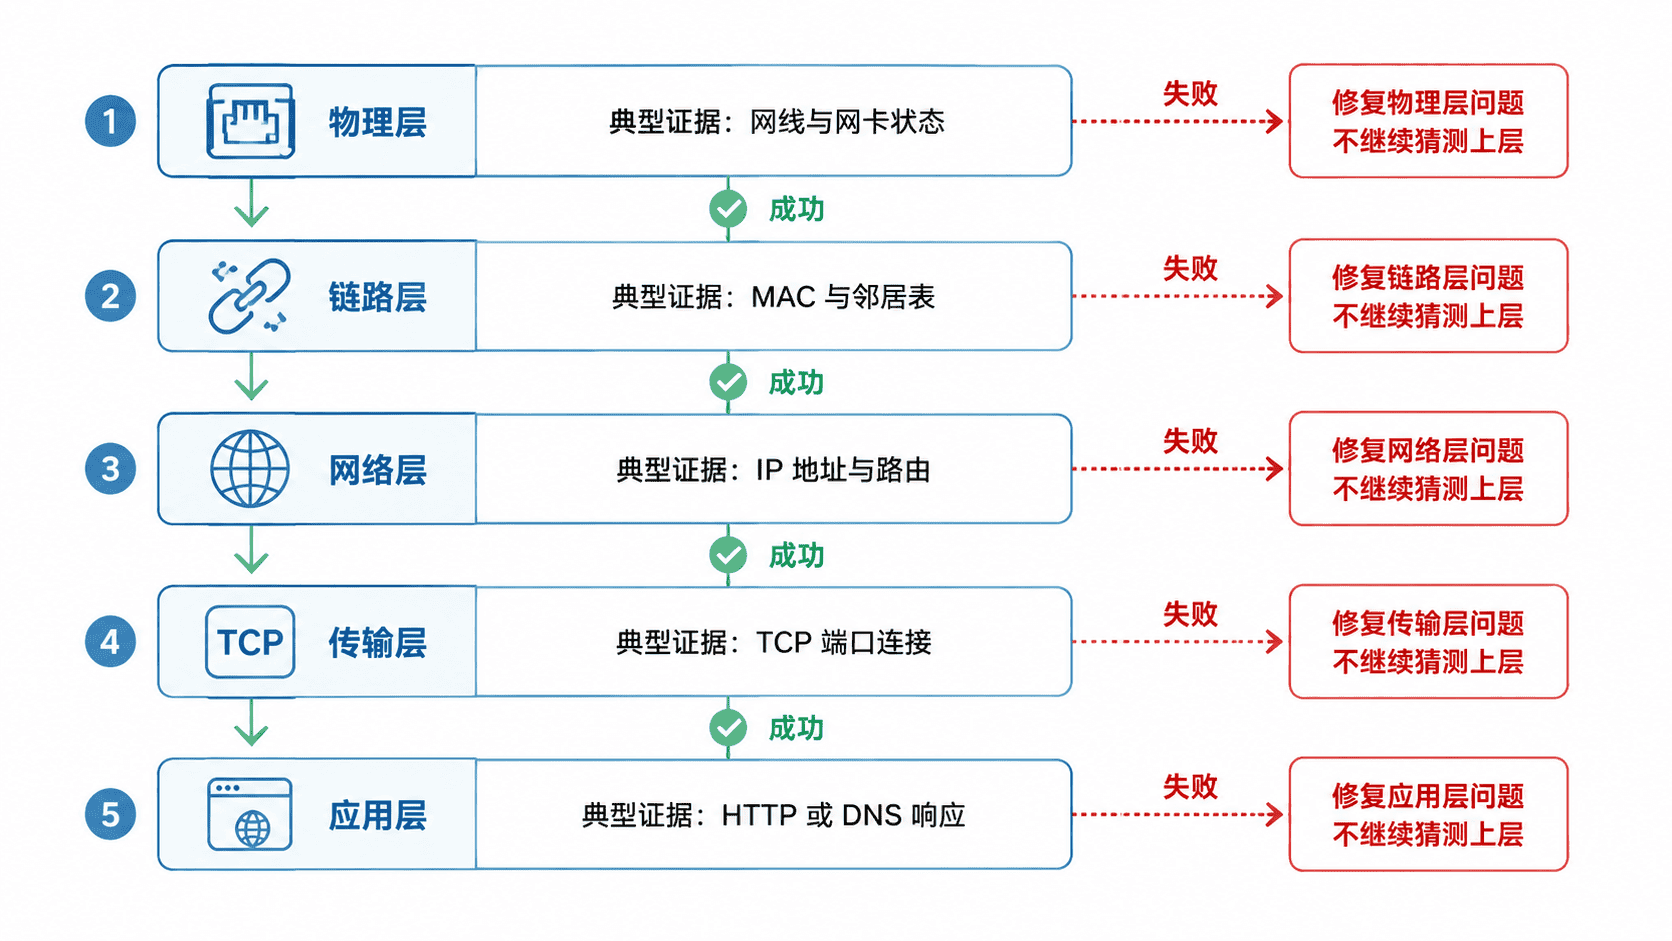
物理层检查设备是否通电、网线是否松动、无线信号是否可用,以及网卡接口是否处于启用状态。此层异常时,上层配置通常没有排查价值。
链路层检查接口是否收到数据、邻居或 ARP 表能否解析同网段设备的 MAC 地址。若本机地址正确但无法解析默认网关的 MAC 地址,应优先检查 VLAN、交换机端口和二层连接。
网络层检查 IP 地址、子网掩码、默认网关、路由表和 DNS 解析。能访问 IP 地址但不能访问域名时,通常应转向 DNS;同网段可达但跨网段不可达时,应重点检查默认网关和路由。
传输层确认目标端口是否可以建立 TCP 或 UDP 通信。网络层可达但 TCP 连接被拒绝,通常表示目标主机可达,但服务没有监听该端口或主动拒绝连接。
应用层检查 HTTP 状态码、TLS 握手、代理设置和应用日志。只有下层通信已经成立,才应集中分析应用配置和业务处理逻辑。
执行一组分层检查
下面的 Linux 命令按从低到高的顺序收集证据。执行时不要只看最后一条命令,应记录第一处出现异常的位置。
ip link show
ip addr show
ip neigh show
ip route
ping -c 2 8.8.8.8
getent hosts example.com
timeout 5 bash -c 'cat < /dev/null > /dev/tcp/example.com/443' && echo TCP_OK
curl --connect-timeout 5 -I https://example.com
预期输出
<INTERFACE_STATE_AND_MAC>
<LOCAL_IP_AND_PREFIX>
<NEIGHBOR_TABLE>
default via <GATEWAY_IP> dev <INTERFACE>
2 packets transmitted, 2 received, 0% packet loss
<IP_ADDRESS> example.com
TCP_OK
HTTP/2 200
<HTTP_RESPONSE_HEADERS>
接口名称、地址、HTTP 版本和响应头会因环境而不同。若网络禁止 ICMP,ping 失败不能单独证明目标不可达,应结合路由、TCP 连接和应用请求继续判断。
根据失败位置判断根因
如果 ip link 显示接口为 DOWN,先检查网卡启用状态、虚拟机网卡和物理连接。若接口正常但没有预期 IP 地址,应检查 DHCP、静态地址和子网配置。
如果默认网关缺失或路由选择错误,修复地址与路由后再验证远端 IP。若 IP 可达但域名解析失败,检查 DNS 服务器地址、解析记录和本机缓存。
如果 TCP 检查失败而 IP 可达,检查目标服务是否监听正确端口、防火墙或安全组是否放行,以及中间设备是否丢弃连接。若 TCP 成功但 curl 返回 4xx 或 5xx,网络链路通常已建立,下一步应查看反向代理和应用日志。
修复后完成闭环验证
修复后必须重新执行导致故障暴露的原始操作,而不是只验证某一条配置已经保存。还应从相同客户端、相同网络和相同协议再次测试,避免在另一台正常设备上得到误导性结果。
完成验证后记录现象、第一处失败证据、根因、修改内容和恢复结果。这样的记录可以形成可复用的排障案例,也能避免同类问题再次依赖猜测处理。