
计算机网络 / 系统课时
理解 HTTP/3 与 QUIC
理解 HTTP/3 与 QUIC
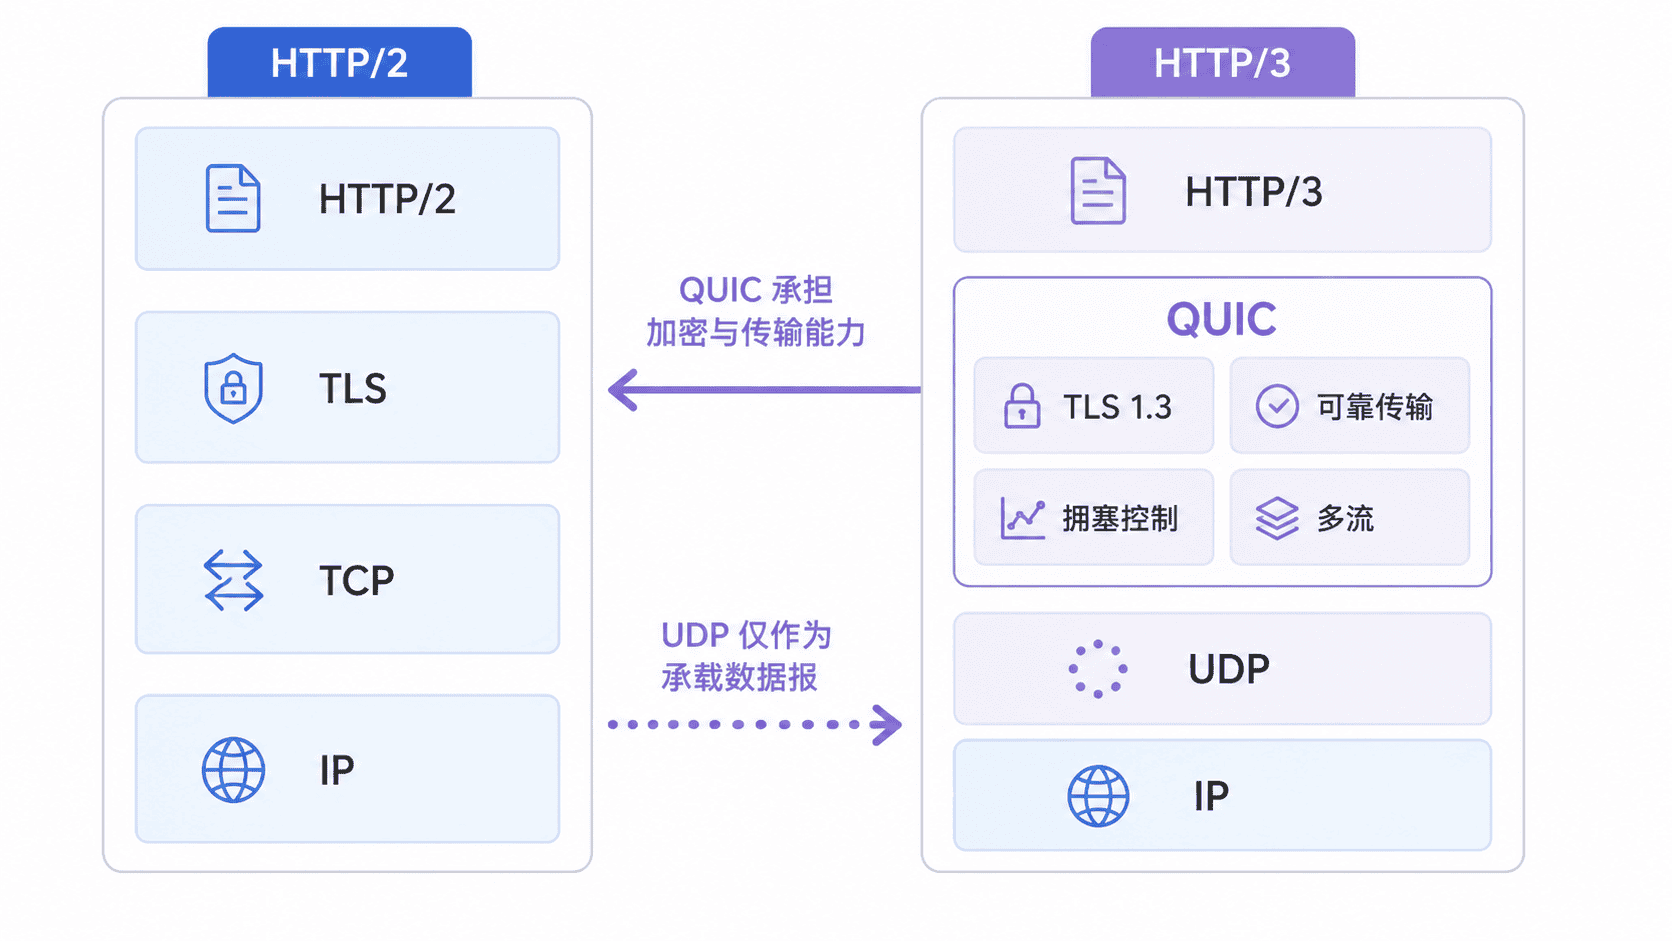
HTTP/3 的关键变化不是把 HTTP 语义全部重写,而是把底层传输从 TCP 换成 QUIC。本课将解释 QUIC 为什么选择 UDP 作为承载方式,以及它如何整合加密、独立管理多条流,并在丢包和网络切换时改善访问体验。
学习目标
- 理解 HTTP/3、QUIC、UDP 与 TLS 之间的关系
- 说明 QUIC 如何改进连接建立和多流丢包恢复
- 认识 HTTP/3 的适用场景、限制与回退机制
QUIC 不是不可靠传输
UDP 只提供尽力而为的数据报传输,不负责重传、排序和拥塞控制。QUIC 运行在 UDP 之上,但它自己实现了可靠传输、拥塞控制、流量控制、丢包恢复和加密。
因此,“HTTP/3 使用 UDP”不等于“HTTP/3 不保证可靠性”。更准确的理解是:UDP 提供一个便于用户态协议收发数据报的基础,QUIC 在其上实现原本由 TCP、TLS 和部分 HTTP/2 共同承担的能力。
连接建立为什么更快
传统 HTTPS 访问通常要先完成 TCP 握手,再完成 TLS 握手,然后才能发送受保护的 HTTP 数据。QUIC 从设计上集成 TLS 1.3,使传输参数协商和加密握手可以协同完成。
首次连接通常可在较少的往返中进入可用状态。客户端再次连接同一服务时,还可能使用已保存的会话信息进行 0-RTT 数据发送。不过 0-RTT 数据存在重放风险,因此只适合可安全重复执行的请求,服务器也可以拒绝它。
多条流如何减少丢包影响
HTTP/3 在一个 QUIC 连接中同样支持多条并发流,但 QUIC 不再把所有流的数据放进一条必须统一按序交付的字节流。
当流 1 的某个数据包丢失时,流 1 仍需等待缺失数据恢复;已经完整到达的流 3 和流 5 可以继续交付给 HTTP/3。这样消除了 HTTP/2 中由 TCP 引起的跨流队头阻塞。
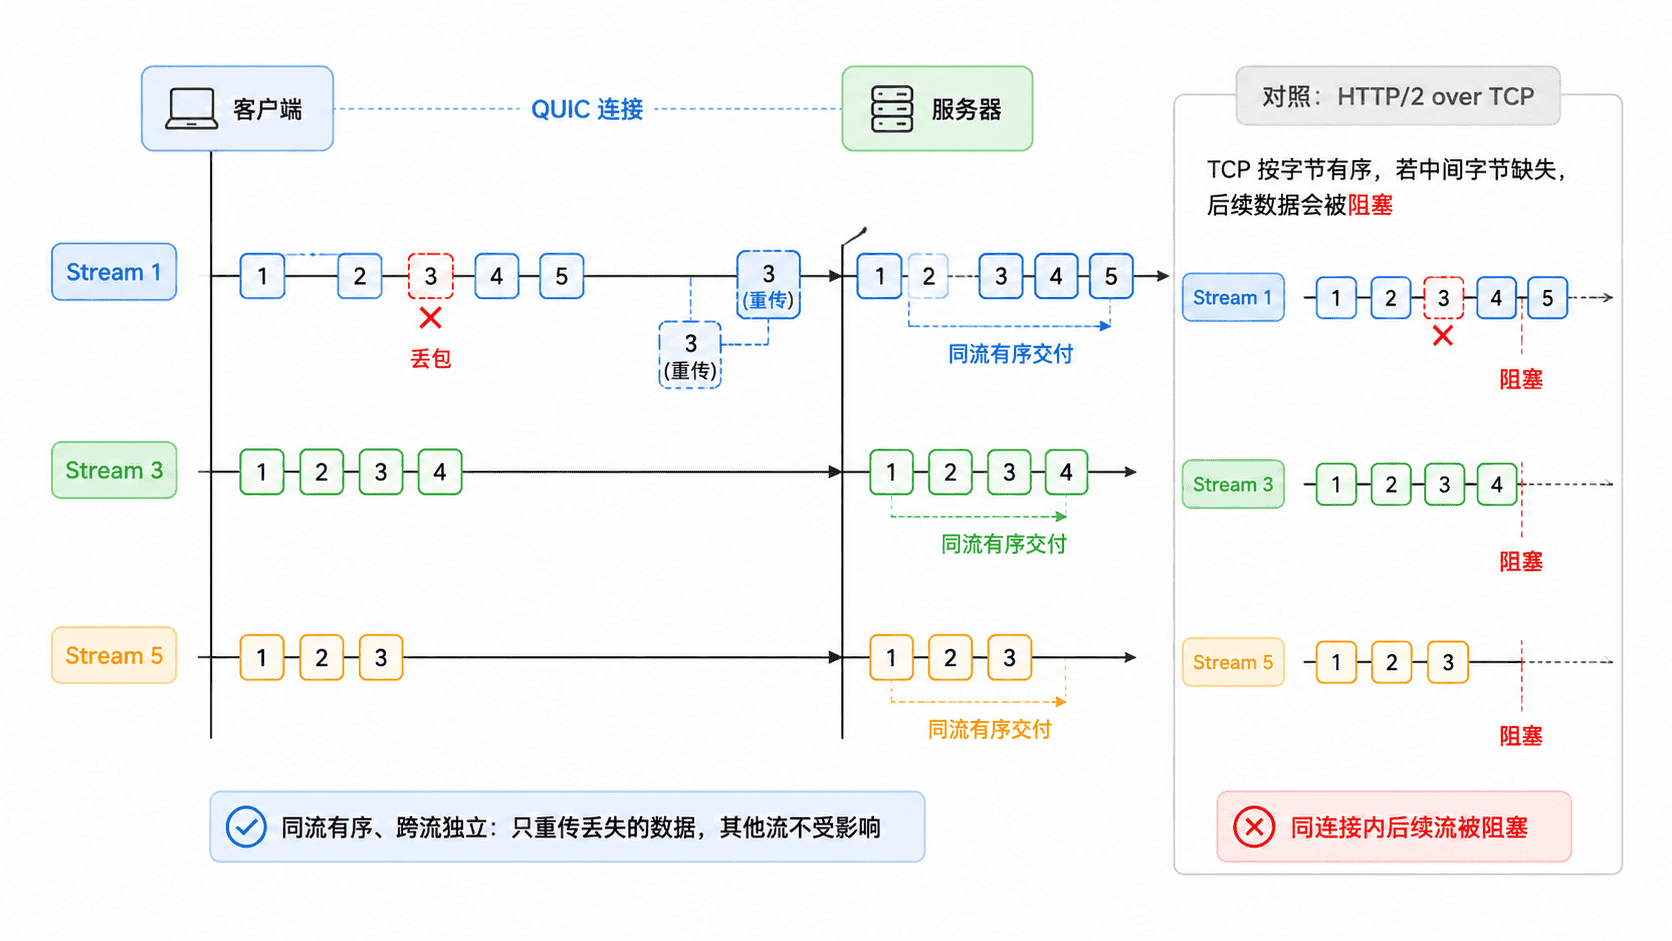
需要注意,QUIC 并没有消除所有等待。同一条流内部仍然保持有序交付,所以某条流自己的数据丢失时,该流后续数据仍需等待。改进点是等待不会扩散到其他独立流。
连接迁移解决网络切换问题
TCP 连接通常由源 IP、源端口、目标 IP 和目标端口共同标识。手机从 Wi-Fi 切换到蜂窝网络时,源 IP 可能变化,原 TCP 连接往往需要重建。
QUIC 使用连接 ID 标识连接。只要双方仍认可该连接,网络地址变化后可以继续通信,而不必完全重新建立会话。这对移动设备、弱网环境和频繁切换网络的场景尤其有价值。
HTTP/3 并非任何环境都更快
HTTP/3 的收益取决于网络质量、服务器实现和中间网络设备。某些防火墙、代理或运营商网络可能限制 UDP,客户端就无法直接使用 HTTP/3。
实际部署通常会同时保留 HTTP/2。浏览器先获知服务器支持 HTTP/3,再尝试建立 QUIC 连接;如果失败,则回退到基于 TCP 的 HTTPS。应用层的 URL 和 HTTP 方法通常不需要改变。
| 对比项 | HTTP/2 | HTTP/3 |
|---|---|---|
| 底层传输 | TCP | QUIC over UDP |
| 加密协商 | TLS 位于 TCP 之上 | TLS 1.3 集成在 QUIC 中 |
| 丢包影响 | 可能阻塞连接内全部流 | 通常只阻塞发生丢包的流 |
| 网络切换 | 常需重建连接 | 可借助连接 ID 迁移 |