
计算机网络 / 系统课时
使用 VLAN 划分网络
使用 VLAN 划分网络
本课把一台交换机划分成两个彼此隔离的逻辑网络。你将理解 VLAN、接入口和中继链路如何配合,并通过一组交换机配置完成办公网与访客网的划分、验证和边界检查。
学习目标
- 说明 VLAN 为什么能够缩小广播范围
- 区分 Access 端口与 Trunk 链路的用途
- 完成两个 VLAN 的创建、端口分配与结果验证
VLAN 解决什么问题
默认情况下,同一交换网络中的主机往往处在同一个广播域。设备增多后,ARP 等广播流量会扩散到更多端口,不同部门或不同安全级别的终端也缺少二层隔离。
VLAN 通过给交换端口和以太网帧分配逻辑编号,把一台或多台交换机划成多个独立二层广播域。VLAN 10 中的广播不会直接进入 VLAN 20;两个 VLAN 若要通信,必须经过路由器或三层交换机执行三层转发。
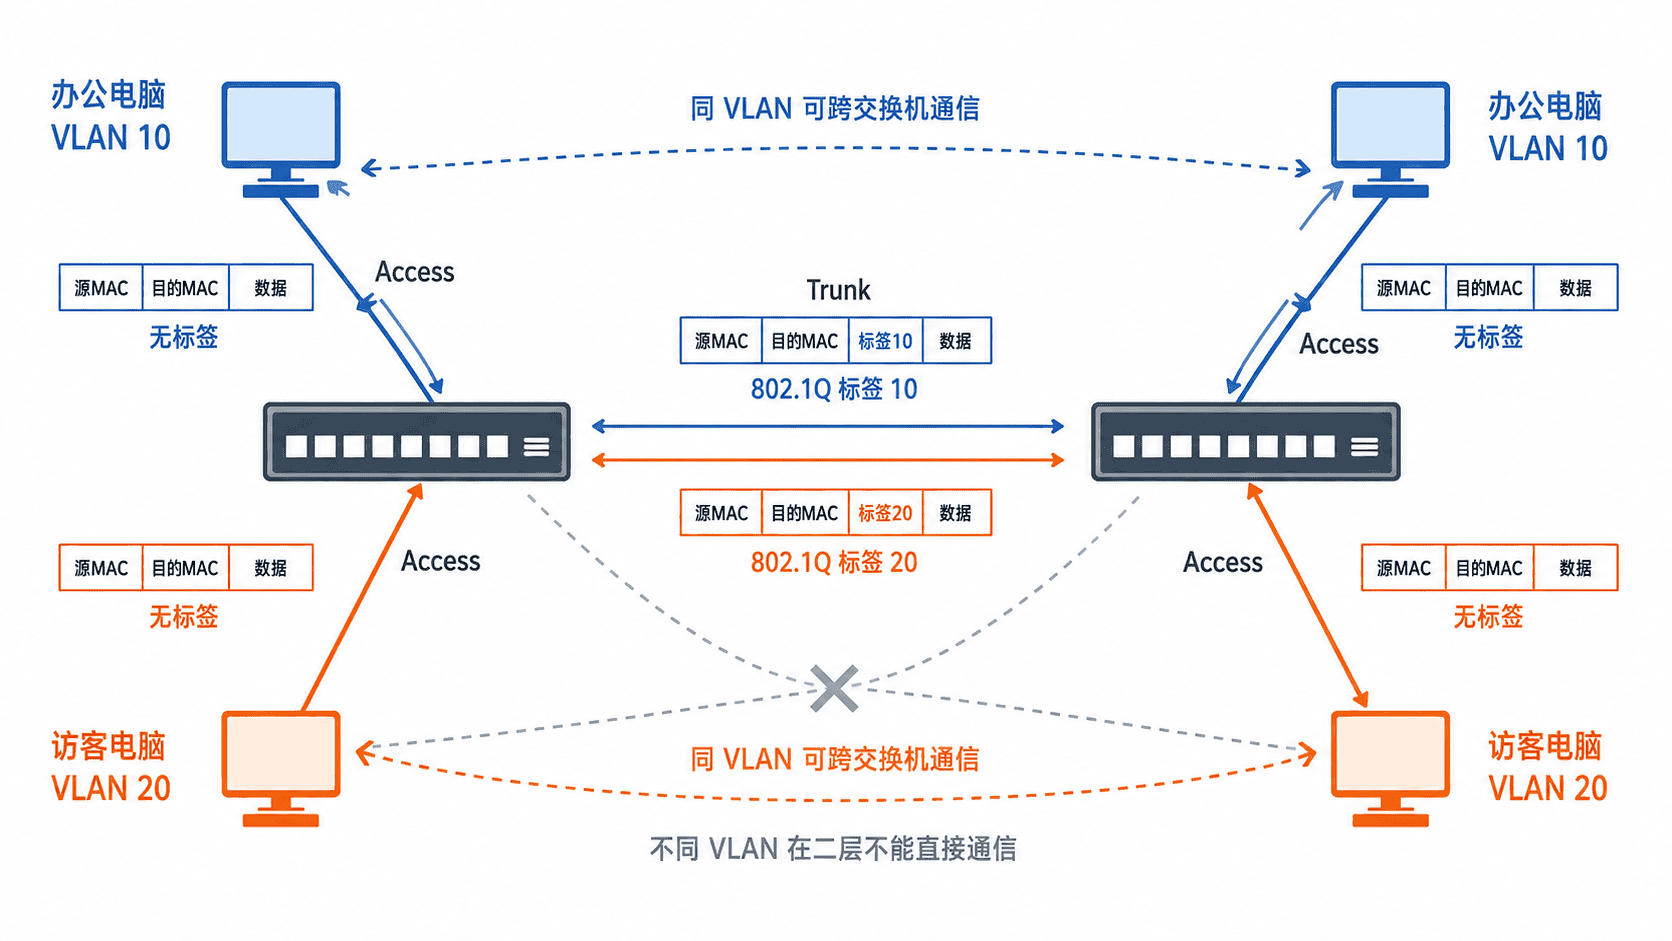
Access 与 Trunk 怎样分工
Access 端口通常连接电脑、打印机或普通服务器,一个端口只归属一个业务 VLAN。终端发送和接收的普通以太网帧通常不携带 802.1Q 标签,交换机根据端口所属 VLAN 在内部识别流量。
Trunk 链路通常连接交换机、路由器或支持 VLAN 的服务器,可同时承载多个 VLAN。交换机会在跨设备传输时加入 802.1Q 标签,让对端知道帧属于哪个 VLAN。只有链路两端都允许相同 VLAN,流量才能完整通过。
| 对比项 | Access 端口 | Trunk 链路 |
|---|---|---|
| 常见连接对象 | 终端设备 | 交换机或三层设备 |
| 承载 VLAN 数量 | 通常一个 | 通常多个 |
| 帧标签 | 对终端通常不带标签 | 通常携带 802.1Q 标签 |
配置两个 VLAN
以下为 Cisco IOS 风格的完整示例,适合在支持对应命令的交换机或网络模拟器中执行。示例把 Gi0/1 加入办公网 VLAN 10,把 Gi0/2 加入访客网 VLAN 20,并让 Gi0/24 承载两个 VLAN。不同设备的接口名称和命令细节可能不同。
enable
configure terminal

vlan 10
 name OFFICE
exit

vlan 20
 name GUEST
exit

interface gigabitEthernet0/1
 switchport mode access
 switchport access vlan 10
exit

interface gigabitEthernet0/2
 switchport mode access
 switchport access vlan 20
exit

interface gigabitEthernet0/24
 switchport mode trunk
 switchport trunk allowed vlan 10,20
exit

end
show vlan brief
show interfaces trunk
预期结果如下,实际列宽和接口缩写可能因设备版本不同而变化。
VLAN Name                             Status    Ports
10   OFFICE                           active    Gi0/1
20   GUEST                            active    Gi0/2

Port      Mode   Encapsulation  Status    Native vlan
Gi0/24    on     802.1q         trunking  1

Port      Vlans allowed on trunk
Gi0/24    10,20
验证隔离是否生效
先给 VLAN 10 中的两台主机配置同一网段地址,再给 VLAN 20 中的主机配置另一个网段地址。同 VLAN、同网段且链路正常的主机应能直接通信;分属 VLAN 10 和 VLAN 20 的主机在没有三层网关时不能互通。
若同 VLAN 主机跨交换机无法通信,优先检查两端 Trunk 是否建立、允许列表是否都包含目标 VLAN,以及两台交换机是否都创建了该 VLAN。若不同 VLAN 主机意外互通,则应检查是否已经配置三层接口、单臂路由或其他转发策略。
关键边界
VLAN 隔离的是二层广播域,不等同于完整安全策略。启用跨 VLAN 路由后,还需要使用访问控制列表、防火墙规则或网关策略限制不必要的访问。
Trunk 两端的 VLAN 允许列表必须一致。生产网络还应谨慎处理原生 VLAN、未使用端口和 VLAN 1,避免因为默认配置造成流量泄露或管理面暴露。