
计算机网络 / 系统课时
IP 数据包的逐跳转发
IP 数据包的逐跳转发
本课用一次跨网传输说明路由器到底改了什么:IP 数据包如何按路由表逐跳前进,源和目标 IP、二层 MAC 地址以及 TTL 在每一跳怎样变化,并通过路径追踪命令验证这些变化。
学习目标
- 说清路由器逐跳转发 IP 数据包的基本流程
- 区分端到端 IP 地址与逐链路 MAC 地址的变化
- 理解 TTL 递减及其防止路由环路的作用
一次转发经历了什么
主机发送数据前,先根据目标 IP 和子网掩码判断目标是否位于本地网络。若目标不在本地,主机不会寻找远端主机的 MAC 地址,而是把数据交给默认网关。
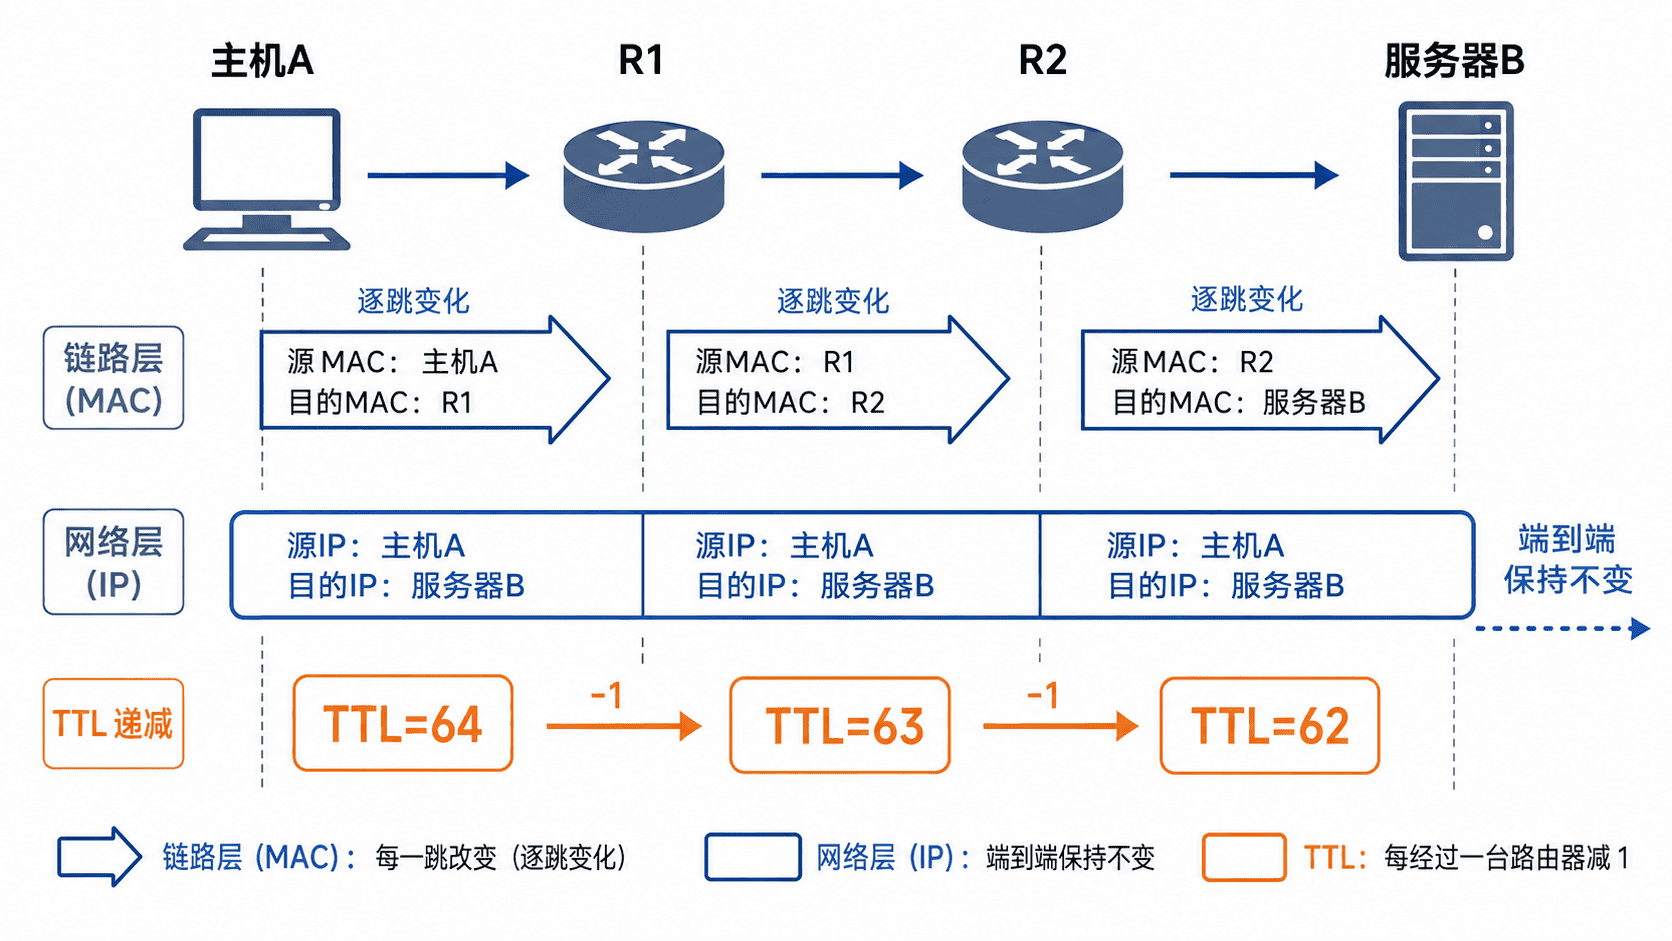
路由器收到以自己接口 MAC 为目的地址的以太网帧后,会去掉二层帧头,读取 IP 头中的目标地址,再查询路由表,选择下一跳和出口接口。随后它重新封装一个新的二层帧,把同一个 IP 数据包送入下一段链路。
三类字段怎样变化
| 字段 | 每经过一个普通路由器 | 原因 |
|---|---|---|
| 源 IP | 通常不变 | 标识原始发送方 |
| 目标 IP | 通常不变 | 标识最终接收方 |
| 源 MAC、目标 MAC | 每段链路都会重写 | MAC 地址只在当前二层链路有效 |
| TTL | 每跳至少减 1 | 防止数据包在路由环路中无限转发 |
假设主机 A 的 IP 为 192.168.1.10,服务器 B 的 IP 为 203.0.113.20。从 A 到默认网关时,帧的目标 MAC 是网关接口;从路由器 R1 到 R2 时,目标 MAC 改为 R2 对应接口。IP 头中的源、目标地址仍指向 A 和 B。
这里的“通常不变”不包含 NAT。若路径经过地址转换设备,源 IP 或目标 IP 可能被改写;但这属于 NAT 行为,不是普通路由转发本身。
TTL 为什么必须递减
TTL 是 IP 头中的生存时间字段。路由器每转发一次都会将它减小;当 TTL 变为 0 时,路由器丢弃数据包,并向源主机返回 ICMP 超时消息。
因此,即使配置错误形成路由环路,数据包也会在有限跳数后被清除。traceroute 正是利用这一机制,让探测包从 TTL 1 开始逐步增加,从而发现沿途路由器。在 Linux 或 macOS 中可执行:
traceroute -n 1.1.1.1预期输出
traceroute to 1.1.1.1, <MAX_HOPS> hops max
 1  <GATEWAY_IP>  <TIME> ms  <TIME> ms  <TIME> ms
 2  <ROUTER_IP>   <TIME> ms  <TIME> ms  <TIME> ms
 ...
 <N> 1.1.1.1      <TIME> ms  <TIME> ms  <TIME> ms
实际跳数、路由器地址和延迟会因网络环境不同而变化。Windows 可使用 tracert -d 1.1.1.1 获得类似结果。
判断一跳是否成功
一台路由器完成转发,至少要满足三个条件:路由表中存在可用路由,出口接口能够到达下一跳,并且能够解析下一跳的二层地址。任何一项失败,数据包都可能被丢弃并触发 ICMP 错误反馈。
排查跨网不通时,应按“本机默认网关、第一跳、后续路径、目标网络”的顺序检查,而不是只盯着最终服务器。