
计算机网络 / 系统课时
理解 VPN 隧道
理解 VPN 隧道
本课解决“远程设备怎样像在公司内网一样访问资源”这个问题。你将理解 VPN 隧道封装、加密与身份验证的基本作用,并能区分远程接入 VPN、站点到站点 VPN 和普通代理。
学习目标
- 说清 VPN 隧道中封装、加密和认证各自解决的问题
- 区分远程接入 VPN 与站点到站点 VPN
- 判断 VPN 能保护什么,以及不能替代什么
为什么需要 VPN 隧道
公共互联网只能负责把数据送到目标地址,无法天然保证途中不被窃听或篡改。VPN 会在设备与 VPN 网关之间建立一条受保护的逻辑通道,使原本面向内网的通信能够穿过互联网传输。
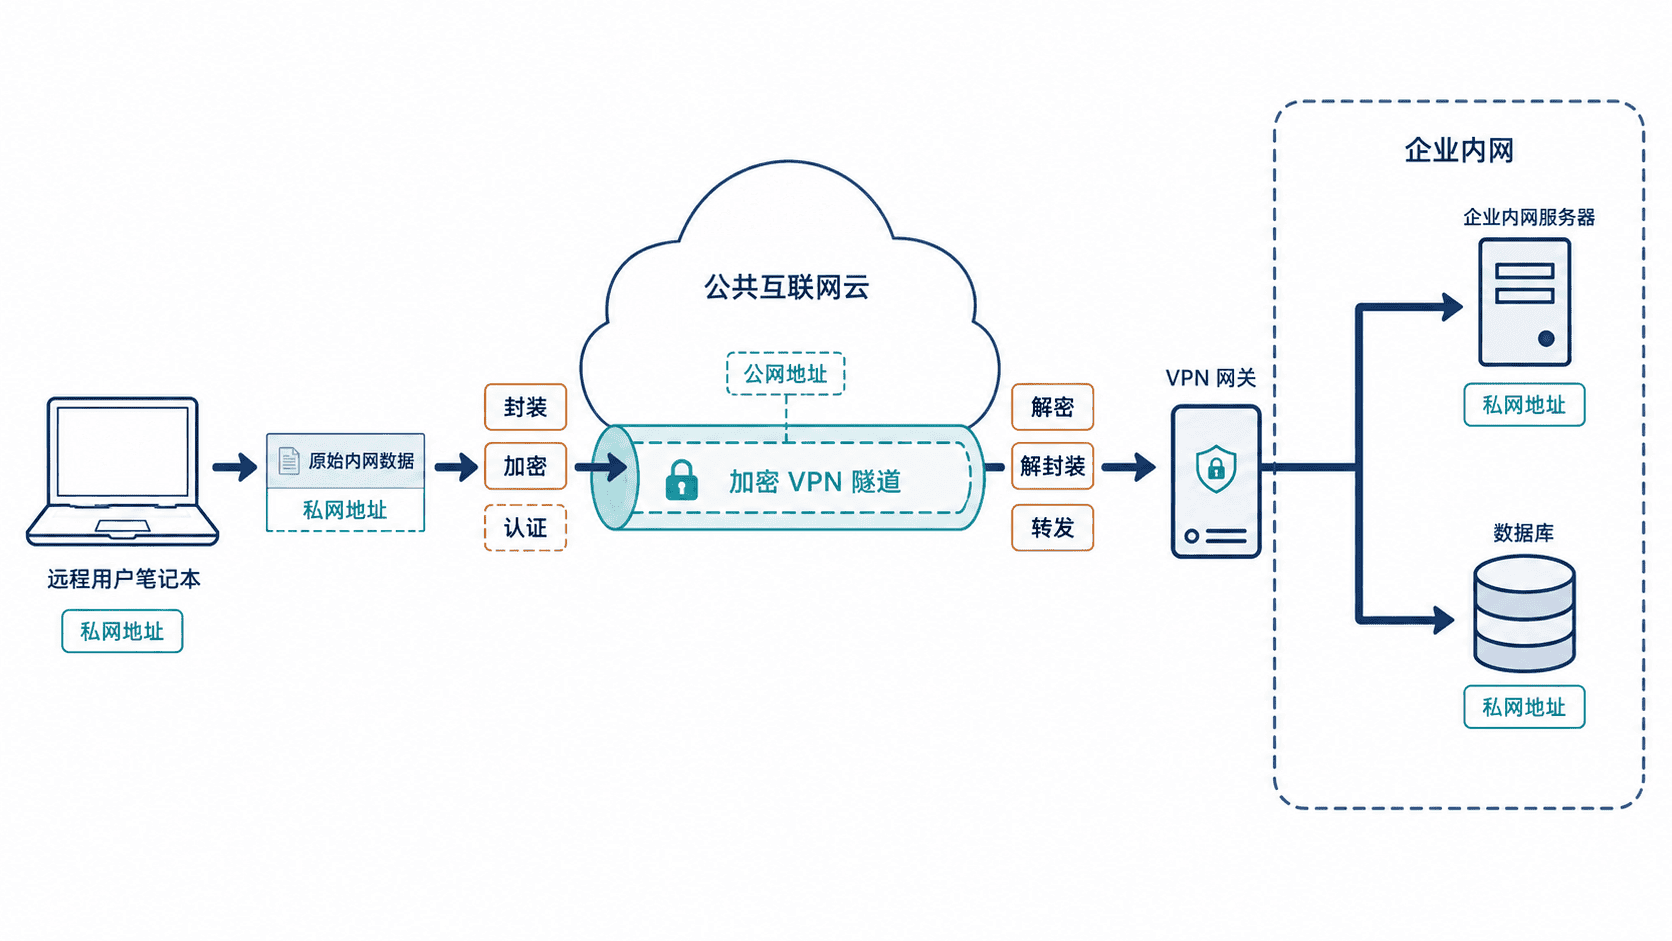
这里的“隧道”不是一条独占物理线路,而是一种封装关系:原始数据包被放进新的数据包中,外层负责在公网中转发,内层保存真正的业务地址和内容。
隧道如何工作
建立 VPN 连接时,客户端通常先验证服务器身份,再通过账号、证书、密钥或多因素认证确认用户身份。双方随后协商加密算法和会话密钥,形成受保护的通信通道。
发送数据时,VPN 客户端先取得原始数据包,再进行封装和加密,并添加可在公网路由的外层头部。VPN 网关收到后执行校验、解密和解封装,最后把原始数据转发到内网目标。
返回流量按相反方向处理。应用程序通常只看到自己正在访问内网地址,不需要感知中间经过了公网隧道。
两种常见连接方式
远程接入 VPN 面向单个用户。员工在家中或出差时,通过电脑或手机连接企业 VPN 网关,再访问内部代码仓库、文件服务或管理系统。
站点到站点 VPN 面向两个网络。分公司路由器与总部 VPN 网关长期建立隧道,两侧设备可以通过各自的私网地址通信,终端通常不需要单独安装 VPN 客户端。
有些商业 VPN 还会把用户的互联网流量先转发到服务商节点,用于隐藏出口地址或避免本地网络直接看到访问目标。这类用途与企业内网接入相似,但访问目标和信任边界不同。
全隧道与分流
全隧道模式会把大部分或全部流量送入 VPN,便于企业统一审计和安全控制,但会增加网关带宽与延迟压力。
分流模式只让访问指定网段或域名的流量进入 VPN,普通上网仍从本地网络直接发送。它通常速度更快,但如果路由规则配置错误,可能出现内网资源无法访问或敏感流量绕过 VPN 的问题。
VPN 能保护什么
VPN 主要保护设备与 VPN 网关之间的链路,并验证连接双方身份。它可以降低公共 Wi-Fi 窃听、链路篡改和私网地址无法跨公网传输等风险。
VPN 不能自动保证终端没有病毒,也不能证明内网服务本身安全。流量离开 VPN 网关后仍需依赖 HTTPS、访问控制、防火墙、补丁和日志审计。连接 VPN 也不代表用户拥有所有内网资源的访问权限。
判断安全边界时,应问“流量在哪一段被加密、由谁解密、解密后还能到哪里”,而不是简单认为“用了 VPN 就绝对安全”。