
计算机网络 / 系统课时
识别常见网络安全风险
识别常见网络安全风险
本课帮助你建立基础威胁识别能力。你将从攻击者的位置、使用的手段和造成的影响出发,区分窃听、伪装、中间人、恶意热点、端口扫描与拒绝服务,并掌握一套简单的排查顺序。
学习目标
- 识别六类常见网络安全风险及其典型现象
- 根据机密性、完整性和可用性判断风险影响
- 使用基础命令检查本机暴露的监听端口
从三个安全目标判断风险
网络安全常围绕三个目标展开:机密性要求数据不被未授权者读取,完整性要求数据不被偷偷修改,可用性要求服务在需要时能够正常访问。
窃听主要破坏机密性,伪装和中间人攻击会同时威胁身份可信度与数据完整性,拒绝服务则直接影响可用性。端口扫描本身通常是侦察行为,但可能为后续入侵寻找入口。
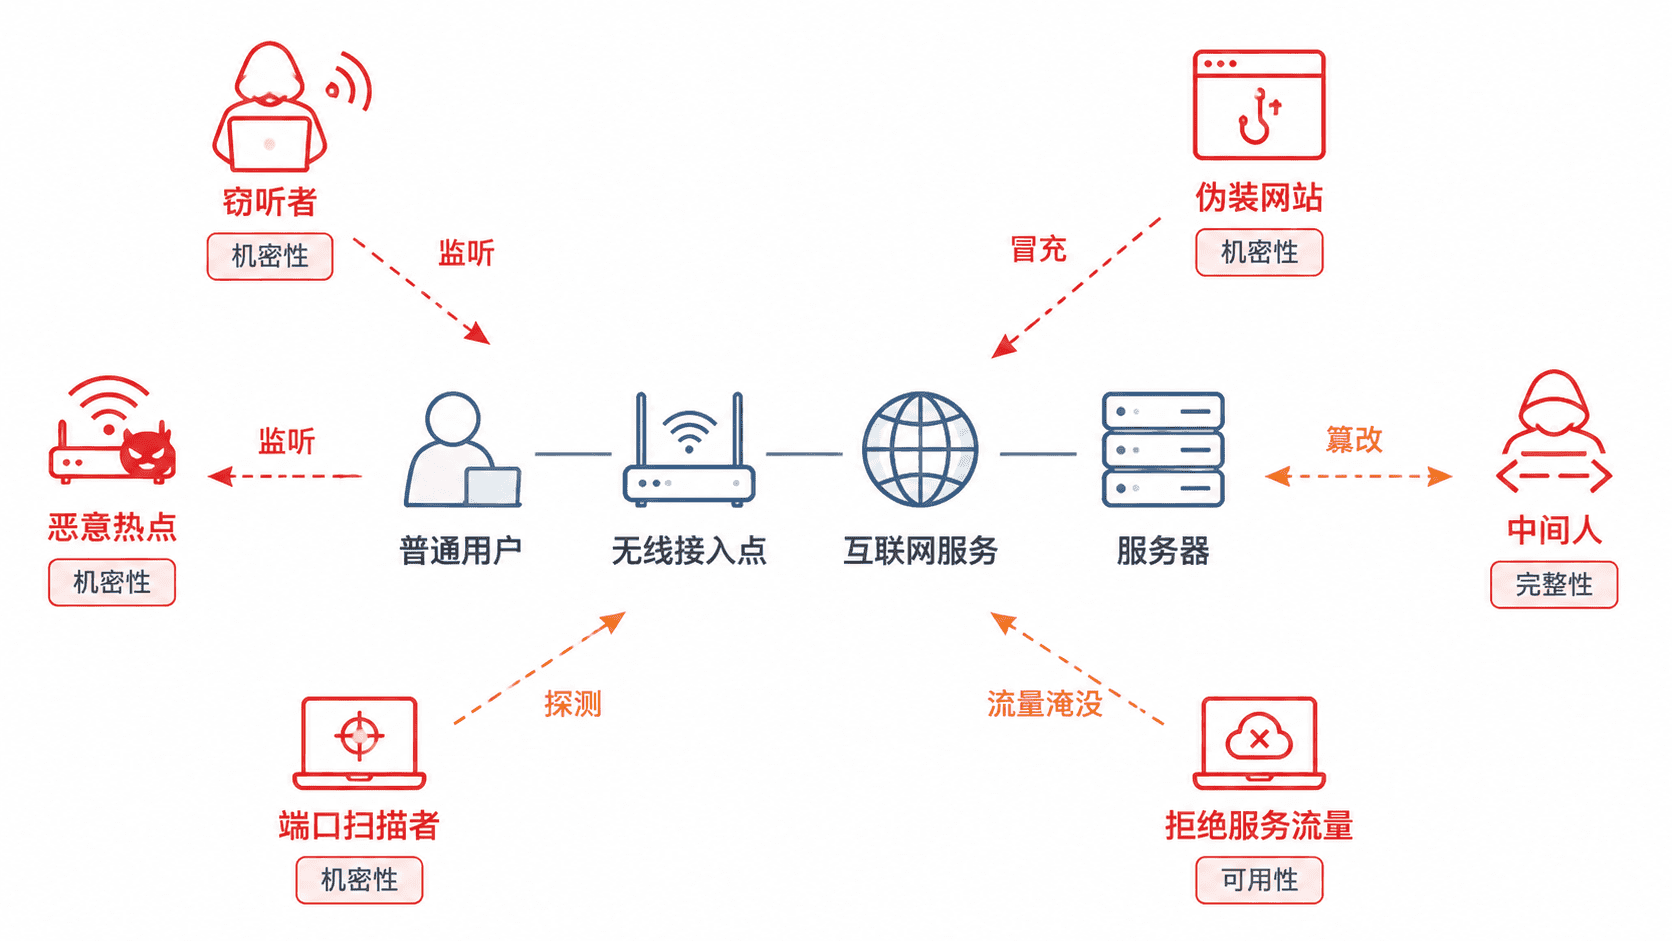
六类风险分别是什么
窃听是攻击者读取传输中的数据。未加密 HTTP、开放无线网络和错误配置的共享网络更容易暴露账号、Cookie 或业务内容。HTTPS、VPN 和安全无线加密可以降低链路窃听风险。
伪装是攻击者冒充可信对象,例如制作相似域名、伪造登录页或冒充服务器。判断时要检查域名、证书提示、登录入口和信息来源,不要只看页面外观。
中间人攻击发生在通信双方之间。攻击者既能转发流量,又可能读取或修改内容。证书异常、网络突然要求安装未知证书、HTTPS 被降级或同一站点出现不同证书,都值得警惕。
恶意热点会使用“免费 Wi-Fi”或相似名称诱导连接。攻击者可观察流量、伪造门户页面,甚至把用户引向钓鱼站点。公共网络中应优先使用移动网络、可信 VPN 和 HTTPS。
端口扫描用于探测主机开放了哪些服务。开放端口并不等于存在漏洞,但不必要的服务会扩大攻击面,应关闭不用的监听程序,并用防火墙限制来源。
拒绝服务通过大量请求、异常连接或资源消耗让正常用户无法访问服务。单机卡顿、连接数激增、带宽跑满和大量相似请求都是常见现象,但也要排除真实流量高峰与程序故障。
检查本机监听端口
在 Linux 或 WSL 中,可使用下面的只读命令查看本机正在监听的 TCP 和 UDP 端口。它不会扫描其他主机,也不会修改系统配置。
ss -lntup预期输出:
Netid State  Local Address:Port  Process
tcp   LISTEN 0.0.0.0:<PORT>     users:(("<PROCESS>",pid=<PID>,fd=<FD>))
udp UNCONN 127.0.0.1:<PORT> users:(("<PROCESS>",pid=<PID>,fd=<FD>))实际端口、进程名和进程号会不同。重点查看监听地址:127.0.0.1 通常仅允许本机访问,0.0.0.0 或 :: 表示服务可能在所有网卡上监听,还需结合防火墙和路由判断外部是否可达。
发现陌生端口时,不要立即删除文件或结束系统进程。先确认进程路径、软件来源、启动方式和业务用途,再决定关闭服务、修改监听地址或增加防火墙规则。
按顺序进行基础排查
先确认现象属于“信息被看到、内容被修改、身份被冒充,还是服务不可用”。这一分类可以快速缩小调查范围。
再检查连接环境,包括是否使用陌生 Wi-Fi、浏览器是否提示证书异常、域名是否正确,以及设备是否安装未知代理或证书。
随后检查本机暴露面、系统日志和服务监控。对于服务器,还应关注连接数、带宽、CPU、内存、请求来源与错误率,避免把正常高峰误判为攻击。
最后保留时间、地址、截图和日志等证据,再执行隔离网络、修改密码、吊销会话、关闭端口或限流等措施。先取证再处置,有助于确认根因并防止问题重复发生。
易混淆点
端口扫描不等同于已经入侵,它表示有人在收集服务信息。真正风险取决于端口对应的程序、版本、认证方式和网络访问范围。
网络变慢也不一定是拒绝服务,可能来自线路拥塞、无线干扰、服务器故障或正常流量上涨。需要结合持续时间、请求模式和资源指标判断。
证书警告不应被随意忽略。它可能只是设备时间错误或证书过期,也可能意味着访问了伪装站点或通信被拦截,应先停止输入账号和敏感信息。