
计算机网络 / 系统课时
Cookie、会话与缓存
Cookie、会话与缓存
本课解决“HTTP 每次请求彼此独立,网站为何仍能记住用户并快速返回内容”这个问题。你将区分 Cookie、服务端会话和缓存的存放位置、传递方式与职责,并能看懂它们在一次请求中的协作关系。
学习目标
- 解释 HTTP 无状态的准确含义
- 区分 Cookie、Session 与缓存解决的问题
- 根据响应头判断浏览器会保存、携带或复用哪些数据
HTTP 无状态与三种机制的职责
HTTP 无状态是指协议不会自动把前一次请求的业务上下文带到下一次请求。服务器收到两个请求时,仅凭 HTTP 协议本身,无法确定它们是否来自同一位已登录用户。
无状态不等于服务器完全不保存数据,也不等于每次请求都必须重新建立 TCP 连接。它只说明“用户身份、购物车、页面偏好”等状态需要由额外机制显式传递或保存。
Cookie、Session 和缓存经常同时出现,但职责不同:Cookie 负责在浏览器与服务器之间携带少量状态,Session 负责在服务端保存用户会话,缓存负责复用可重复使用的数据或响应。
Cookie 与 Session 如何协作
Cookie 是浏览器按域名、路径等规则保存的小型键值数据。服务器可通过 Set-Cookie 响应头要求浏览器保存 Cookie;后续请求匹配作用范围时,浏览器会通过 Cookie 请求头自动携带它。
Session 通常保存在应用服务器、Redis 或其他会话存储中。浏览器 Cookie 中往往只保存一个难以猜测的会话标识,服务器收到该标识后,再去会话存储中查找用户身份和登录状态。
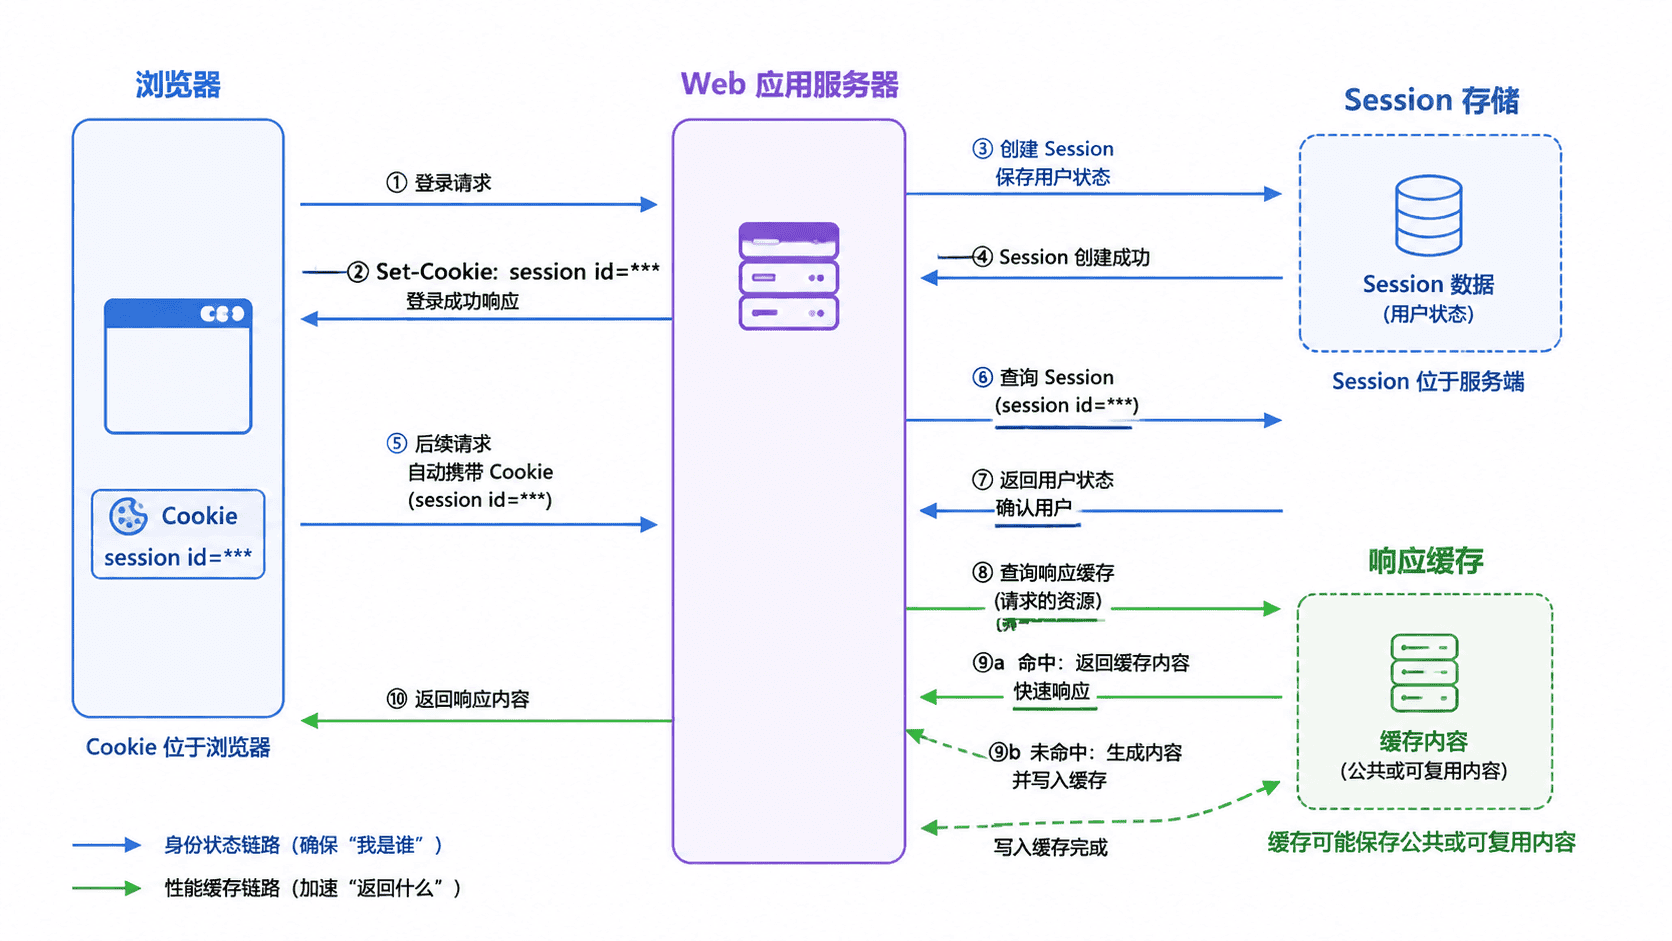
下面的报文示意展示了登录后最常见的往返方式:
HTTP/1.1 200 OK
Set-Cookie: SID=a8f3c1e9; Path=/; HttpOnly; Secure; SameSite=Lax

GET /account HTTP/1.1
Host: example.com
Cookie: SID=a8f3c1e9
第一段表示服务器要求浏览器保存名为 SID 的 Cookie;第二段表示浏览器访问同一站点的账户页面时自动携带它。实际验证时可在浏览器开发者工具的 Network 面板查看响应中的 Set-Cookie,再观察后续请求是否出现 Cookie 请求头。
HttpOnly 可降低脚本读取 Cookie 的风险,Secure 要求仅通过 HTTPS 发送,SameSite 用于限制跨站请求携带行为。它们能降低部分攻击风险,但不能替代服务端权限校验和会话过期控制。
缓存如何参与完整请求
缓存的目标不是识别用户,而是避免重复获取、计算或传输相同内容。浏览器缓存可以复用静态资源,代理缓存可以服务多个用户,应用缓存则可以保存查询结果或渲染结果。
HTTP 响应常通过 Cache-Control 表达缓存规则。例如下面的响应允许浏览器或共享缓存复用资源 600 秒:
HTTP/1.1 200 OK
Content-Type: text/css
Cache-Control: public, max-age=600
ETag: "v12"
生效后,在资源未过期且缓存规则允许时,浏览器可直接使用本地副本;过期后还可以携带 ETag 进行条件请求,由服务器判断资源是否变化。验证时可观察 Network 面板中的缓存命中标记、状态码和请求头是否出现 If-None-Match。
一次完整请求中,浏览器可能先携带 Cookie,服务器查询 Session 确认身份,再查询商品缓存获得可复用数据。身份状态与性能优化可以同时出现,但不能互相替代。
设计时要避免三类错误:不要在 Cookie 中保存密码或可直接信任的权限信息;不要把“有 Cookie”直接等同于“已登录”;不要把个性化或含隐私的数据设置为公共共享缓存。
删除浏览器 Cookie 会让客户端失去会话标识,却不一定立即删除服务端 Session;清空缓存会降低性能,却通常不会让用户退出登录。判断三者时,应持续追问数据由谁保存、如何被再次找到,以及它解决的是身份连续性还是响应复用。