
计算机网络 / 系统课时
网络为什么需要分层
网络为什么需要分层
本课解决一个核心问题:为什么一条网页请求不能由单个协议包办全部工作。你将通过“分工、封装、接口和排障”理解网络分层的本质,并建立后续学习各层协议的统一框架。
学习目标
- 说明网络分层解决的主要复杂性问题
- 理解层、协议、接口和封装之间的关系
- 能按层次缩小常见网络故障的定位范围
单一协议为什么不可行
一次网页访问同时涉及域名解析、可靠传输、寻址转发、局域网交付和物理信号。如果把这些能力全部写进一个协议,任何链路技术、地址格式或传输策略的变化,都可能迫使整个系统一起修改。
分层的做法是把大问题拆成多个职责稳定的小问题。上层只使用下层提供的能力,不必了解其内部实现;下层也不需要理解上层承载的是网页、邮件还是视频。
分层的核心关系
网络分层包含四个关键概念。层表示一类职责;协议规定同层实体如何通信;接口规定相邻层之间如何调用;封装则把上层数据逐层加入控制信息,形成可传输的数据单元。
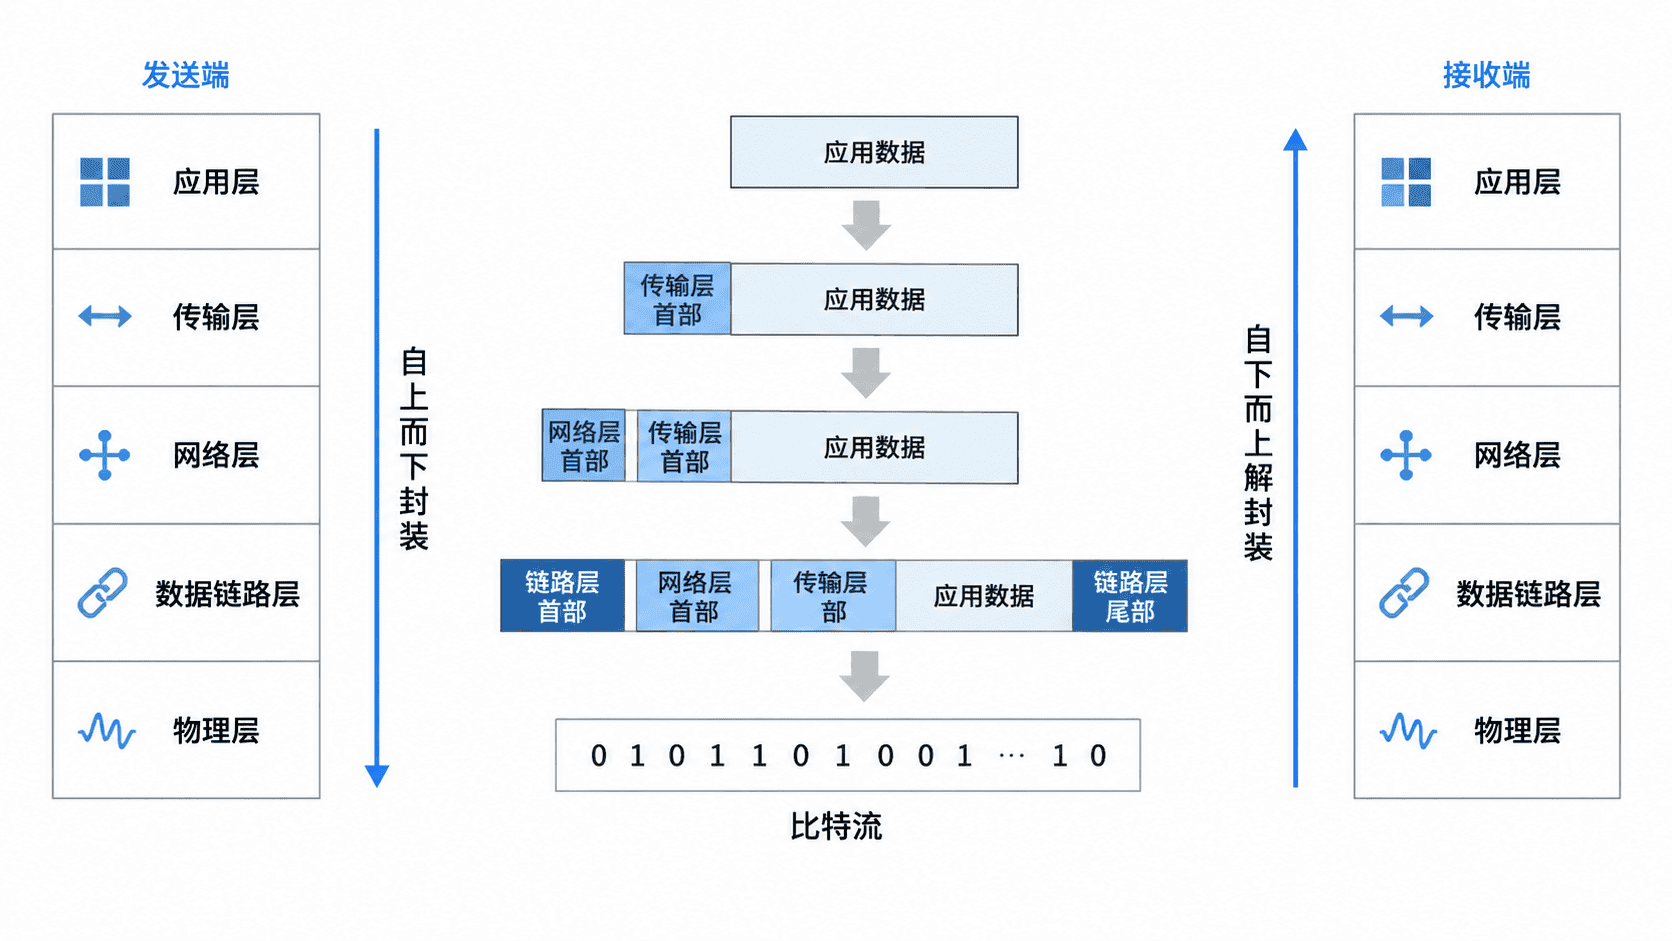
例如,应用层只需要把数据交给传输层;传输层负责端到端通信,再把数据交给网络层;网络层负责跨网络寻址与转发;数据链路层负责同一链路上的帧交付;物理层最终把比特转换为电、光或无线信号。
这种逐层委托让每层都能独立演进。以太网可以替换为 Wi-Fi,而应用程序通常无需修改;IPv4 可以逐步迁移到 IPv6,而 HTTP 的基本语义仍能保持稳定。
分层如何帮助设备协作
不同设备通常只处理自己关心的层。交换机主要依据数据链路层信息转发帧,路由器主要依据网络层地址转发数据包,服务器上的操作系统和应用程序继续处理传输层与应用层内容。
因此,网络中的每个组件不必理解完整业务。路由器不需要知道用户正在打开哪个网页,只需根据目标网络地址选择下一跳;浏览器也不需要知道无线信号如何调制,只需调用系统提供的网络接口。
分层如何帮助故障定位
分层不仅用于设计协议,也提供了稳定的排障顺序。遇到“网页打不开”时,可以从底层到上层逐步验证:先检查链路是否连接,再检查 IP 地址和路由,再检查端口连接,最后检查 DNS、TLS 和 HTTP。
下面的命令请求目标站点,并只输出 HTTP 状态码,可用于验证应用层是否得到响应:
curl -sS -o /dev/null -w "%{http_code}\n" https://example.com预期输出:
200若命令返回 200,说明从本机到目标站点的链路、IP 转发、传输连接、TLS 和 HTTP 处理已基本贯通;若返回其他状态码,网络通常已经可达,但应用层给出了不同结果;若命令直接失败,则应结合错误信息继续按层定位。
分层不是绝对边界
分层是降低复杂度的工程方法,不代表现实实现永远严格分开。防火墙可能同时检查网络层、传输层和应用层信息,NAT 会修改地址与端口,QUIC 则把传统传输能力与 TLS 紧密结合在 UDP 之上。
判断一个技术属于哪一层时,应看它主要解决什么问题,而不要只看软件名称或运行位置。某些技术跨层工作并不否定分层价值,反而说明实际系统会在清晰职责与性能需求之间做取舍。