
计算机网络 / 系统课时
理解防火墙规则
理解防火墙规则
本课解决“防火墙凭什么允许或拒绝一个数据包”这个问题。你将学会把规则拆成匹配条件和处理动作,并通过地址、端口、协议、方向与连接状态,读懂一条规则的真实含义。
学习目标
- 识别防火墙规则中的匹配条件和处理动作
- 理解规则顺序与默认策略对结果的影响
- 区分新建连接、已建立连接和无效连接
一条规则由什么组成
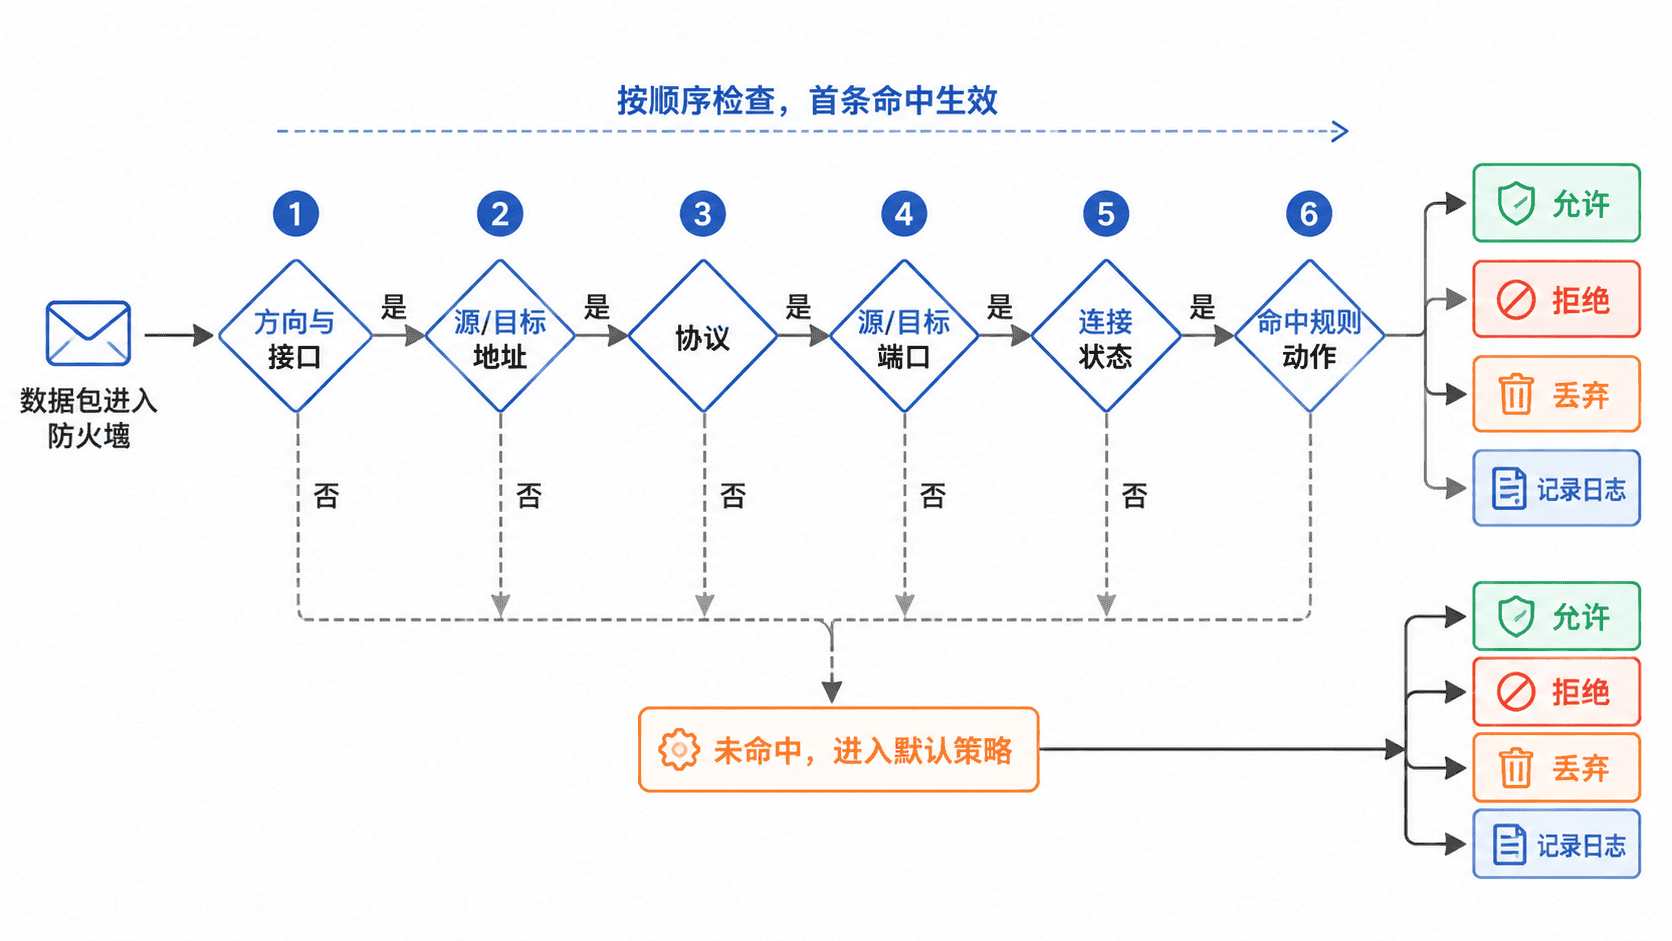
防火墙规则本质上是“满足条件就执行动作”。常见条件包括源地址、目标地址、源端口、目标端口、传输协议、流量方向和连接状态;常见动作包括允许、拒绝、丢弃和记录日志。
例如,“允许内网主机访问外部 HTTPS”可以拆成:源地址属于内网、目标端口为 443、协议为 TCP、方向为出站,动作是允许。端口只有与 TCP 或 UDP 等协议结合时才有意义。
地址、端口和协议怎样匹配
地址决定通信双方,端口通常代表目标服务,协议说明数据采用哪种传输方式。规则可以写得很宽,例如允许整个网段访问外网;也可以很窄,例如只允许一台管理主机访问服务器的 TCP 22 端口。
| 条件 | 作用 | 示例 |
|---|---|---|
| 源地址 | 限制流量从哪里来 | 192.168.10.0/24 |
| 目标地址 | 限制流量去哪里 | 10.0.0.20 |
| 目标端口 | 限制访问哪项服务 | 443 |
| 协议 | 指定 TCP、UDP、ICMP 等 | tcp |
| 方向 | 区分入站、出站或转发 | 入站 |
| 状态 | 判断连接所处阶段 | 已建立 |
规则越精确,暴露面通常越小,但维护成本也更高。实际设计应遵循“只开放业务真正需要的范围”,而不是为了省事允许任意地址和任意端口。
为什么规则顺序很重要
多数防火墙按顺序检查规则,首条匹配后就执行对应动作,不再继续向下判断。若先写一条宽泛的拒绝规则,后面的精确允许规则可能永远无法生效。
下面用伪规则表示顺序差异。它不是某个具体产品的配置语法,而是帮助阅读规则逻辑的片段示例。
1. ALLOW  source=192.168.10.5  destination=10.0.0.20  protocol=tcp  port=22
2. DROP   source=ANY           destination=10.0.0.20  protocol=ANY  port=ANY
3. DEFAULT DROP
生效行为:管理主机 192.168.10.5 可以访问服务器的 SSH 服务,其他访问该服务器的流量在第 2 条被丢弃,未命中任何规则的流量由默认策略处理。若把第 2 条放到第 1 条之前,SSH 允许规则将不会命中。
连接状态解决什么问题
状态防火墙会记录连接上下文。常见状态可理解为:NEW 表示正在建立新连接,ESTABLISHED 表示属于已建立连接的数据,RELATED 表示与已有连接相关,INVALID 表示无法归入正常连接。
允许内网主动访问外部服务时,通常还要允许对应的返回流量。状态匹配可以直接允许 ESTABLISHED 和 RELATED,而不必为每个临时源端口单独开放入站规则,这也是状态防火墙比单纯包过滤更实用的原因。
默认策略与最小权限
默认允许意味着未匹配流量自动放行,配置简单但风险较高;默认拒绝意味着只开放明确列出的业务流量,安全性更好,也更容易审计。服务器和边界防火墙通常优先采用默认拒绝。
修改规则前应先确认管理连接是否依赖即将调整的端口。远程操作时若误删 SSH 或管理平台规则,可能立即失去连接。安全做法是先添加新的允许规则并验证,再删除旧规则,同时保留可回滚通道。