
计算机网络 / 系统课时
HTTPS 与 TLS 加密
HTTPS 与 TLS 加密
本课解决“浏览器为什么能安全访问网站”这个问题。你将看懂 HTTPS 如何借助数字证书确认服务器身份,并通过 TLS 握手协商会话密钥,最终保护 HTTP 请求和响应不被轻易窃听或篡改。
学习目标
- 说明 HTTPS 相比 HTTP 提供的三类核心保护
- 理解数字证书、CA、公钥和私钥各自的职责
- 按顺序描述一次典型 TLS 握手与加密传输过程
HTTPS 与数字证书解决什么问题
普通 HTTP 的请求行、请求头和正文都可能以明文经过网络。攻击者一旦处在传输路径上,就可能读取账号信息、修改响应内容,甚至冒充目标服务器。
HTTPS 并不是一种全新的应用层协议,而是让 HTTP 运行在 TLS 安全通道之上。TLS 主要提供三种能力:机密性用于防窃听,完整性用于发现篡改,身份验证用于确认连接的服务器是否持有目标域名对应的合法证书和私钥。
数字证书可以理解为“域名、公钥和签发者之间的可信绑定”。网站把证书链发送给浏览器,浏览器会检查证书中的域名是否匹配、是否在有效期内、签名能否沿证书链验证到本机信任的根证书。
服务器私钥不会随证书发送。服务器需要在握手中证明自己确实持有对应私钥,攻击者即使复制了公开证书,也不能仅凭证书冒充服务器。
证书中的公钥主要承担身份验证和密钥协商相关工作。真正持续加密大量 HTTP 数据时,双方会使用握手后得到的对称会话密钥,因为对称加密速度更快、开销更低。
TLS 握手如何建立安全通道
以下以常见的 TLS 1.3 流程为例。参与者不只是浏览器和服务器,浏览器还会使用本地信任库验证服务器发来的证书链;CA 通常不会在每次握手时在线参与。
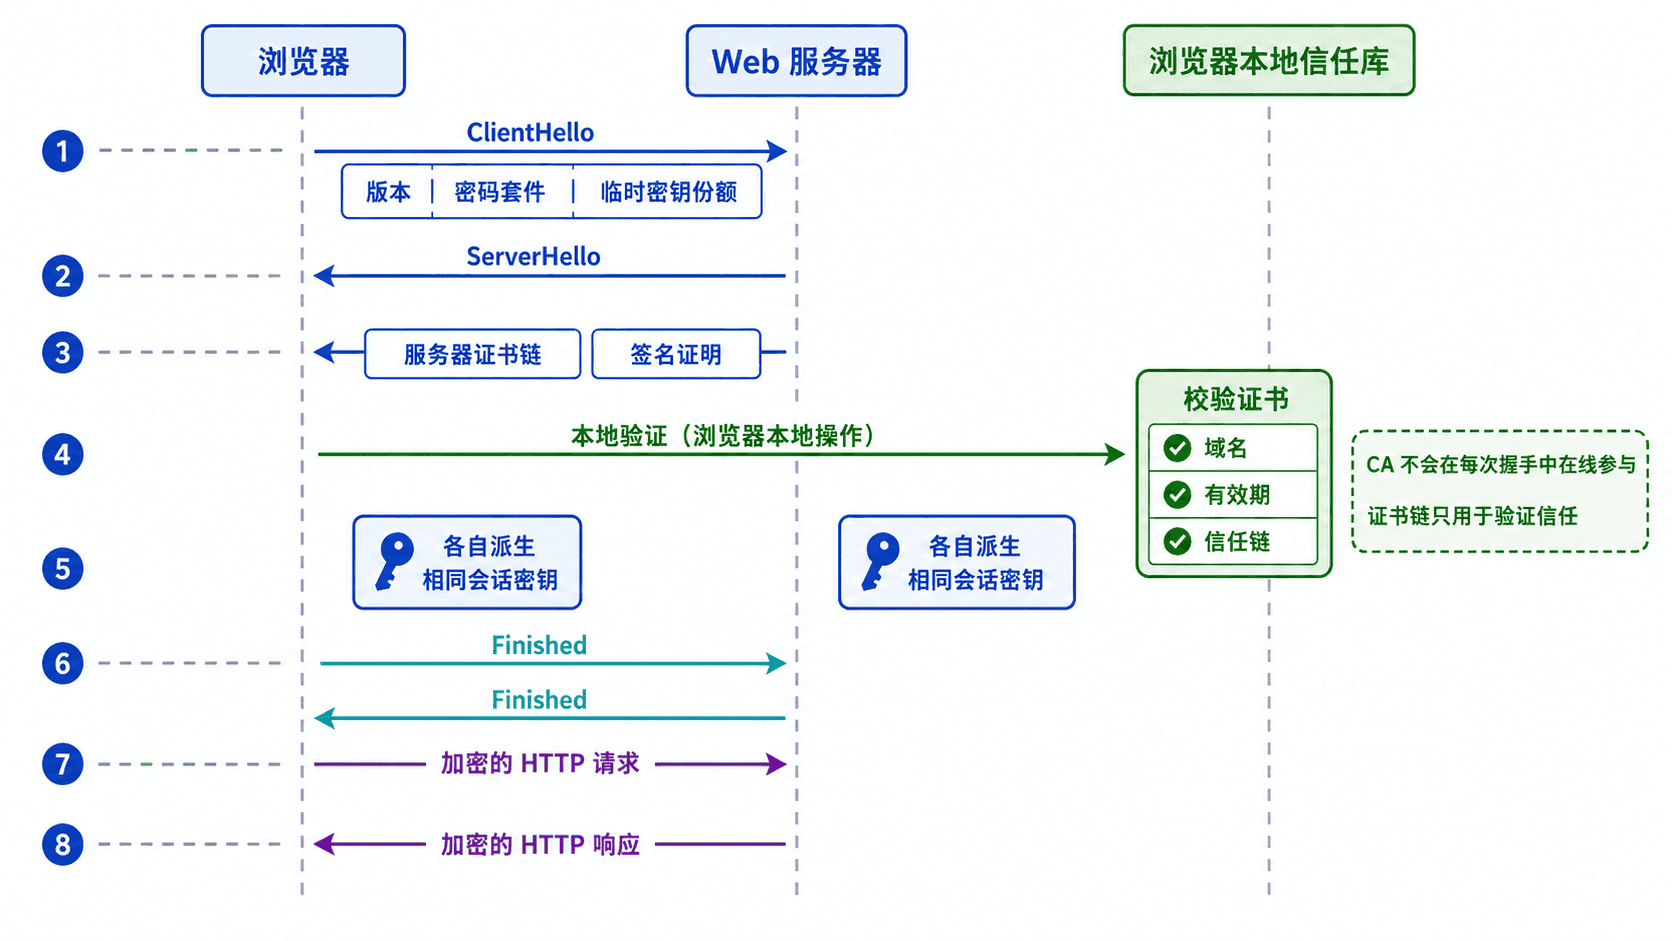
握手过程可以压缩为五步:
- 浏览器发送支持的 TLS 版本、密码套件、随机信息和临时密钥份额。
- 服务器选择协商参数,返回自己的临时密钥份额、证书链和身份签名。
- 浏览器验证证书链与签名,确认域名和服务器身份。
- 双方根据各自的临时私钥及对方的公开份额,独立计算出相同的会话密钥。
- 双方交换 Finished 校验信息,确认握手未被篡改,然后开始传输加密的 HTTP 数据。
会话密钥不是由某一方生成后直接发给另一方。现代 TLS 通常通过临时密钥交换让双方计算出相同结果,因此服务器长期私钥日后即使泄露,过去抓取的会话也不一定能被解密。
加密边界与常见误区
进入加密阶段后,HTTP 的路径、请求头、Cookie、正文和响应内容都会受到 TLS 保护。接收方还会验证数据的完整性,密文被修改时通常无法通过校验。
HTTPS 保护的是传输过程,不代表网站业务本身一定安全,也不会隐藏所有网络元数据。通信双方的 IP、连接时间、流量大小等信息通常仍可被观察。
浏览器出现证书警告时,不应只看“页面能否打开”。域名不匹配、证书过期或签发链不可信,都意味着身份验证没有成功。用户手动忽略警告后,连接即使仍有加密,也失去了可靠确认对方身份的重要前提。
还要区分“连接安全”和“网站可信”。HTTPS 能证明你连接到了证书所代表的域名,并保护传输链路,但恶意网站同样可以申请合法证书,因此仍需判断域名、页面内容和业务行为是否可信。