
浏览器与 Web API / 系统课时
innerHTML 与 outerHTML
innerHTML 与 outerHTML
innerHTML 和 outerHTML 都能用字符串读写标记,但它们替换的节点范围完全不同。本课将通过 DOM 验证两种行为,并建立一条安全规则:不可信字符串不能直接进入 HTML 解析过程。
学习目标
- 区分
innerHTML与outerHTML的读取和替换范围 - 验证
outerHTML替换后旧变量为何仍指向原节点 - 识别字符串插入带来的 XSS 风险并选择安全替代方案
替换范围
读取 innerHTML 时得到元素内部所有子节点的序列化标记;给它赋值时,当前元素保留,原有子节点被解析结果整体替换。
读取 outerHTML 时结果包含元素自身;给它赋值时,浏览器会在父节点中用新解析出的节点替换当前元素。原 JavaScript 变量不会自动改指向新节点,而是继续引用已经脱离文档的旧对象。
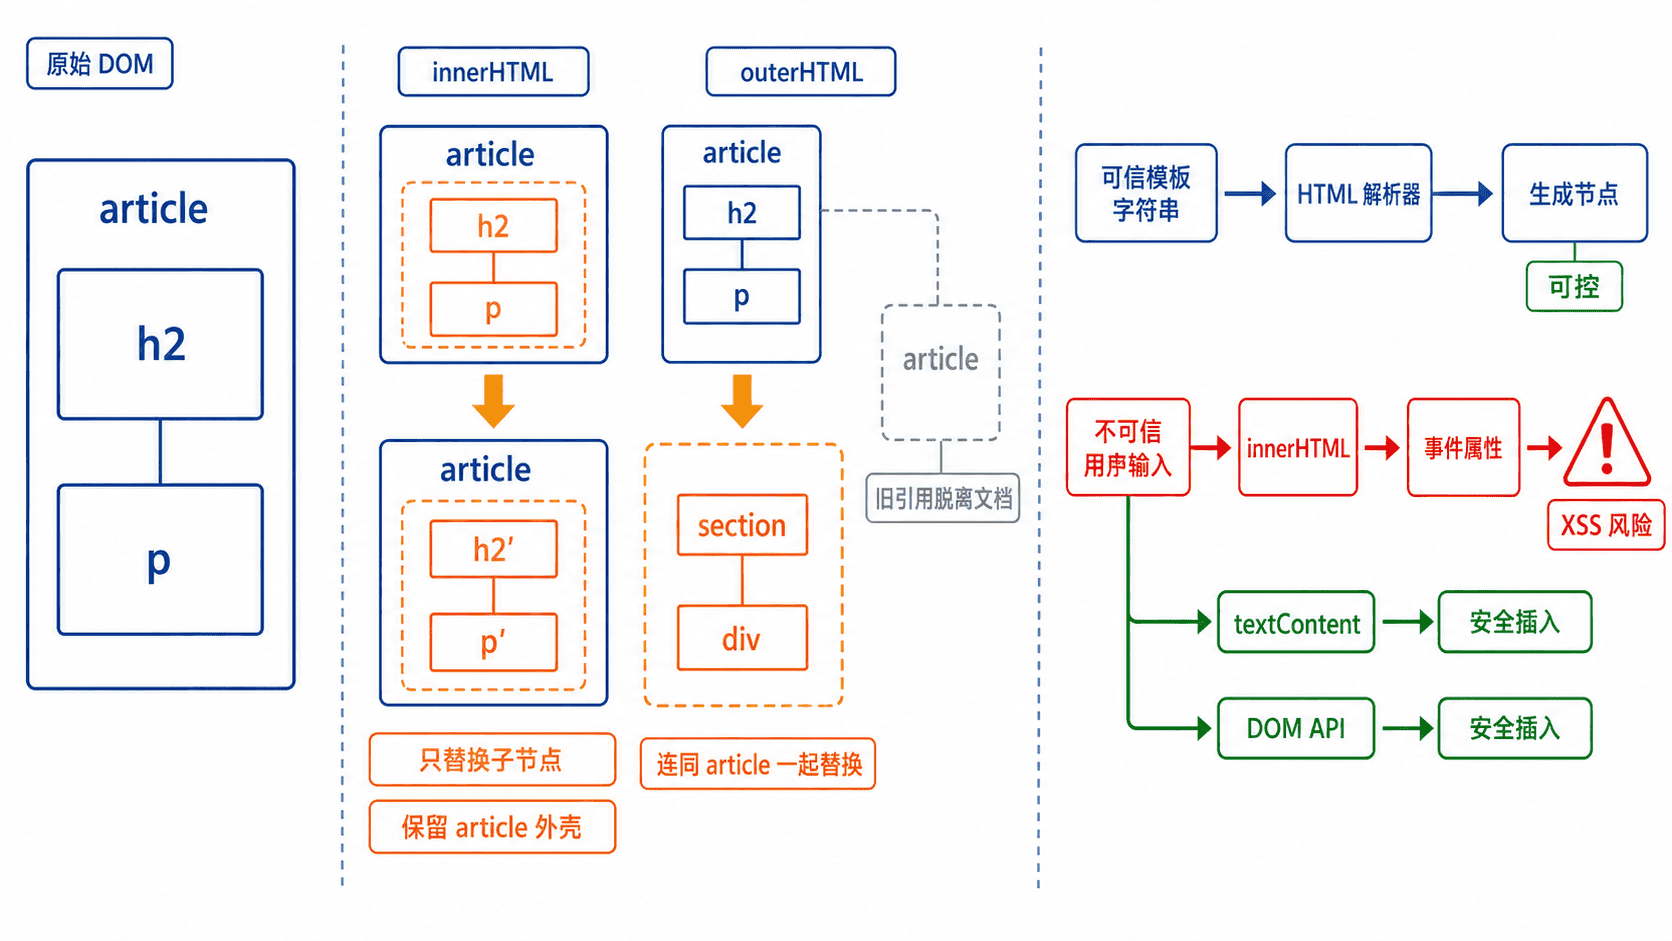
主示例:验证节点是否被保留
将下面内容保存为 index.html 并打开开发者工具。示例先替换子节点,再替换元素自身,最后比较不可信字符串的两种写入方式。
<!doctype html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>HTML 替换范围</title>
</head>
<body>
  <article id="card"><p>旧内容</p></article>
  <div id="unsafe"></div>
  <div id="safe"></div>
  <script>
    const card = document.querySelector("#card");

    // innerHTML 保留 article,只替换内部节点。
    card.innerHTML = "<h2>新标题</h2><p>新内容</p>";
    console.log(card.tagName, card.children.length, card.isConnected);

    // outerHTML 替换 article 本身,card 仍引用已脱离文档的旧节点。
    card.outerHTML = "<section id=\"card\">替换后的节点</section>";
    console.log(card.isConnected);
    console.log(document.querySelector("#card").tagName);

    const userInput = "<button onclick=\"console.log('不可信代码被执行')\">危险按钮</button>";
    document.querySelector("#unsafe").innerHTML = userInput;
    document.querySelector("#safe").textContent = userInput;

    console.log(document.querySelector("#unsafe").children.length);
    console.log(document.querySelector("#safe").children.length);
  </script>
</body>
</html>
预期输出
ARTICLE 2 true
false
SECTION
1
0
页面中 unsafe 区域会生成一个真实按钮,点击它将执行字符串中的事件代码;safe 区域只显示原始文本,不会创建按钮。不要在生产代码中用这种方式验证真实攻击载荷。
安全边界与选择规则
只要字符串被交给 innerHTML 或 outerHTML,浏览器就会把它当作 HTML 解析。攻击代码不一定依赖 script 标签,也可能藏在事件属性、危险 URL、SVG 或其他可执行上下文中,因此“删掉 script 字样”不是可靠防护。
来自用户输入、URL 参数、接口响应、富文本编辑器或第三方数据的内容,默认都应视为不可信。普通文字使用 textContent;需要创建结构时使用 createElement、append 和属性 API;业务确实允许富文本时,先用经过维护的可信清洗器按白名单过滤,再插入页面。
只更新容器内部的一段可信模板时,可以使用 innerHTML,但它会销毁旧子节点,旧节点上的直接事件监听和运行状态也会丢失。局部更新频繁时,优先操作具体节点,避免整块重建。
outerHTML 适合一次性替换整个元素,但赋值后应重新查询新节点,不能继续把旧变量当作页面中的当前元素。对根元素、无父节点元素或需要保留状态的组件,不应依赖这种替换方式。