
容器与云原生 / 系统课时
拆分开发和生产环境配置
拆分开发和生产环境配置
开发环境需要源码挂载和便于调试的端口,生产环境则应使用已经发布的固定镜像并减少主机侧改动面。本节把共同配置留在基础文件,再用开发、生产两个覆盖文件表达差异,并用 docker compose config 验证最终合并结果。
学习目标
- 将公共服务定义与环境差异拆成多份 Compose 文件
- 分别配置开发源码挂载、生产固定镜像和不同端口
- 在启动前验证多文件合并后的实际配置
先确定配置分层
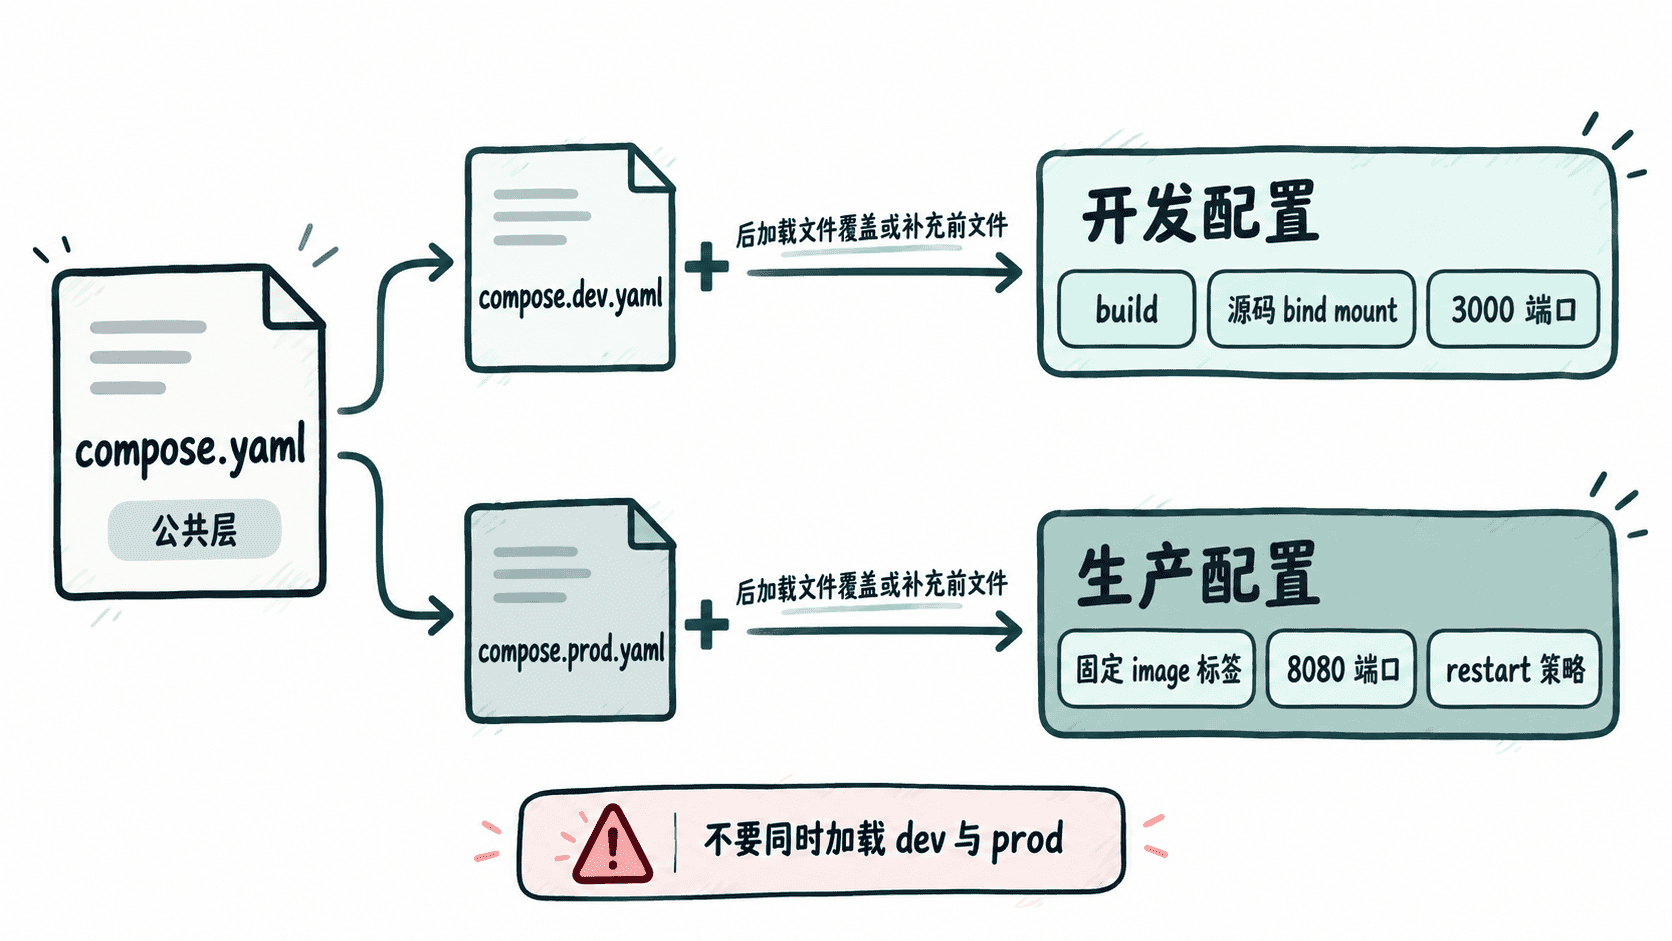
基础文件只放两个环境都需要的内容,例如数据库、服务依赖和公共环境变量。开发覆盖文件增加 build、源码绑定挂载和开发端口;生产覆盖文件改为版本固定的 image、生产端口和重启策略。
Compose 按 -f 出现的顺序合并文件,后面的文件覆盖或补充前面的定义。不要把开发和生产覆盖文件同时加载,否则 ports、volumes 等序列字段可能按合并规则同时保留,得到并非预期的运行模型。
编写基础与覆盖文件
以下三份文件均为片段示例,必须按“基础文件 + 一个环境覆盖文件”的方式组合使用。示例假设项目根目录存在可构建 Web 应用及 Dockerfile;生产镜像地址 registry.example.com/team/web:1.4.2 是示例值,实际部署时替换为 CI 已发布且可拉取的真实镜像。
基础文件 compose.yaml 只保存公共定义:
services:
  web:
    depends_on:
      db:
        condition: service_healthy
    environment:
      DB_HOST: db
      DB_NAME: appdb
      DB_USER: app
      DB_PASSWORD: ${POSTGRES_PASSWORD:?set POSTGRES_PASSWORD}

  db:
    image: postgres:16-alpine
    environment:
      POSTGRES_USER: app
      POSTGRES_PASSWORD: ${POSTGRES_PASSWORD:?set POSTGRES_PASSWORD}
      POSTGRES_DB: appdb
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U $${POSTGRES_USER} -d $${POSTGRES_DB}"]
      interval: 5s
      timeout: 3s
      retries: 5
    volumes:
      - db-data:/var/lib/postgresql/data

volumes:
  db-data:
开发覆盖文件 compose.dev.yaml 负责本地构建、源码挂载和开发端口:
services:
  web:
    build:
      context: .
    volumes:
      - ./:/app
    ports:
      - "3000:3000"
    environment:
      APP_ENV: development
生产覆盖文件 compose.prod.yaml 不挂载源码,直接使用固定版本镜像,并把容器的 3000 端口映射到主机 8080:
services:
  web:
    image: registry.example.com/team/web:1.4.2
    ports:
      - "8080:3000"
    environment:
      APP_ENV: production
    restart: unless-stopped
生产镜像固定到明确版本标签后,部署内容不再依赖服务器上的源码目录。更严格的发布流程还可以在镜像仓库侧使用不可变标签或摘要,但不要把凭据直接写进 Compose 文件。
在启动前验证合并结果
docker compose config -q 会解析变量、合并文件并检查配置一致性,但不会拉取镜像或启动容器,因此很适合放在部署前检查中。
POSTGRES_PASSWORD=dev-secret docker compose -f compose.yaml -f compose.dev.yaml config -q && echo "dev config OK"
POSTGRES_PASSWORD=prod-secret docker compose -f compose.yaml -f compose.prod.yaml config -q && echo "prod config OK"
预期输出:
dev config OK
prod config OK
验证通过后,去掉 -q 即可查看完整的规范化配置。开发结果应包含源码绑定挂载与 3000:3000,生产结果应包含固定的生产镜像与 8080:3000,且不应出现开发源码挂载。
避免环境配置互相污染
多文件模式最常见的问题不是 YAML 语法,而是加载了错误的文件组合。生产脚本应显式写出 -f compose.yaml -f compose.prod.yaml,不要依赖开发者机器上的默认覆盖文件或临时环境变量。
相对路径也要按第一份 -f 文件所在的基础目录理解。把 compose.yaml 固定在项目根目录,并让开发、生产覆盖文件都以它为路径基准,可以避免绑定挂载和构建上下文在不同机器上指向错误位置。