
容器与云原生 / 系统课时
重新创建会不会删除 Volume
重新创建会不会删除 Volume
Compose 替换容器时,最容易产生的误解是“旧容器被删了,数据也会一起消失”。对于显式声明并挂载的命名 Volume,容器和数据卷是两个独立资源:旧容器可以被替换,新容器仍能挂载同一个 Volume。
学习目标
- 理解容器重建与命名 Volume 生命周期的区别
- 验证新容器能够继续读取原 Volume 中的数据
- 识别真正会删除持久化数据的操作
命名 Volume 不属于容器可写层
假设服务把 demo-data 挂载到容器内 /data。应用写入 /data 的内容保存在 Docker Volume 中,而不是只存在于当前容器的可写层。因此,Compose 删除旧容器并创建新容器时,只要仍引用同一个命名 Volume,新容器看到的就是原来的数据。
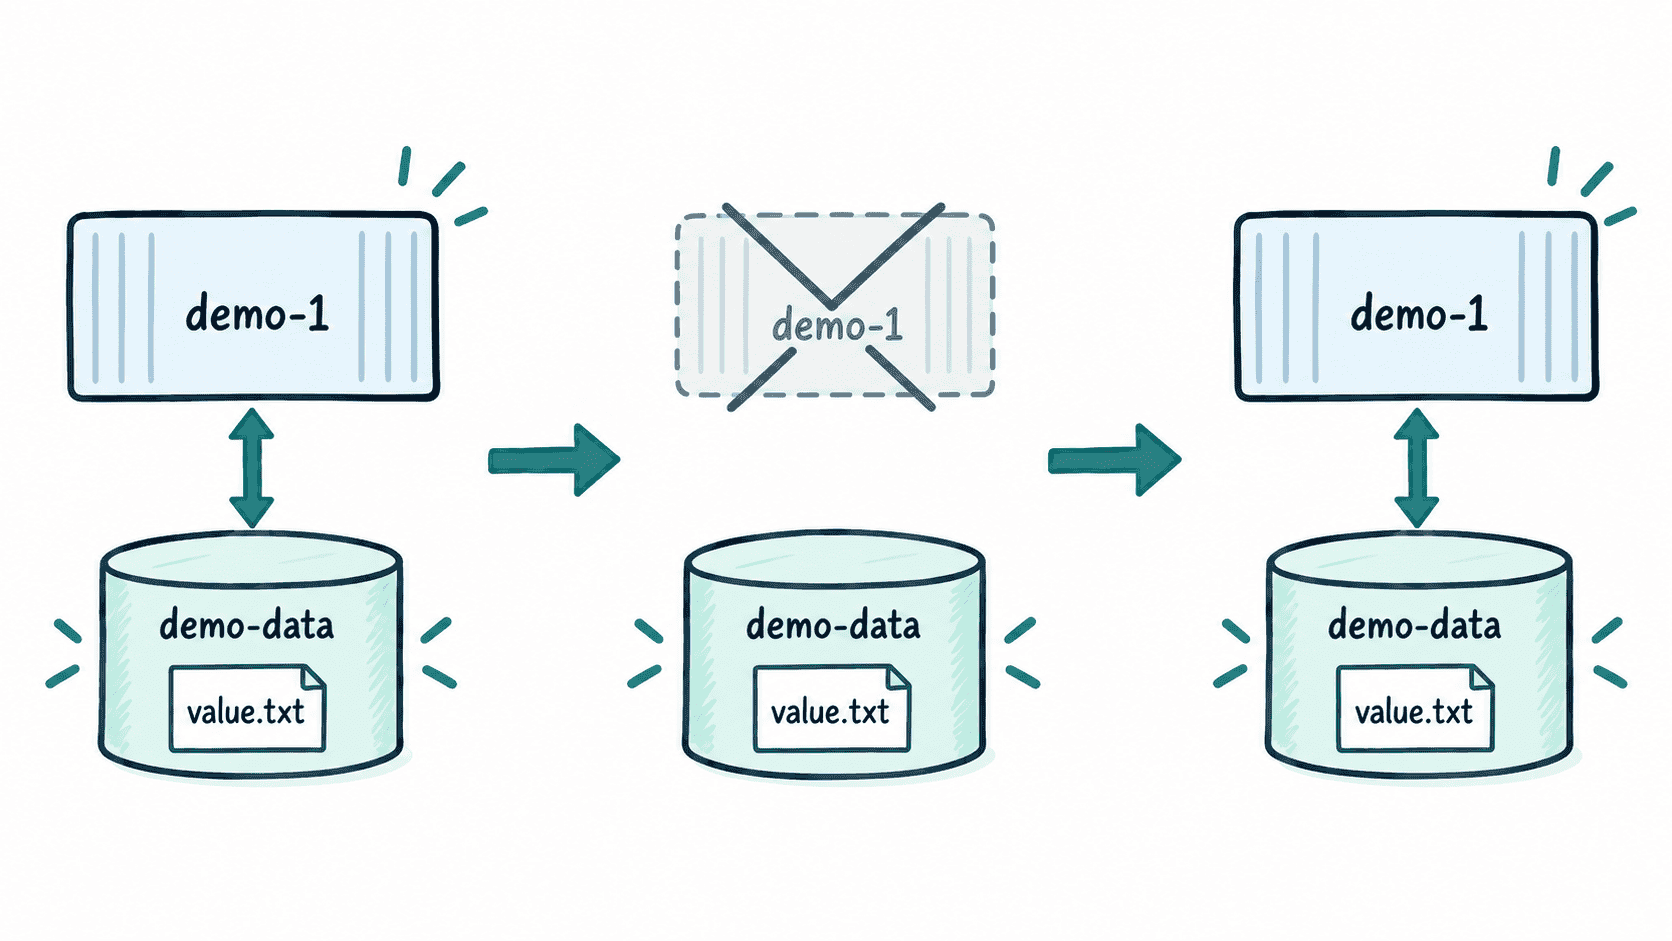
这也是为什么数据库、消息系统和需要跨发布保留的应用数据通常应放在命名 Volume 或明确的宿主机持久化路径中,而不是依赖容器本身。
用一次重建验证数据是否保留
可以使用下面的最小 compose.yaml 验证这一行为:
yaml
services:
  demo:
    image: alpine:3.22
    command: ["sh", "-c", "echo ready; sleep infinity"]
    volumes:
      - demo-data:/data

volumes:
  demo-data:
这份配置声明了命名 Volume demo-data,并把它挂载到容器的 /data。下面先写入文件,再强制重新创建容器,最后从新容器读取文件:
bash
docker compose up -d
docker compose exec demo sh -c 'echo keep-me > /data/value.txt'
docker compose up -d --force-recreate demo
docker compose exec demo cat /data/value.txt
预期输出
text
keep-me重建前后运行的不是同一个容器实例,但 /data/value.txt 仍然存在,因为 demo-data 没有随着旧容器一起删除。
哪些操作才会让数据消失
普通的 docker compose up 重建不会因为替换容器而删除命名 Volume,docker compose down 默认也不会删除 Compose 声明的命名 Volume。但以下操作需要特别警惕:
- 执行
docker compose down -v或docker compose down --volumes,会连同相关 Volume 一起删除。 - 显式执行
docker volume rm删除对应 Volume,数据会随该 Volume 消失。 - 数据如果写在容器普通可写层,而没有写入 Volume 或 bind mount,容器被替换后这些数据不会跟随新容器。
- 匿名 Volume 没有稳定的显式名称,不适合作为需要长期可靠保留的数据存储方案;尤其在执行
down后重新up时,不应假设旧匿名 Volume 会自动重新挂载。
因此,判断一次服务更新是否安全,不应只问“容器会不会删除”,而要确认关键数据实际写到了哪里。只要重要数据位于仍被保留的命名 Volume 中,正常的服务重新创建就是容器替换,而不是数据重建。
按自己的节奏,确认真正理解。