
容器与云原生 / 系统课时
怎样查看最终合并配置
怎样查看最终合并配置
当开发、测试和生产使用多份 Compose 文件时,真正生效的配置往往已经不是任何一个 YAML 文件的原样内容。本篇用 docker compose config 展开最终模型,检查变量替换、覆盖顺序和 Volume 是否符合预期,再决定是否启动服务。
学习目标
- 使用
docker compose config查看 Compose 最终解析结果 - 判断多文件覆盖、环境变量插值和 Volume 合并是否正确
- 在部署前发现错误配置,而不是等容器启动后再排查
为什么要看最终配置
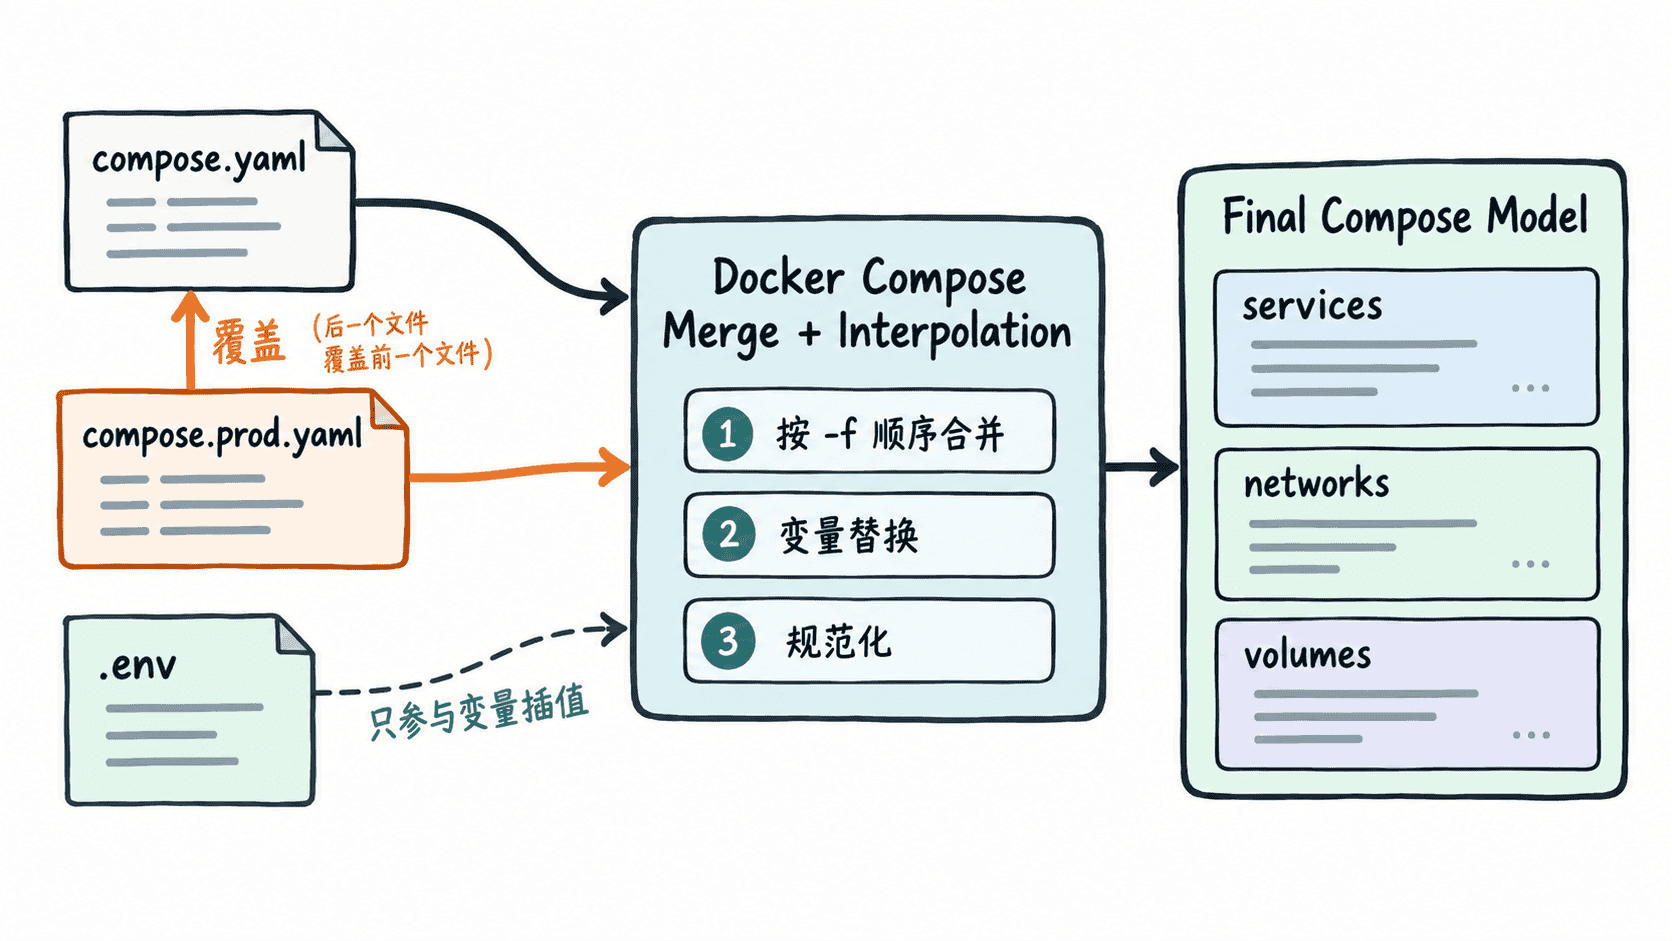
Compose 可以同时读取多份配置文件,并按 -f 的先后顺序合并;后面的文件可以覆盖、补充前面的定义。docker compose config 会进一步完成变量插值和模型规范化,因此它比逐份阅读 YAML 更接近 Compose 实际准备应用的配置。
准备一组可验证的覆盖配置
先建立基础文件 compose.yaml。这里把镜像标签交给变量决定,并定义默认环境和命名 Volume。
name: merge-demo

services:
  web:
    image: "nginx:${NGINX_TAG:-1.27-alpine}"
    environment:
      APP_ENV: development
      LOG_LEVEL: debug
    volumes:
      - web-data:/usr/share/nginx/html

volumes:
  web-data:
再建立 compose.prod.yaml,只写生产环境需要改变的字段。
services:
  web:
    environment:
      APP_ENV: production
      LOG_LEVEL: warning
最后建立 .env,为插值变量提供值。
NGINX_TAG=1.27-alpine这三个文件组合后,web 的镜像和 Volume 仍来自基础文件,而两个环境变量会被生产覆盖文件替换。
生成并核对最终模型
在三个文件所在目录执行:
docker compose -f compose.yaml -f compose.prod.yaml config预期结果:输出的键顺序和规范化细节可能随 Compose 版本略有差异,但最终模型应满足以下关键事实。
web.image = nginx:1.27-alpine
web.environment.APP_ENV = production
web.environment.LOG_LEVEL = warning
web.volumes 的目标路径 = /usr/share/nginx/html
顶层 volumes 中仍包含 web-data
如果这里仍看到 development 或 debug,优先检查 -f 文件顺序和覆盖文件是否真的被加载;如果镜像中还出现 ${NGINX_TAG},则说明插值来源没有按预期生效。
读结果时重点检查什么
变量替换要先看镜像标签、端口和路径中是否还残留 ${...}。服务覆盖要确认生产值是否替换了开发值,同时未被覆盖的基础字段仍然存在。
Volume 需要同时看服务侧挂载和顶层 volumes 定义。对于多文件配置,尤其要关注挂载目标路径是否发生替换或重复;路径类字段还要记住,多文件合并时相对路径以基础 Compose 文件的位置为基准。
docker compose config 还提供 --environment、--services、--volumes 和 --quiet 等选项,分别适合追踪插值环境、列出资源或只做模型校验。部署前先确认最终模型,再执行 up,通常比容器启动后再猜测“究竟加载了哪份配置”更可靠。