
容器与云原生 / 系统课时
服务无法互相访问怎么排查
服务无法互相访问怎么排查
Compose 中两个服务连接失败时,不要先怀疑 Docker 本身。最有效的定位顺序是从网络连接关系开始,依次检查服务名 DNS、容器内部端口和应用监听地址,把“找不到主机”和“找到主机但连不上”分开处理。
学习目标
- 按网络、DNS、端口、监听地址的顺序定位容器间连接失败
- 区分宿主机发布端口与容器间通信使用的目标端口
- 判断连接失败究竟发生在 Compose 网络还是应用进程
先把通信链路拆成四层
Compose 默认会为项目创建网络;未显式配置网络的服务会加入该默认网络,并可通过服务名互相发现。服务间通信应使用服务名,而不是容器的临时 IP。([Docker Documentation][1])
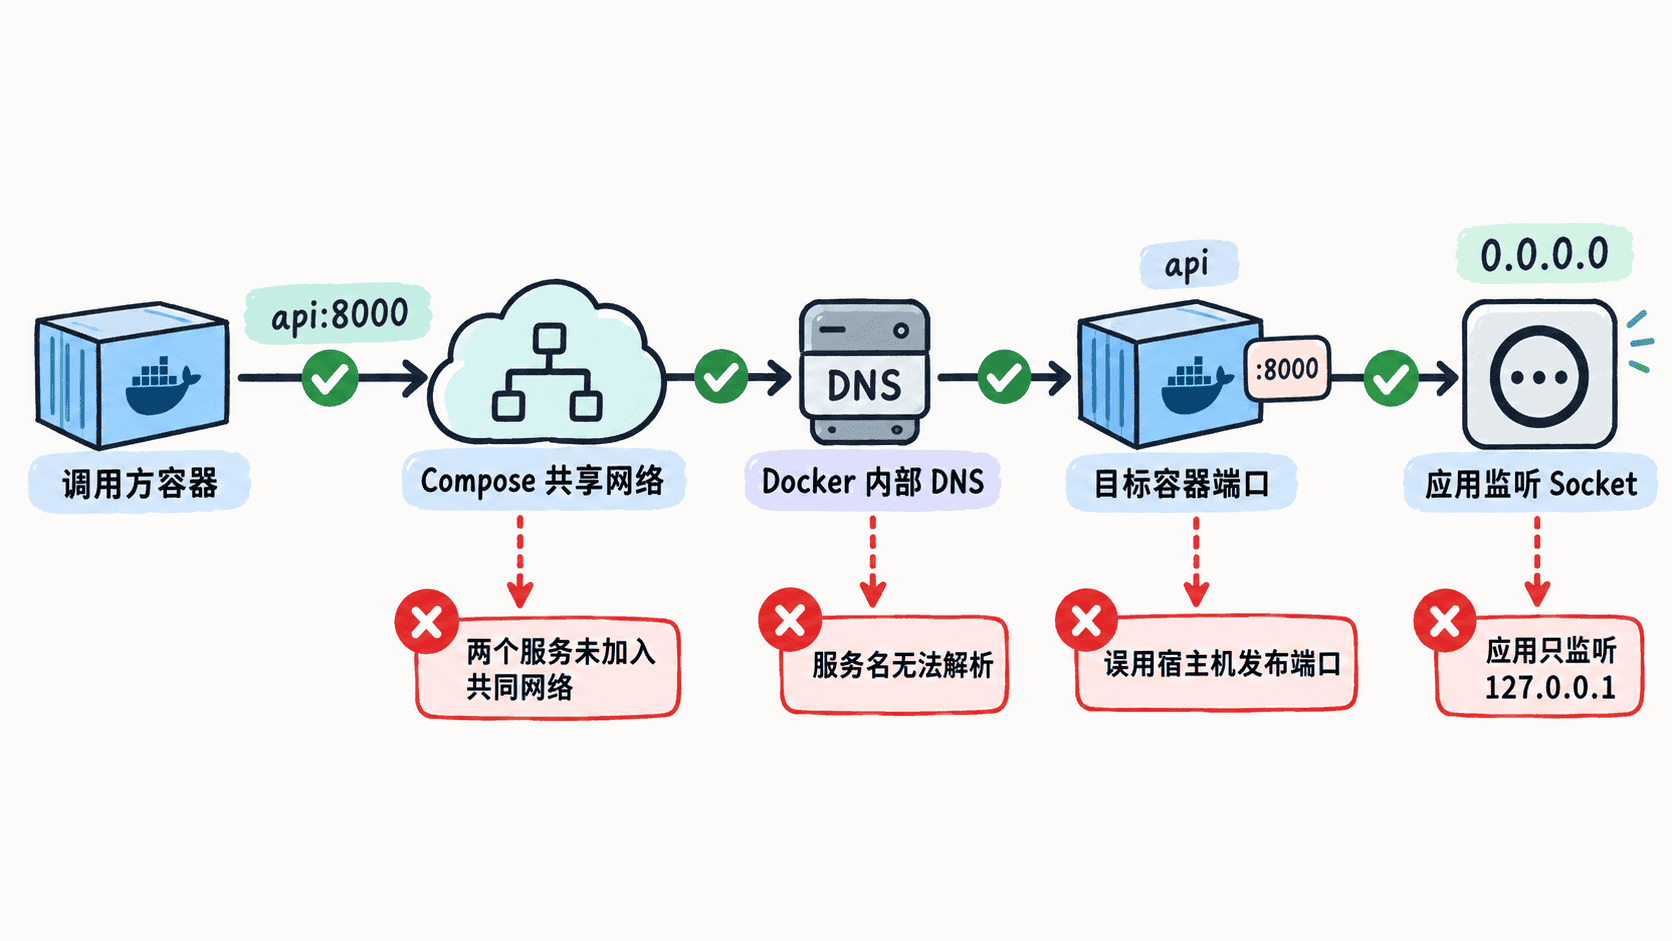
排查时应始终按这个顺序进行:能否共享网络 → 能否解析服务名 → 目标端口是否正确 → 应用是否接受来自其他容器的连接。前一层没有通过,就没有必要继续调整后一层。
用最小环境验证正常链路
下面的 compose.yaml 启动一个 HTTP 服务和一个客户端。api 在容器内部监听 8000,同时把宿主机的 18000 映射到该端口;client 与它处于同一个默认 Compose 网络。
services:
  api:
    image: python:3.13-alpine
    command: ["sh", "-c", "mkdir -p /srv && echo compose-ok > /srv/index.html && python -m http.server 8000 --bind 0.0.0.0 --directory /srv"]
    ports:
      - "18000:8000"

  client:
    image: busybox:1.36
    command: ["sh", "-c", "while true; do sleep 3600; done"]
配置的关键点不是 18000,而是 api 进程真正监听的容器端口 8000。从另一个容器访问时应请求 http://api:8000。
启动服务,并从 client 先验证 DNS,再验证 HTTP:
docker compose up -d
docker compose exec client nslookup api
docker compose exec client wget -qO- http://api:8000
预期输出中的地址会因运行环境不同而变化,因此以下用 <IP> 表示动态地址:
Server: <IP>
Address: <IP>:53

Name: api
Address: <IP>

compose-ok
能够解析 api 并得到 compose-ok,说明共享网络、DNS、目标端口和应用监听链路都已打通。
按失败位置逐层定位
如果 nslookup api 无法解析,先检查两个服务是否真的加入同一个网络。显式配置了多个 networks 时,只有至少共享一个网络的服务才能直接通过该网络通信;不同 Compose 项目通常也不会自动共享网络。
docker compose ps
docker compose exec client nslookup api
预期结果是相关服务处于运行状态,并且 api 能解析为容器网络中的 <IP>。如果服务没有运行,先查看对应服务日志;如果服务正常但名称无法解析,应回到 compose.yaml 检查 networks 配置和使用的服务名。
DNS 正常后,如果连接仍失败,检查请求使用的是不是容器端口。例如 18000:8000 表示宿主机可通过 18000 访问容器的 8000,但同一 Compose 网络中的 client 应连接 api:8000。Docker 官方文档也明确区分了宿主机端口与容器端口,服务间通信使用容器端口。([Docker Documentation][1])
最后检查应用监听地址。进程如果只绑定 127.0.0.1:8000,这个回环地址只接受目标容器自身发起的连接,其他容器即使能解析 DNS 也无法接入。需要对容器网络提供服务时,常见做法是监听 0.0.0.0:<PORT>,再由防火墙、Compose 网络和应用自身的鉴权控制访问范围。
用错误类型决定下一步
“服务名无法解析”通常指向网络连接关系或 DNS 名称;“Connection refused”通常意味着已经找到目标主机,但目标端口没有进程接受连接;持续超时则还要检查网络隔离、主机防火墙或应用是否卡住。
不要用固定容器 IP 绕过 DNS,也不要为了容器间通信盲目增加 ports。先确认两个服务共享网络,再使用稳定的服务名和真实容器端口,最后确认进程监听在能够接收容器网络流量的地址上,通常就能把问题收敛到明确的一层。